
AI白帽杀疯了:几十个智能体组团挖洞,开源
AI 白帽杀疯了:几十个智能体组团挖洞,开源
AI 白帽杀疯了
几十个智能体组团挖洞,开源!
Pentest Swarm AI · 蜂群并发 / 攻击链利用 / 证据验证 / 内置靶场
今年 AI 安全圈有个标志性事件:XBOW 登顶 HackerOne 美国区赏金排行榜,把一大批人类白帽甩在身后。AI 不但能写代码,还能挖洞、打洞、交报告——这件事被实锤了。
但 XBOW 是闭源的托管 SaaS:跑在别人的云上、用别人的模型、按别人的价格收费。想在自己电脑上跑一个同款?没门。
开源圈的回应叫Pentest Swarm AI:一个用 Go 写的自主渗透测试框架,号称"第一个真正的蜂群式 AI 渗透工具"——几十个 AI 智能体同时开工,不只扫描,还会验证利用、给出漏洞证据,最后自动写报告。目前 3000+ Star,AGPL-3.0 协议。

官方实战演示:蜂群扫描 → 发现 → 验证 → 报告全流程(动图,建议连上 Wi-Fi 看)
先花三十秒认识它
$ whoami
▸Pentest Swarm AI — 自主 API / Web 渗透测试蜂群
▸语言:Go 1.24(单二进制) 协议:AGPL-3.0
▸定位:开源版 XBOW,可自部署、可换模型
▸杀手锏:信息素黑板 + 群体智能调度
▸内置工具:subfinder / httpx / nuclei / naabu / nmap 等 8 件套
$ status: 3,000+ stars · alpha 迭代中 ▊
“蜂群"和"多智能体”,差在哪
市面上标榜"多智能体"的渗透工具不少,作者看过一圈后放话:几乎所有都是流水线,不是蜂群——一个规划 LLM 排好队:侦察 → 分类 → 利用 → 报告,一步走完走下一步。这种架构有两个死穴:串行慢,而且中途的新发现没法反馈回前面的环节。
Pentest Swarm 的思路是从蚂蚁找食物借来的:蚁群没有指挥官,每只蚂蚁边走边留下信息素,路径越好信息素越浓,其他蚂蚁自然被吸引过来;没人走的路,信息素会慢慢蒸发。
对应到这个项目里,就是三个群体智能原语:
共识主动性(Stigmergy)。智能体不靠中央调度,而是读写一块共享黑板(Postgres + pgvector):每个发现都带着一个"信息素权重"写入,其他智能体看到高权重发现就自动跟进。
**涌现(Emergence)。**攻击链不是写死的:侦察发现唤醒分类器,高危分类唤醒利用智能体,利用结果回写黑板再唤醒其他智能体——顺序是从黑板状态里"长"出来的,没人预先编排。
**去中心化(Decentralization)。**每个智能体自带触发条件(trigger predicate),加一个新智能体不用改调度器——插上就能干活。
最妙的是信息素的衰减半衰期按类型配置:一个"端口开放"的发现能保温几小时,一条会话记录几分钟就凉——过期路径自然死亡,蜂群永远围着最新的、最有价值的线索转。

官方架构图:共享黑板按信息素阈值唤醒四个独立智能体,结果回写形成闭环(点击放大)

信息素生命周期:写入时权重 1.0,随时间衰减;高于 0.5 唤醒利用智能体,低于 0.2 判定过期
不只是扫描器:会利用,还会给证据
传统扫描器最被人诟病的是"可能有问题"——吐给你一堆未验证的告警,你自己排查去吧。Pentest Swarm 的差异化就在这:发现漏洞后,智能体会真的去利用它,串起 BOLA/IDOR、JWT 伪造、Mass Assignment、SSRF、SQL 注入、GraphQL 滥用等攻击链,用拿到的实际证据证明"这个洞是真的",然后按 CVSS v3.1 打分写进报告。
更硬核的是**–verify 验证模式**:对高危发现,用非 LLM 的外部信号做二次确认——带外回调(OOB)、差分响应、时间侧信道三选一。模型说"这里有洞"不算数,oracle 信道回响确认了才给VERIFIED 徽章。等于给 AI 的判断加了一道物理验证,误报率直接被摁住。
项目还内置了一条漏洞利用链库(SSRF→RCE、认证绕过→RCE 这类按 CVE 命名的成套打法),以及一个叫Chain Forge的功能:丢一份漏洞公告进去,让模型起草一条新的攻击链,安全验证后人工审核入库。打法库跟着 CVE 更新,这个设计相当务实。

自适应攻击路径评分:蜂群生成候选打法、实时打分、择优跟进(动图)
最贴心的设计:自带合法靶场
想体验 AI 渗透但手里没有授权目标?项目内置了四个知名漏洞靶场:crAPI、Juice Shop、VAmPI、DVGA。一条命令拉起靶场 → 蜂群开打 → 打完自动销毁,全程在自己机器上,合法、安全、零配置:
本地模型 + 内置靶场,约 2 分钟看到真漏洞
$pentestswarm scan --lab --lab-target crapi \
–provider ollama --swarm --tui
对想入门安全的新手,这就是一个随叫随到的陪练:看着几十个智能体怎么侦察、怎么串攻击链、怎么写报告,比啃十篇教程都直观。
模型随便换:一个 Key,整个蜂群
它对模型完全开放:Claude(默认,带提示词缓存省钱)、Together AI(托管的开源模型 GLM、Qwen、DeepSeek)、任意 OpenAI 兼容接口、Gemini,或者Ollama / LM Studio 全本地。配置一个 Key,编排器和所有智能体全部继承。
重点是最后一种:完全离线运行。断网的实验室里、涉密环境中,一台装了 Ollama 的笔记本就能跑蜂群,一个字节的数据都不出网。作者的定位很清楚:我们不做模型,我们是给模型发工具的——真正的推理交给模型,脏活累活(工具调用、蜂群协同、范围管控、证据报告)蜂群来干。

一个 Key 配置全蜂群:换模型只改一处,所有智能体跟着切换
自主攻击工具,怎么管住它自己
一个会自主利用漏洞的 AI 工具,失控风险比扫描器大得多。项目在这块下了明显功夫:目标范围(–scope)在工具层和执行层双重强制,绕不过去;每条攻击指令执行前要过四道独立闸门——范围钳制、来源校验、注入启发式检测、速率限制,任何一道不过就拦截。

纵深防御:攻击指令执行前必须通过四道独立闸门,任一失败即拦截
还有个细节很成熟:清理动作先于执行注册。不管你是 Ctrl+C 中断、进程崩溃还是预算耗尽,都会按逆序触发资源回收——靶场容器不会变成僵尸残留。这是被真实运维毒打过的设计。
三步上手
安装是五选一(npm / 脚本 / Homebrew / Go / Docker),以 npm 为例:
1 · 安装(Node ≥ 16,也有 brew / go install / docker)
$npm install -g @armurai/pentestswarm
2 · 交互式启动:选模型、贴 Key、选靶场,全程点点点
$pentestswarm run
3 · 看蜂群干活:终端 TUI 实时图表 + localhost:7777 网页面板
首次运行建议先跑 doctor 做环境体检
pentestswarm run是官方推荐的正门:交互式 TUI 里就能选 AI 提供商、贴 Key、选目标(或直接选内置靶场),还有就绪度自检——缺什么会提示但不阻塞。想写进 CI 就用scan子命令全参数化,输出支持 SARIF,能直接接 GitHub Action 扫自己的服务。
生态打法:把蜂群塞进你的工作流
五套现成剧本(Playbooks):赏金狩猎、外部攻击面、CI/CD、内网、CTF,YAML 一填直接跑。
MCP 服务:pentestswarm mcp serve之后,Claude Desktop / Cursor 里就能指挥蜂群。
VS Code 扩展 + GitHub Action:编辑器里发起扫描、流水线里出 SARIF 报告,研发安全左移的路上它都能搭上车。
泼点冷水:它还没到"开箱即杀"的程度
公平起见,几件事必须说清楚:
**状态还是 alpha。**蜂群调度器、实时面板都标着 alpha,真正的稳定底座是顺序五阶段模式。生产环境慎用,练手和学习随意。
**模型成本要看清。**云端模型按 token 计费,几十个智能体并发的消耗不是小数目;想零成本就上 Ollama 本地模型,效果换隐私和钱包。
**合规红线别踩。**项目反复强调:仅限授权测试、赏金项目、CTF 和教学。对未授权目标发起扫描和利用,在中美都是刑事犯罪——工具是中性的,用法不是。
一句话总结:XBOW 证明了 AI 渗透的天花板,Pentest Swarm AI 把这个能力开源化了——架构是真有想法(信息素黑板在同类里独一份),靶场和验证机制看得出作者的工程品味,只是还年轻,适合先吃螃蟹的人。
适合谁
想体验 AI 渗透的安全从业者——内置靶场五分钟跑通全流程,零风险开眼;赏金猎人——新目标爆出时用蜂群抢首杀;企业蓝军——本地 Ollama 模式数据不出内网;AI Agent 开发者——信息素黑板这套群体智能架构,本身就是值得抄的教科书。
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
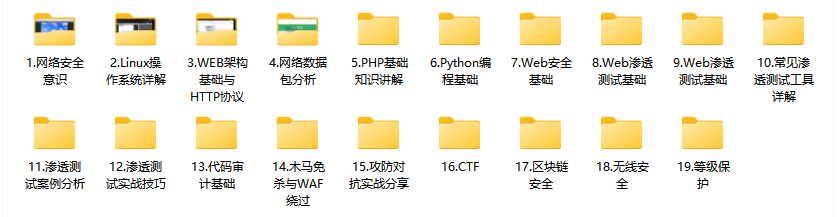
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
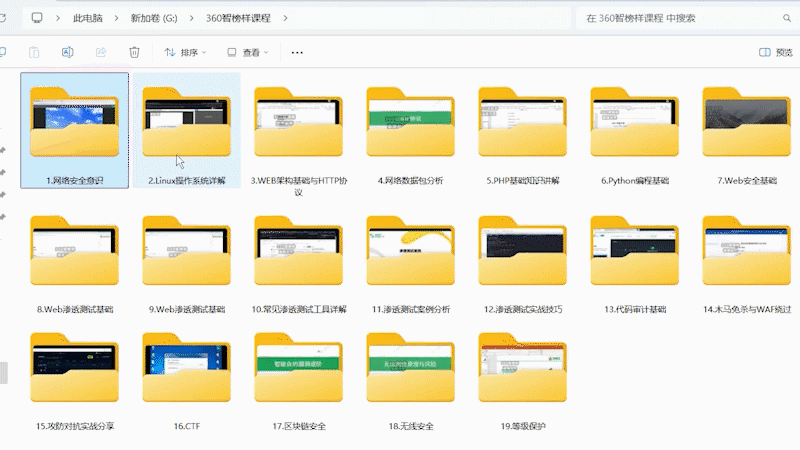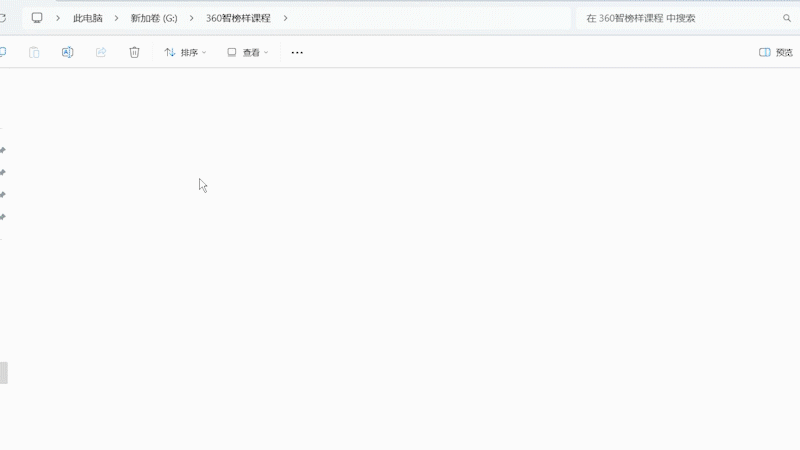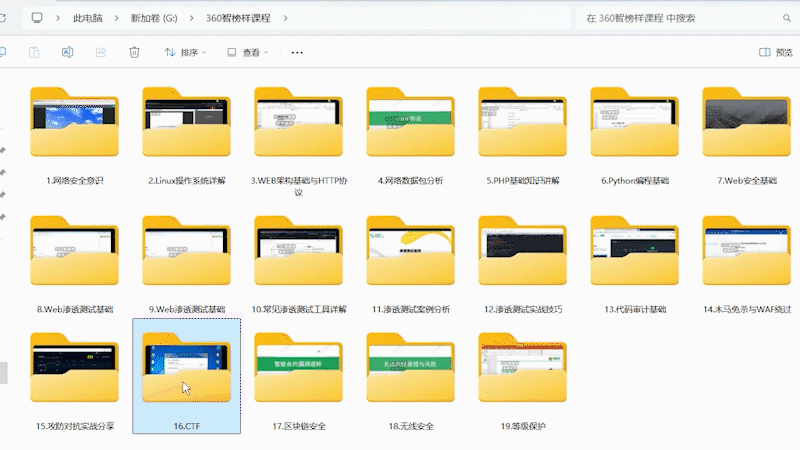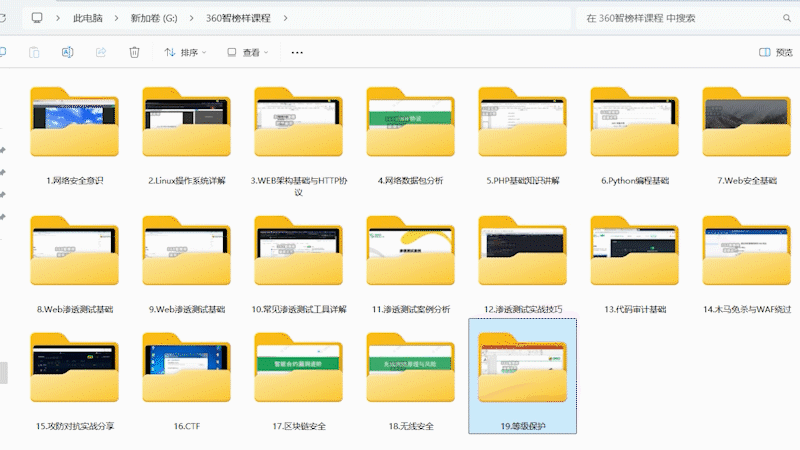
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** ****[CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享

02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
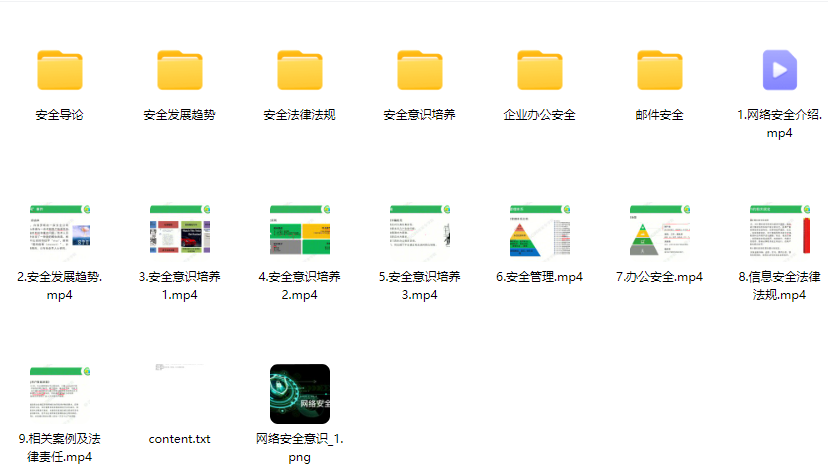
2、Linux操作系统
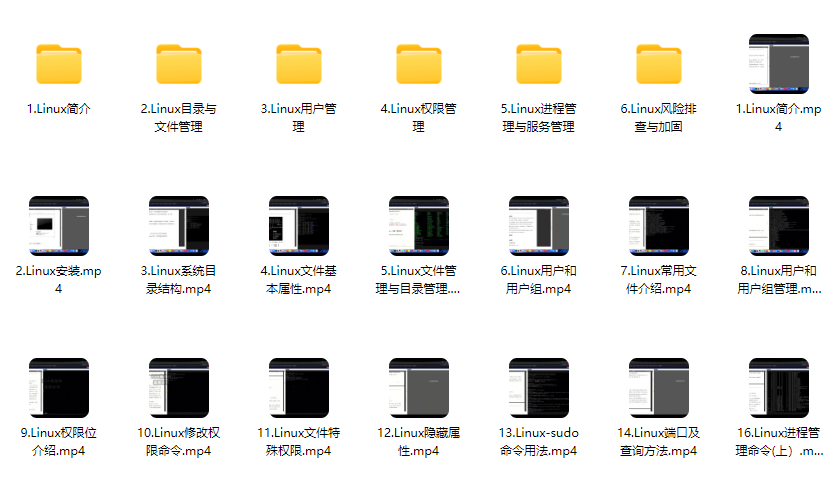
3、WEB架构基础与HTTP协议
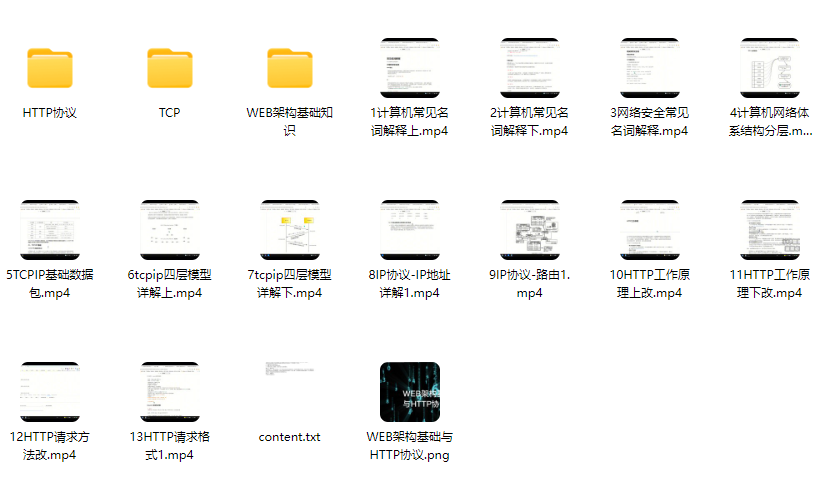
4、Web渗透测试
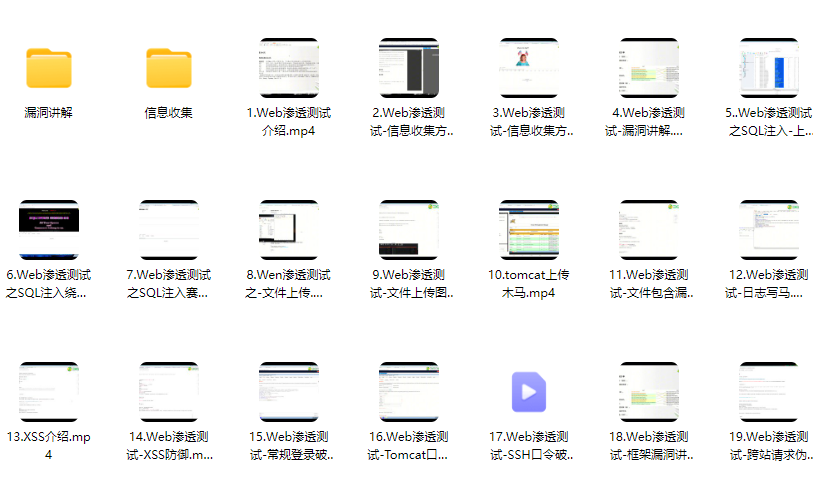
5、渗透测试案例分享
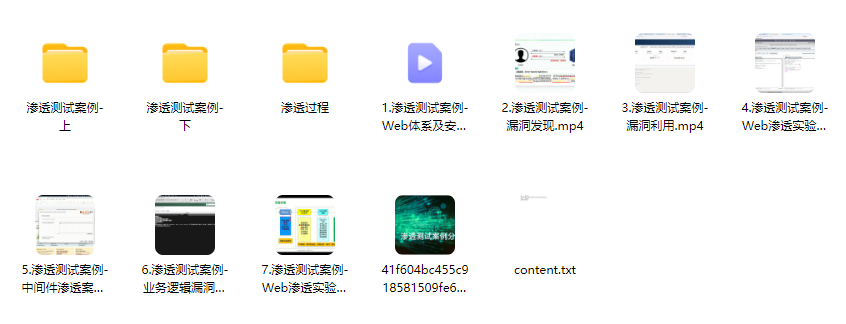
6、渗透测试实战技巧

7、攻防对战实战
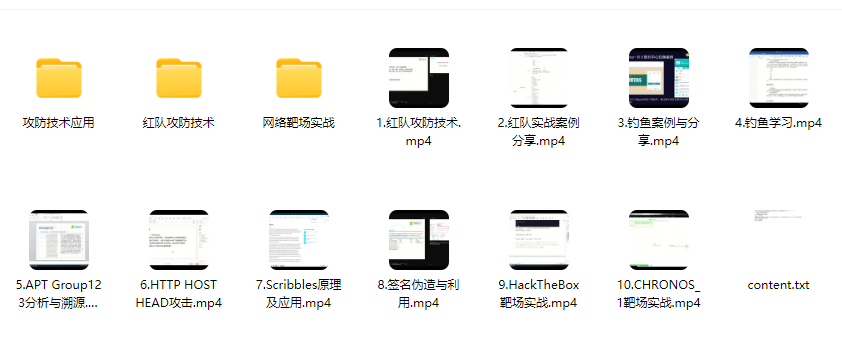
8、CTF之MISC实战讲解
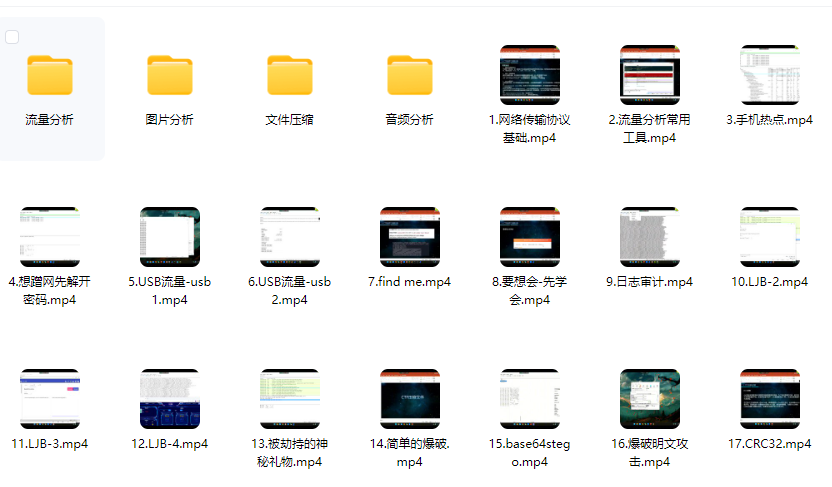
这份完整版的网络安全学习资料已经上传CSDN【保证100%免费】
**读者福利 |** [CSDN大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]

文章来自网上,侵权请联系博主
更多推荐
 3
 0
- 0


 已为社区贡献2条内容

所有评论(0)