

写文章


- @weixin_53303754


简介
该用户还未填写简介
擅长的技术栈
未填写擅长的技术栈
可提供的服务
暂无可提供的服务
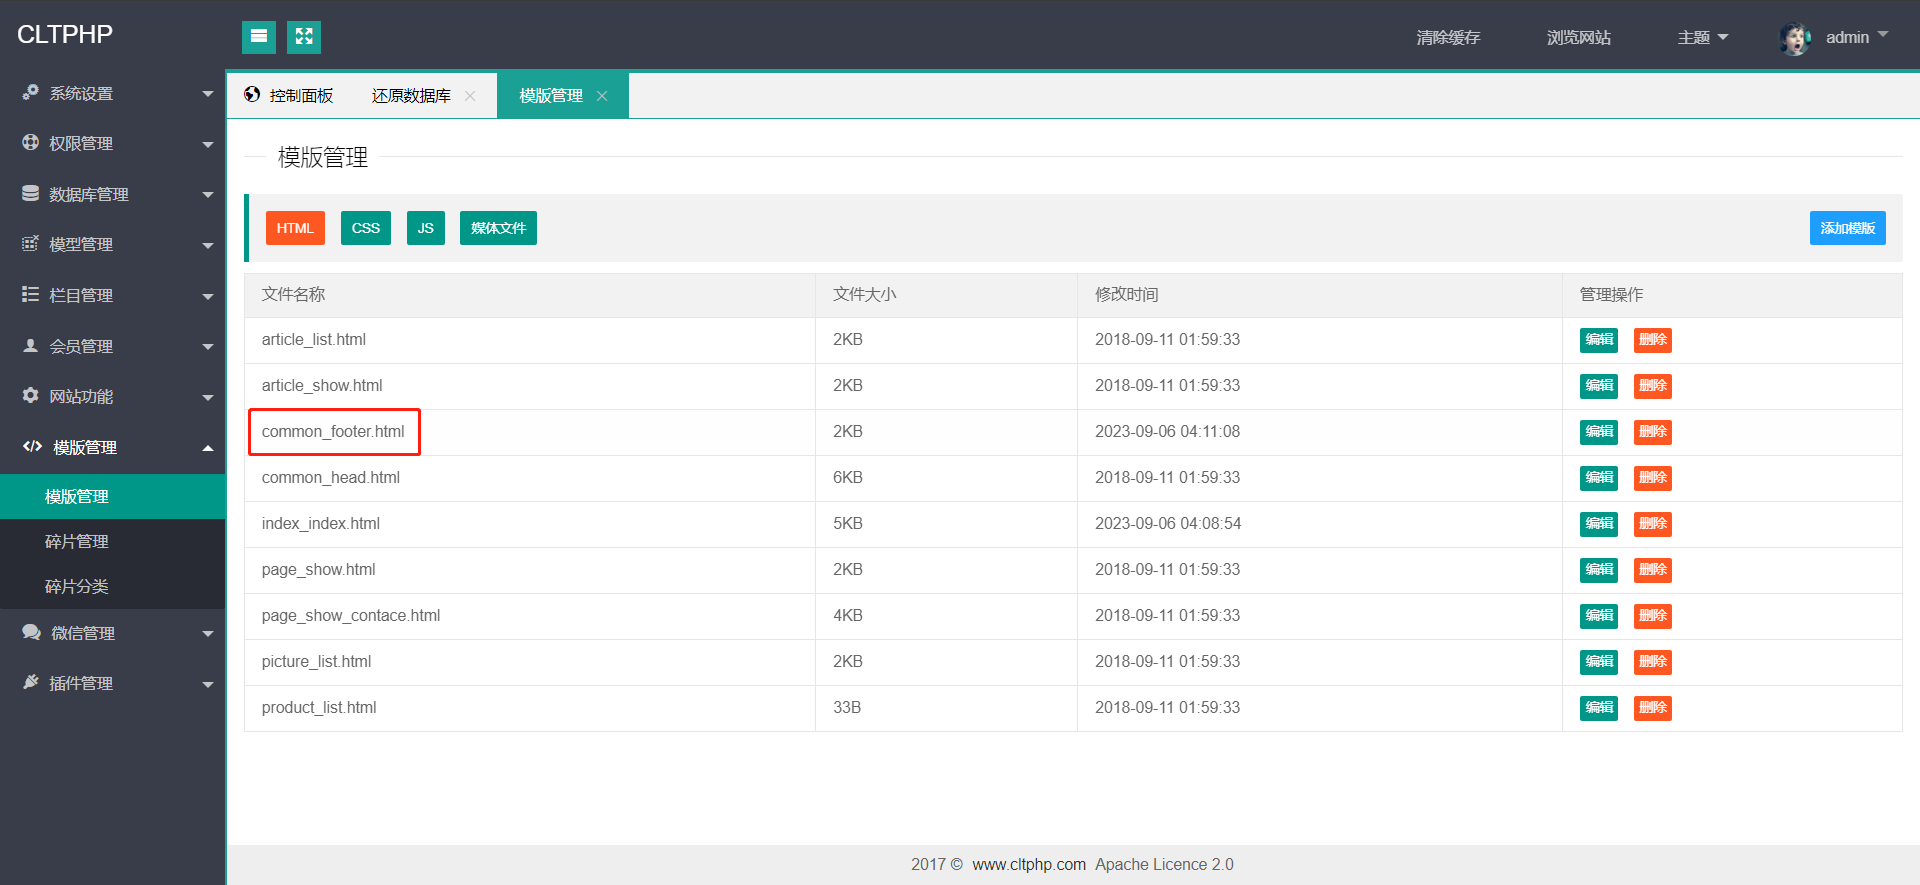
CLTPHP渗透测试
CLTPHP漏洞挖掘
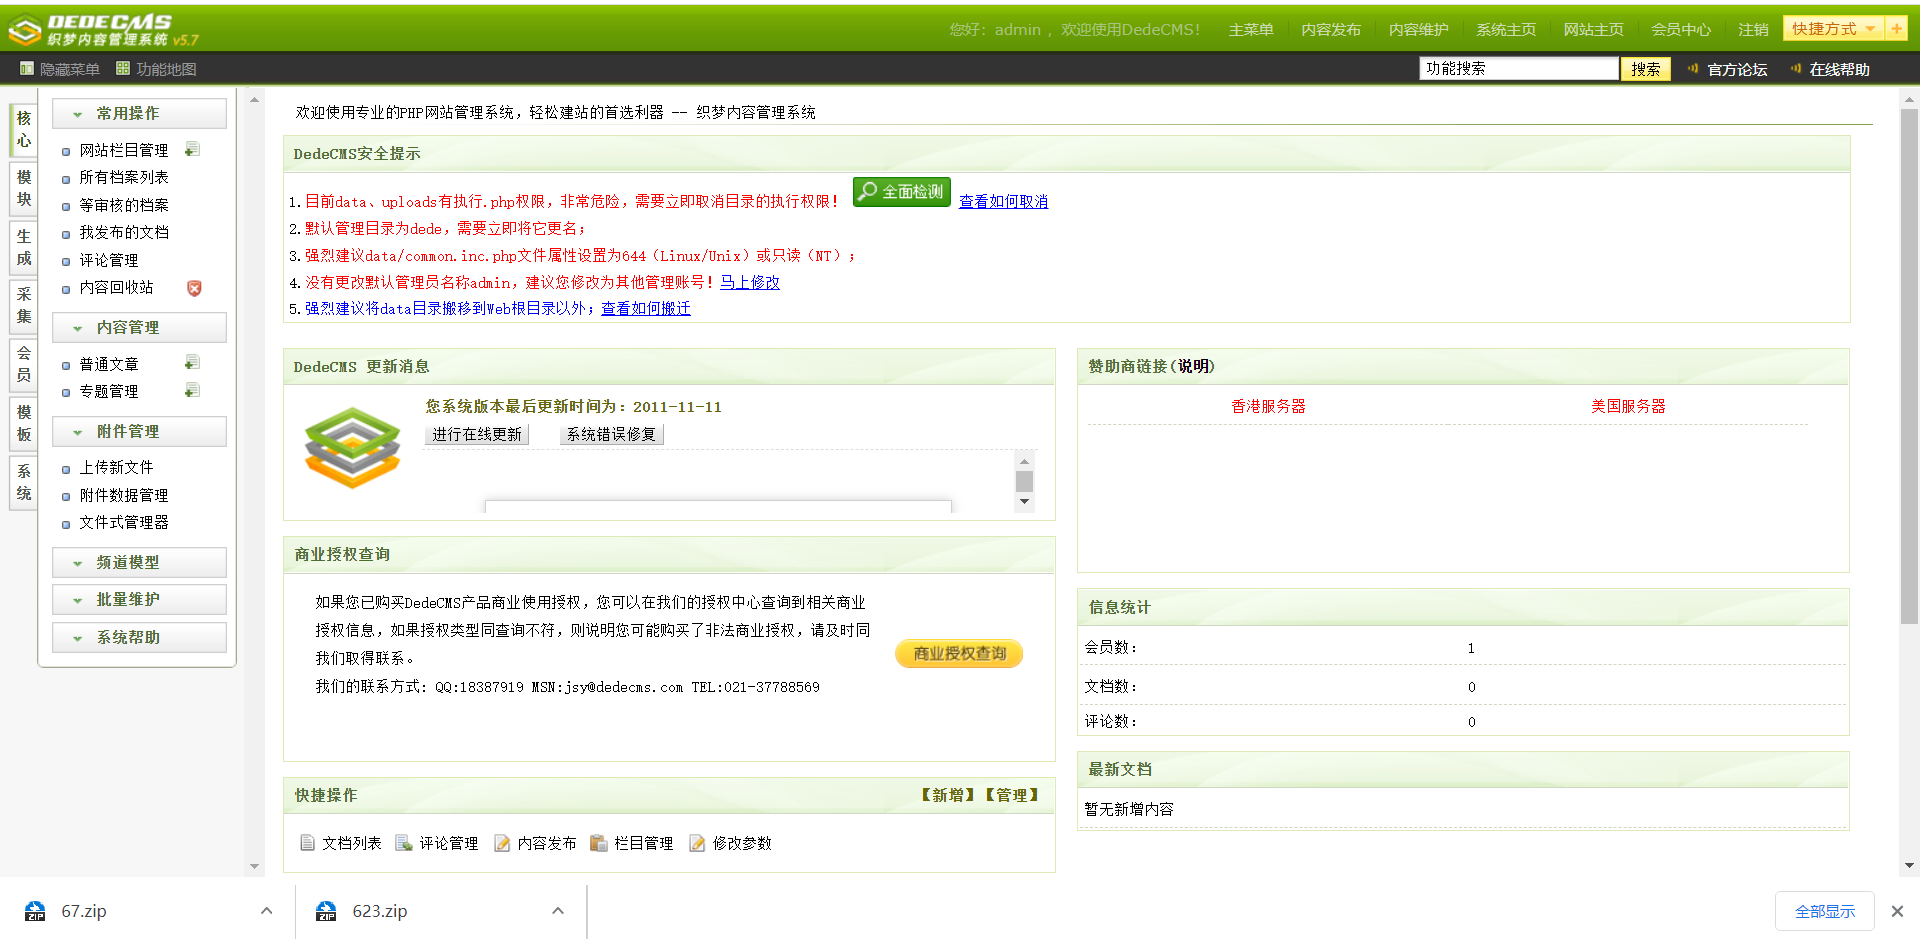
DedeCms5.7 文件上传漏洞
1.打开链接确定服务是否开启:2.登录后台账号密码为:admin\admin123。
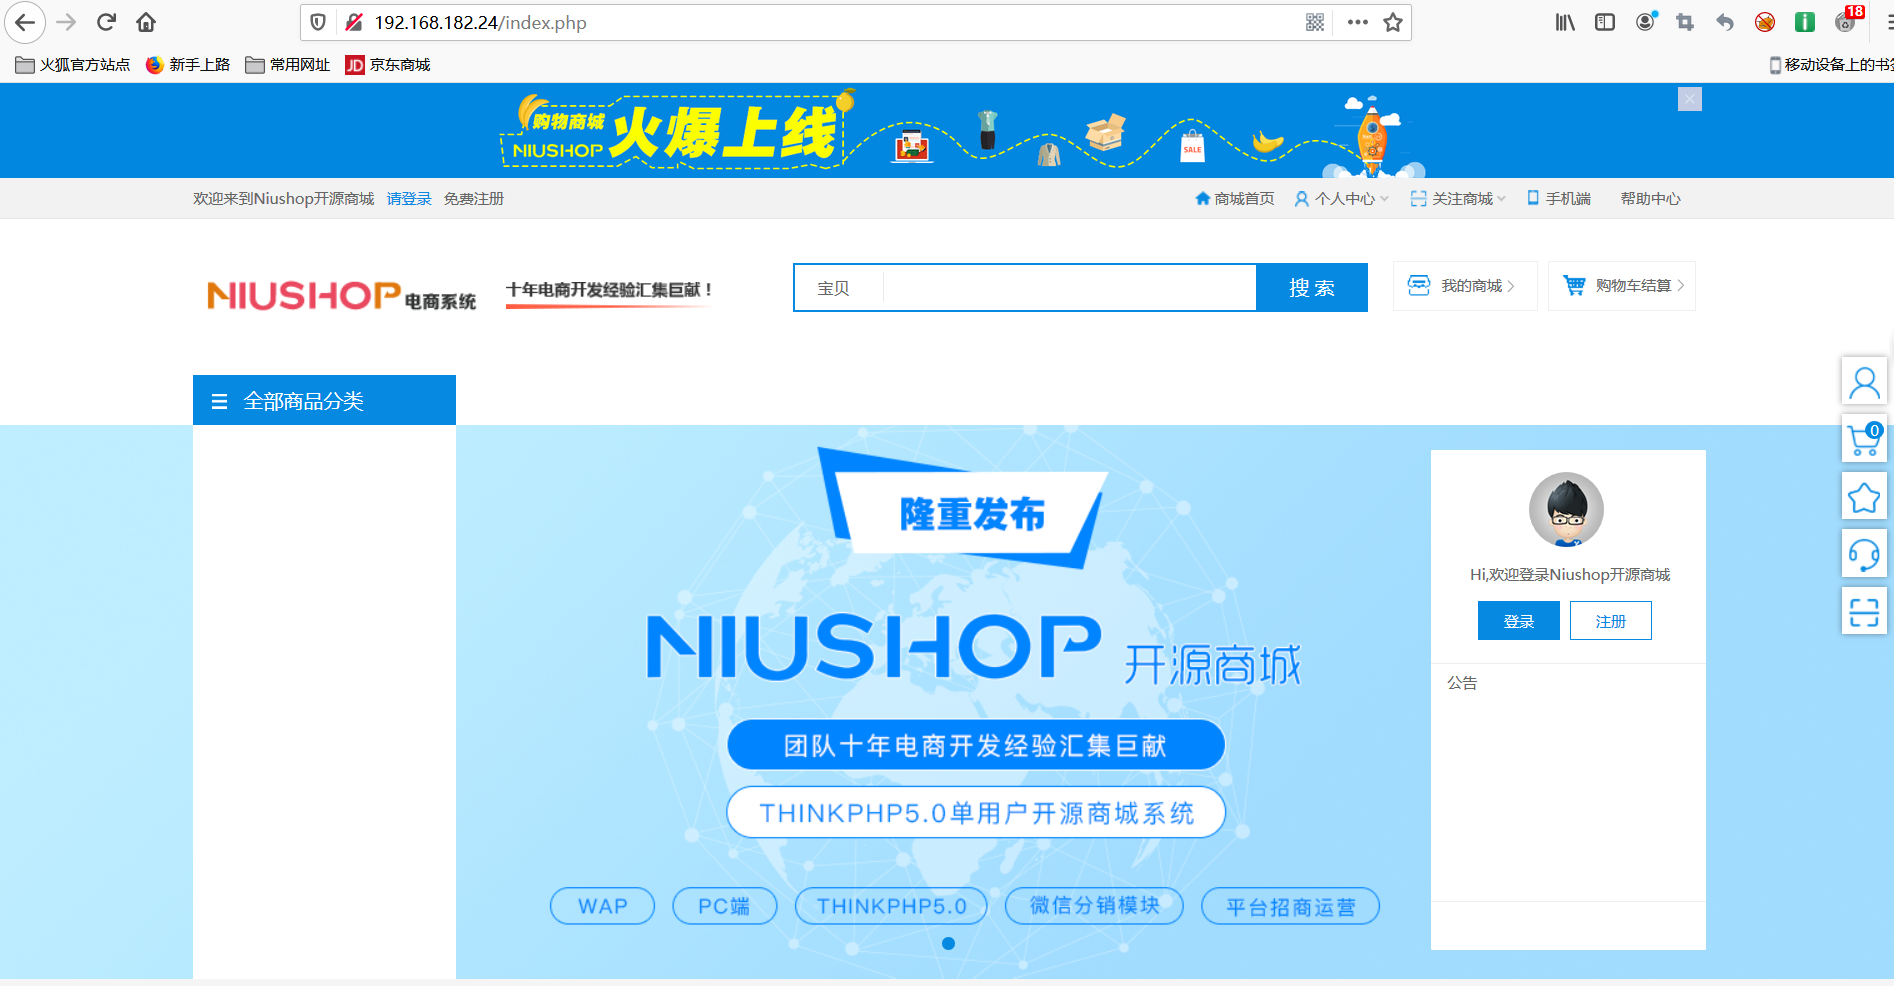
Niushop_v1.11_前台任意文件上传漏洞
修改后缀为php,点击“go”再右侧中间部分可看到路径,访问它,打开hackbar,以POST方式输入:cmd=phpinfo();4、选择构造好的图片马,该图片马中插入了一句话木马。2、注册账号(账号密码随意),再登陆进去。点击“个人资料”,再点击”更换头像“flag在www目录下。
到底了