- @cccxcmm


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
文件上传漏洞概述 文件上传漏洞是指当网站允许用户上传文件时,由于安全检测不足,攻击者可上传恶意脚本文件(如WebShell)并执行,从而控制服务器。利用条件包括:存在上传功能、允许上传可执行文件、上传目录有执行权限、能访问上传文件。 漏洞检测涉及多个环节: 前端检测:可通过禁用JS或抓包修改绕过 传输检测:利用编码/混淆绕过WAF 后端检测:包括扩展名、MIME类型、文件头、内容检测等 文件系统处
文章摘要: 本文详细介绍了渗透测试的前期信息收集阶段,分为目标确认、信息收集和敏感探测三部分。重点包括:1) 通过子域名枚举、DNS查询、证书透明度等扩展攻击面;2) 利用WHOIS、备案查询、威胁情报获取网络资产和归属信息;3) 识别技术栈(Wappalyzer、FOFA/Shodan)和人员信息(邮箱收集、APP反编译);4) 端口扫描(Masscan/Nmap)和敏感文件探测。强调授权合规性
远程命令/代码执行(RCE)漏洞是最高危的安全漏洞之一,允许攻击者在目标服务器上执行任意命令或代码。漏洞分为远程命令执行(用户输入被拼接到系统命令中执行)和远程代码执行(用户输入被当作应用代码执行)两种类型。常见触发点包括系统诊断功能、文件处理、危险函数调用等。攻击者可通过命令分隔符(如|、&、;等)注入恶意命令。防御措施包括严格输入验证、使用白名单策略、最小化执行权限、禁用危险函数等。开
本文介绍了在OpenClaw中文社区部署飞书机器人的完整流程。首先通过PowerShell运行安装脚本,建议使用阿里云百练平台API。然后配置飞书机器人,获取AppID和AppSecret密钥。安装完成后启动网关,访问管理后台设置长连接模式并添加事件。整个过程参考了OpenClaw官方快速入门指南,最终实现飞书机器人的成功部署。

本项目完整实现了从地图选点到 AI 报告的端到端应急疏散规划流程,深度整合了腾讯地图的多个核心能力——地图渲染、地理编码、POI 搜索和路线规划——并在此基础上叠加了大模型的专业研判能力。
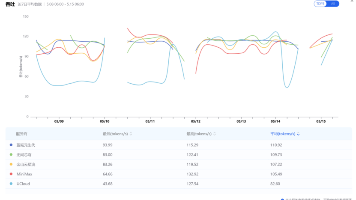
智能客服团队在升级MiniMax-M2.5模型后发现成本异常,经排查发现算力平台存在三大"隐形税":1)延迟税:响应慢导致需额外投入资源;2)波动税:性能不稳定迫使按最差情况规划容量;3)返工税:请求失败仍需付费。团队采用蓝耘元生代(主力)和阿里云百炼(备用)的双平台策略,通过统一网关实现智能路由和熔断切换,有效降低成本。未来计划采用企业级统一网关解决方案,进一步提升"
本项目完整实现了从地图选点到 AI 报告的端到端应急疏散规划流程,深度整合了腾讯地图的多个核心能力——地图渲染、地理编码、POI 搜索和路线规划——并在此基础上叠加了大模型的专业研判能力。
智能客服团队在升级MiniMax-M2.5模型后发现成本异常,经排查发现算力平台存在三大"隐形税":1)延迟税:响应慢导致需额外投入资源;2)波动税:性能不稳定迫使按最差情况规划容量;3)返工税:请求失败仍需付费。团队采用蓝耘元生代(主力)和阿里云百炼(备用)的双平台策略,通过统一网关实现智能路由和熔断切换,有效降低成本。未来计划采用企业级统一网关解决方案,进一步提升"
摘要:作者因Excel处理经销商渠道管理数据效率低下,转而使用飞算JavaAI快速搭建了一个经销商渠道管理系统。该系统支持多级经销商层级管理、进货订单记录、达成率分析和违规预警,实现了数据可视化与流程闭环。通过智能引导功能,系统自动生成核心模块和数据库结构,解决了Excel中数据分散、关系混乱的问题。关键功能包括层级树展示、达成率仪表盘和违规闭环管理,显著提升了管理效率。作者指出AI工具节省了80

本文探讨了JavaScript中的原型污染漏洞,分析了其危害性及工作原理。文章首先指出原型污染在动态网络安全中的重要性,尤其在前端和后端开发中的潜在威胁。随后回顾了JavaScript基础概念,包括对象、类、原型和继承机制,强调原型链在实现继承中的关键作用。最后详细解释了原型污染的工作原理:当攻击者能够修改对象的原型时,会影响所有继承该原型的实例。通过代码示例展示了原型污染如何通过原型链传播,为后