- @AcSuccess


简介
该用户还未填写简介
擅长的技术栈
可提供的服务
暂无可提供的服务
Dnsrecon工具通常作为DNS扫描器的第一选择,该工具可获得SOA记录,NS记录,MX记录以及A记录的所有信息。还可以使用-t参数进行查询
这是一个总结帖,查了一下关于这个问题的国内外大大小小的网站,对其中说的一些方法总结归纳形成,里面具体发现ip的方法不是原创,所有参考的原贴都也贴在了后面,大家可以自行看看原贴。首先,先要明确一个概念,如果人CDN做得好,或者整个站都用CDN加速了,你是几乎找不到他的源站IP的,因为对于你来说被CDN给屏蔽了,是个黑盒子[1]。下面,我们从一些特别的角度去绕过CDN找源站IP。从前往后,是提...
0x00 RSA1首先使用python脚本或者openssl解出npython脚本from Crypto.PublicKey import RSApub = RSA.importKey(open('pub.key').read())n = long(pub.n)e = long(pub.e)print 'n:',nprint 'e:',eprint 'n(hex):',he...
安装anacondawget https://repo.continuum.io/archive/Anaconda3-4.4.0-Linux-x86_64.sh./Anaconda3-4.4.0-Linux-x86_64.sh先回车,然后输入yes 再回车 最后再输入yes。完成安装这时打开python, 发现还是系统自带版本。需执行source ~/.bashrc更新环境
本文提出了一种基于LLM的自动化威胁猎杀框架,将Agentic AI与Splunk SIEM深度集成,构建了7层流水线系统。核心创新在于结合自编码器异常检测、DRL初步分类和LLM多智能体分析,实现了从日志处理到威胁验证的完整闭环。实验表明,该系统在BOTS和模拟数据集上表现优异,特别是Mode B奖励模式下达到最佳平衡(F1-score 0.861)。该框架有效解决了传统方案在新型威胁检测、告警
本文精选了NDSS 2026安全顶会的6篇前沿研究论文,聚焦物联网、工业控制系统等关键领域的安全挑战。主要创新包括:ADGFuzz通过赋值依赖图提升机器人飞行器模糊测试效率;LogicFuzz首次实现PLC固件指令级漏洞检测;ANOTA利用标注机制发现业务逻辑漏洞;NetMasquerade提出黑盒对抗攻击新方法;Bridge检测IoT固件高阶污点漏洞;SmuFuzz实现UEFI固件深度模糊测试。
每周安全论文追踪摘要(2026-03-29) 本期精选NDSS 2026和USENIX Security 2025的7篇前沿安全研究论文: 威胁情报生态系统风险:主动测量揭示CTI平台存在数据污染、延迟传播等系统性风险(Georgia Tech) 恶意软件分析新范式:提出Malware LLM模型,通过语义表征提升分类与家族归因准确率(RIT/Ariel University) 入侵检测标签去噪:
WebCloak:对抗LLM驱动的智能爬虫威胁 WebCloak是一个针对LLM驱动Web爬虫的新型防御系统,研究其作为智能爬虫窃取网页图片的威胁。项目包含三部分核心内容: 威胁验证:通过三种攻击范式(L2S/LNC/LWA)证明LLM爬虫确实构成威胁,实验模块包含多种LLM后端测试和对抗性提示评估。 双层防御机制: Stage1采用动态HTML结构混淆,通过标签替换、属性名随机化、URL编码和蜜
SkillSieve: 恶意AI Agent技能检测的分层过滤框架 本文提出SkillSieve框架,用于检测AI技能市场中的恶意技能包。针对现有方案无法同时处理代码和自然语言指令的缺陷,SkillSieve采用分层架构:第一层使用静态分析(正则规则、AST特征提取等)快速过滤86%良性技能;第二层通过结构化语义分解(SSD)并行执行4项LLM分析任务(意图对齐、权限合理性、隐蔽行为检测和跨文件一
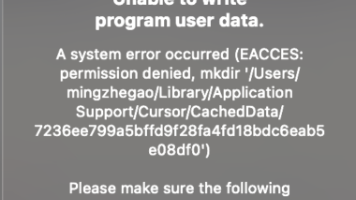
《解决Cursor报"unable to write program user data"错误》摘要:当Cursor免费试用到期后出现数据写入错误时,可通过删除缓存文件快速解决。具体方法:执行终端命令rm -rf ~/Library/Application\ Support/Cursor/CachedData清除缓存目录后,即可重新正常启动程序。该方法经Qwen推荐验证有效。(