
《人工智能安全治理框架3.0》发布,企业AI安全该怎么做?
·
9月14日,在2026年国家网络安全宣传周开幕式上,全国网安标委正式发布《人工智能安全治理框架3.0》。
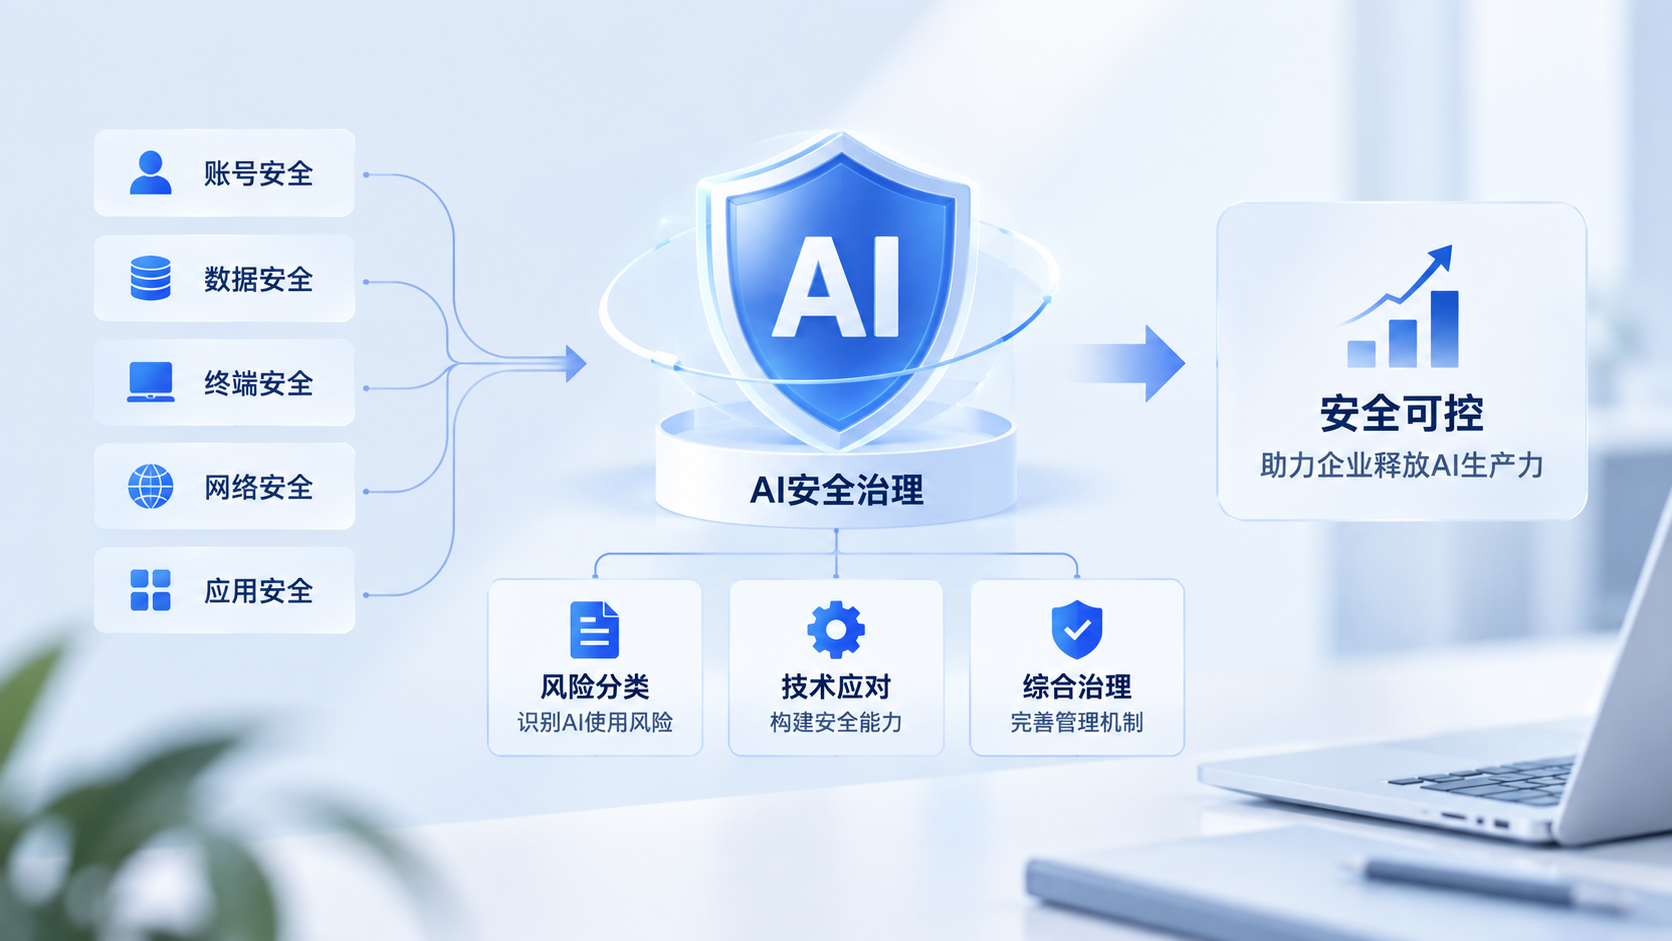
相比前两版,《框架3.0》继续围绕 风险分类、技术应对、综合治理 三个方面展开,同时针对AI快速发展带来的新风险,对风险分类和治理措施进行了更新。
AI安全,正在从“技术问题”变成“治理问题”
过去企业关注AI,更多是:能不能用、效果怎么样、能提升多少效率。
但随着AI逐渐进入办公、研发、售后、数据分析等业务流程,新的问题开始出现:谁在使用AI?访问了什么数据?调用了哪些权限?产生了什么风险?
AI安全已经不只是模型本身的问题,而开始涉及账号、终端、数据、网络和业务系统。
真正需要防的,是AI使用过程中的风险
企业使用AI时,常见风险可能来自:敏感数据上传、过度权限授权、异常账号访问、Agent执行高风险操作、第三方AI应用接入等。
这些问题未必马上形成安全事件,却可能逐渐形成新的风险暴露面。
因此,AI安全不能只靠“禁止使用”解决,更需要建立清晰的使用边界和安全控制机制。
AI治理不能只靠制度,还要能够持续发现风险
制度告诉员工“什么可以做、什么不能做”,但真正落地还需要技术和运营能力。
企业需要持续关注:谁在访问、数据去了哪里、是否存在异常行为、风险是否得到处置。
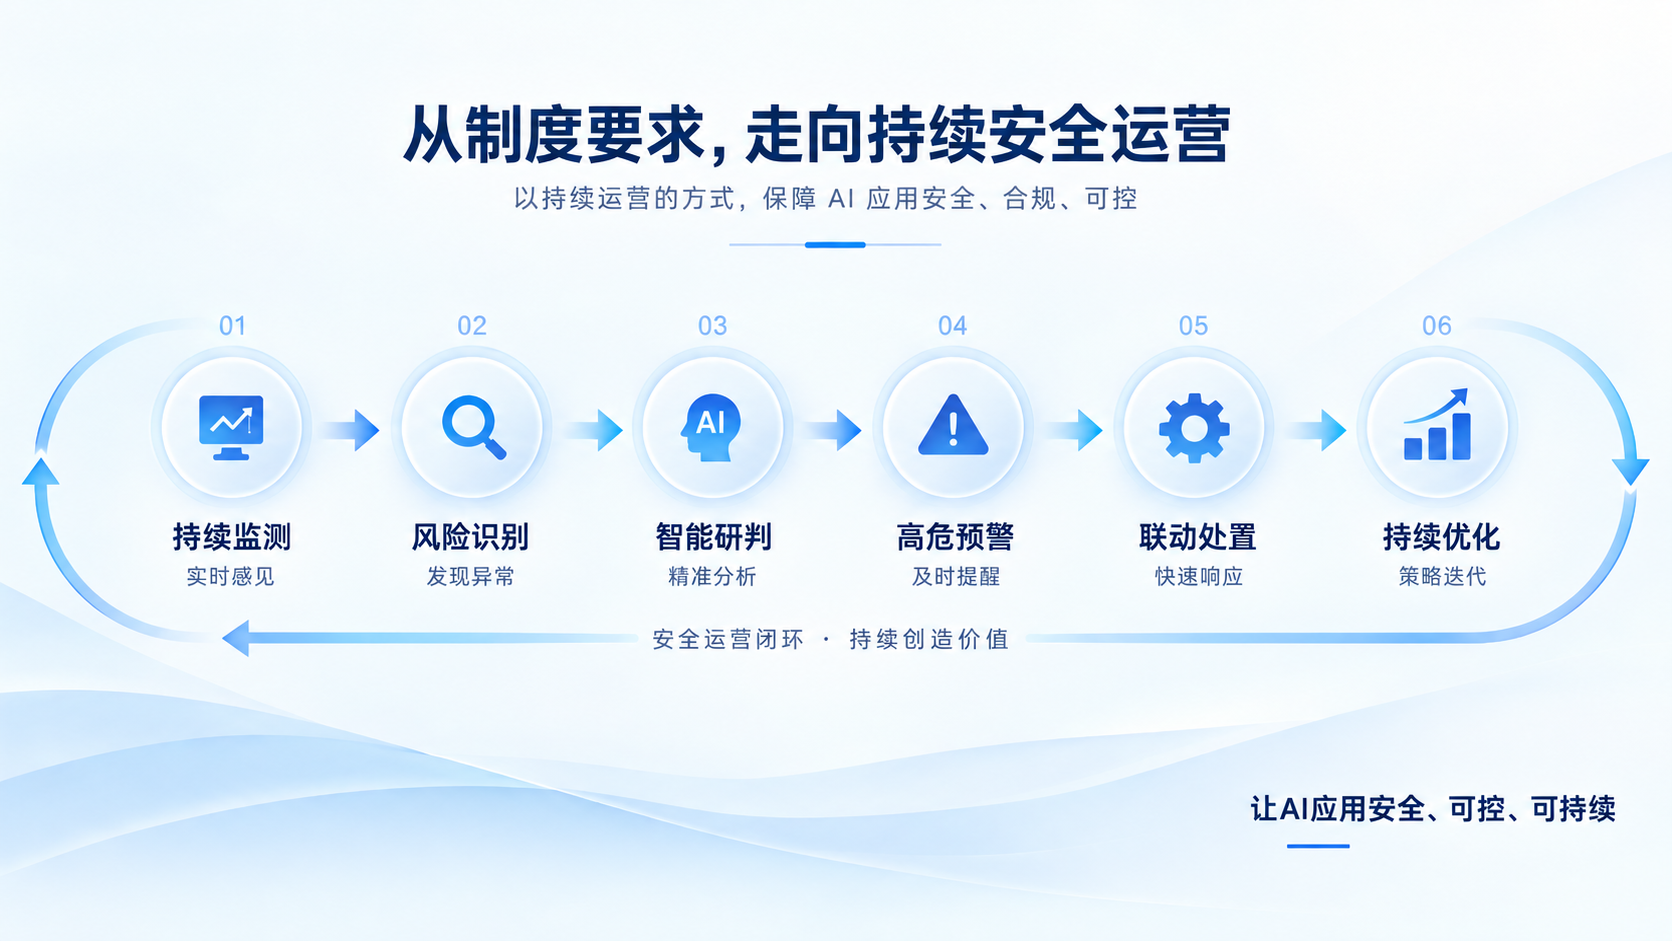
这意味着AI安全治理需要逐步形成:持续监测 → 风险识别 → 智能研判 → 高危通知 → 联动处置 → 持续优化。
AI越普及,安全治理越要前置
《框架3.0》的发布释放了一个非常明确的信号:AI发展越快,安全治理越需要同步跟上。
未来企业真正需要建立的,不只是AI使用规范,而是一套能够覆盖网络、终端、账号、数据和应用的持续安全运营体系。
让AI真正成为生产力的前提,是企业能够做到:看得见风险、判断得清风险、处置得了风险。
更多推荐

 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)