
协作加密提升云安全
基于协作加密的云计算安全
1. 引言
1.1 云计算
云计算通过在一个共享资源池中按需提供网络和资源访问,在移动计算中发挥着至关重要的作用,该资源池包含可立即使用的移动资源,例如网络、协作服务器、虚拟数据存储、工具和应用程序,而无需任何额外 effort1。云是一个移动框架,通过不同的云模型提供各种服务和资源的可用性。图1描述了云计算和数据存储场景。由不同云模型提供的服务云是—
1.1.1 按需自助服务
云中向任何连接到云的用户提供的自动服务。
1.1.2 异构平台
网络访问可能适用于任何平台的任何类型设备,而无需云到云漫游2。
1.1.3 资源共享
每个云上都有一个资源池,可供连接用户在移动时调度使用。从一个位置到另一个位置3。云物理资源表现为虚拟资源,且与位置无关4。当用户从一个云迁移到另一个云时,这些资源在每个云上都可用,而无需指定其位置。这些资源包括虚拟存储、处理器、网络带宽5。
1.1.4 云协作
多云协同工作,为连接用户提供不间断服务。设备从一个位置移动到另一个位置不会影响其移动计算。云服务协同运作,用户在不同云之间移动时仍可继续使用。
用户可用的云类型有多种,例如
• 私有云:这是一种企业云,仅限校园区域定义的用户按需访问内部资源和服务。
• 社区云 — 它是由多个组织共享的云骨干网络,具有各自的有限策略。
• 公共云 — 公共云可供任何拥有连接权限的用户公开访问其所有资源和功能。有时它由公共组织拥有,用户可按需请求云服务。
• 混合云——多种类型的云协同工作,为在不同位置之间移动的用户提供服务,而无需从一个云到另一个云请求服务。
1.2 大数据
大数据是一种新兴技术,其重要性相对而言甚至超过了云计算。云计算革新了虚拟智能计算和数据存储领域。
大数据是由不同类型、不同数据结构的数据组成的海量信息集,可能存储在多个位置9。每天都有大量信息在远程位置之间被采集和传播,需要巨大的存储空间。由于其非凡的单一性,在单体结构中,数据可能难以组织、存储、分析和检索1如0–1今2。,世界正迈向数字时代。每一份硬编码的纸质文件都将被转化为数字形式。数字图书馆将取代传统的纸质图书图书馆。以无纸化的数字形式保存海量数据比以硬编码纸质形式(例如保存在纸质图书馆中)更为简单和便捷13。然而,以数字形式存储大量信息的这种简便性需要大量的数字处理资源14。尽管这解决了纸质图书馆所需的存储空间问题,但它还能提供其他好处,例如便于访问和操作数字信息。
1.2.1. 大数据安全挑战
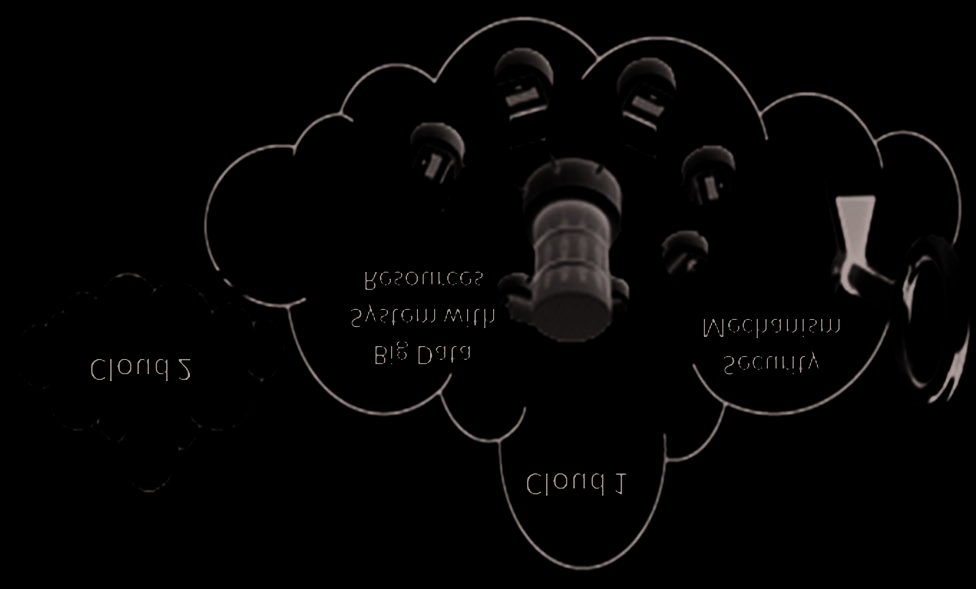
大数据是存储在不同服务器上的海量数字信息,可以通过云15获取。如果数据量较小,则在传输和存储过程中可以轻松进行加密/解密。而大规模数据则面临安全问题、硬件卸载、操作系统和资源管理、数据采集、数据分析和处理负载、索引、编目、搜索、数据挖掘以及传播16等挑战。如果数据为文本形式,有时较容易处理;但如果是音频、图像和视频数据,由于数据量庞大,存储和操作会更加困难。当任何组织采集的数据达到数太字节或拍字节规模时,即使是超级计算机或集群计算机也难以通过单台机器完成处理17–19。图2展示了大数据存储环境下的安全场景以及云中所需的资源。

1.2.2 加密存储
每个组织或个人都试图将他们的机密信息保存在云存储中。云从各种资源捕获大量数据,这些数据可能是安全的加密数据,也可能是明文机密信息20。客户端计算机可以实施安全措施,或由云服务器进行加密,或两者共同参与加密数据。由于数据量较大,单一云服务器难以完成加密并存储21。
1.2.3 加密工作负载
工作负载是指加密过程中处理的数据量。如果传入数据变大,加密工作负载也会加重。客户端或服务器均可执行加密过程。若由客户端进行加密,则服务器可释放资源,但因大量加密数据的传输会导致网络流量压力增加22。出于多种安全原因,最好在数据源即客户端设备上加密数据23。这可以解决加密、解密、密钥维护和传输的问题。
1.2.4 解密
如果云服务器存储的数据是由客户端加密的,那么客户端设备可以处理部分解密工作。唯一需要做的就是将加密数据传输到客户端计算机。
1.2.5 加密存储
随着数据量的增大,由于索引、排序和搜索消耗大量的计算和网络资源,检索变得繁琐。
1.2.6 故障与恢复
数据库管理系统(DBMS)使用ACID属性,例如原子性、一致性、隔离性和持久性来处理事务。它确保事务处理的完全成功。如果发生故障,可使用基于日志的恢复系统。在大数据云计算中,恢复可以通过与实现 ACID属性相同的基于日志的概念来实现。
本文研究了当前大数据和云计算的安全问题,并提出了一种增强安全性的框架。大数据安全的本质无法通过单一框架解决,而可以通过协作加密系统进行有效控制,在该系统中参与大数据安全的实体可以是与客户端安全机制协同工作的协作云服务器。
2. 现有的大数据安全框架
最近,以下大数据安全挑战凸显出来
2.1 安全并行与分布式处理
来自客户端的大数据被分割成数量相等的数据块,并以并行和分布式的方式进行处理。由于数据在加密时被分割并在之后重新汇集,因此必须保持从机器到机器不同层级的安全性24–26。
2.2 安全的数据存储与检索
然而,数据存储的规模从云到云呈指数级增长,在维护海量数据的同时,可扩展性和可用性成为主要挑战。
2.3 源输入验证
海量数据来自各种源进行存储。如何确保来自可信来源的数据?此处需要输入验证,并且控制来自有效数据源的数据存储是一个巨大的挑战。
2.4 主动监控
大数据实时主动安全监控是一个重大挑战。随着数据量的增大,多个云服务器需要监控其他云服务器和存储的实时数据流。
2.5 隐私保护
随着数据量的增大,必须将其存储在不同的云服务器上。事务日志也可以存储在同一服务器上,这在隐私泄露中起着重要作用。在大数据云存储系统中,如何限制敏感信息的私有存储与检索是一个主要问题。实时活动会导致隐私泄露。
2.6 安全通信
客户端在通过不安全的通信信道传输之前,必须对云上的数据存储进行加密保护。
2.7 访问控制
对其他有效来源的访问必须加以限制,以确保数据安全。通过身份验证识别原始源的访问,可以限制恶意用户。这可以通过维护有关用户及其访问权限的元数据来实现。
3. 大数据安全的解决方案
随着数据量的增大,安全问题变得更加困难。较弱的安全性是云计算和大数据技术的瓶颈。下一节将探讨大数据平台。
3.1 大数据平台
并非所有数据都有用,科学家们正致力于从大数据中提炼出所需的数据。大数据需要一种能够以更快速度和更高精度存储、传输和整合海量数据的基础设施,而传统基础设施无法满足这一需求。解决方法是借助复杂的结构化数据库管理系统,将非结构化的大数据转化为结构化形式。图3展示了所需的大数据安全平台。
• 存储:需要大型存储来保存海量数据。随着用户数量的增加,所需的存储也更大。并非单一的存储点保留所有数据;因此,大容量存储需要并行协作的存储。
• 通信与分发:海量数据从客户端传输到大数据云存储以及服务器到服务器的传输,需要具备速度和敏捷性的强大通信与分发能力。
• 非结构化数据的结构化:传入数据是非结构化的,需要转换为结构化形式,这会增加硬件、处理和网络成本。结构化数据是有用的,而非结构化数据会占用不必要的存储空间。
• 元数据管理:随着数据量的增大,元数据也随之增多。非结构化数据无法产生正确的元数据。为了在元数据中搜索有用的数据,数据需要被结构化。
3.2 大数据处理
处理海量数据的成本更高。处理更大的数据需要更高的硬件、存储、软件和网络成本。
• 共享:从客户端到服务器、服务器到服务器以及云到云的数据共享是一项耗时的任务。数据共享会引发安全问题。机密数据的保密性是每个组织、个人以及大数据云本身的主要目标。
• 转换:将非结构化数据转换为结构化数据,以解决数据的索引、排序和有用内容识别难题。
• 检索:需要复杂的查询结构来从海量数据存储27中检索有用的内容。组织良好且结构清晰的数据更便于搜索,并节省云资源。随着用户数量的增加,检索、通信和共享速度会下降。
• 查询处理与视图:复杂的查询处理能够高效应对海量数据,从而生成对客户端有价值的视图。通过多台服务器之间的协作功能实现分布式查询处理。多云及其存储有助于从海量数据中获取有价值的数据。
3.3 安全
• 用户/管理员认证:注册用户、访客和管理员认证需通过为其保留的元数据来完成。每个云大数据的安全由软件或基于硬件的前端处理器控制。
• 用于加密搜索的安全前端处理器:加密搜索是大数据安全系统的主要关键部分。基于软件或硬件的前端处理器在维护云和大数据安全方面发挥着重要作用。
• 类型依赖安全:不同类型的数据需要不同的安全机制。众所周知的加密算法(如高级加密标准(AES))用于实现文本数据安全,而音频、图像和视频安全则通过各种隐写技术来实现。
• 故障/泄漏管理:必须通过基于日志的恢复来应对故障。两阶段锁定协议在大数据泄漏管理中具有重要作用。
3.4 加密
加密在大数据信息安全中发挥着更重要的作用。有多种加密技术可用于保护数据,例如高级加密标准(AES)、三重数据加密标准(TDES)。
• 实时大数据加密:离线加密适用于小型本地数据。然而,大规模在线数据必须通过实时加密来保障安全。这只能通过在数据源处捕获并加密数据来实现。客户端加密数据并通过云传输,可解决密钥管理问题。
• 并行/分布式加密:如果云承载了大规模数据安全工作,则可通过并行和分布式加密技术有效处理。多台服务器在不同云之间协同执行加密。
• 加密密钥管理:可信第三方在维护加密密钥方面发挥着重要作用。如果用户在其源端对数据进行加密,则无需在服务器上管理密钥。如果由服务器负责加密,则数字证书技术非常有用。
• 同态加密:一种较新的完全同态加密技术,用于合并加密数据的不同部分,支持加密搜索。同态加密在多方加密中发挥作用,确保加密数据在合并位置28,29保持加密状态。协作加密有助于同态加密,使来自不同位置的客户端对其自身数据进行加密并存储在单一云中。以加密形式的查询可在该服务器上进行搜索,而无需理解密文的含义。
4. 结论
云计算大数据安全框架的实际实施有些繁琐。现有密码系统对于全面安全而言还不够有效。如果应用传统加密技术,那么存储在云大数据服务器存储中的加密数据将完全无法进行搜索。全同态加密技术是一种神奇解决方案,能够支持加密搜索。这可以通过本文讨论的协作加密技术来实现。本文还关注云上流动数据的实时加密。这可以通过云到云之间的协作服务器来实现。几年内会发生重大的技术变化,传统加密技术已无法满足安全需求。本文提出了一种并行和分布式加密技术,有助于降低机密数据的安全要求。它有助于在不同位置加密数据的部分内容,并在单一位置进行合并。
更多推荐
 27
 0
- 0


 已为社区贡献27条内容

所有评论(0)