
【探索实战】Kurator:构建企业级分布式云原生平台的完整实践指南
【探索实战】Kurator:构建企业级分布式云原生平台的完整实践指南
在多云成为新常态的今天,Kurator以其独特的一体化设计理念,为企业提供了从集群纳管到统一治理的全栈解决方案,让分布式云原生管理从理想照进现实。
1 分布式云原生时代与Kurator的定位
随着企业数字化转型的深入,多云、多集群架构已成为新常态。根据云原生计算基金会(CNCF)调研,全球已有78%的企业在生产环境中采用容器技术。Gartner预测,分布式云将在5-10年内进入稳定发展期,这标志着企业IT架构正从单一云环境向跨云、跨边的分布式架构演进。
中国信通院将分布式云原生定义为"通过云原生技术统一多云技术栈,提供业务价值的设计模式"。在这一背景下,Kurator作为业界首个分布式云原生开源套件应运而生,致力于帮助企业构建开源开放的分布式云原生平台,解决多云环境带来的管理复杂性、技术栈异构性和运维碎片化等挑战。
Kurator是华为云于2022年开源的分布式云原生平台,其设计理念基于"基础设施即代码"原则,允许用户以声明方式管理云、边缘或本地环境的基础设施。项目在GitHub上已获得212个Star,拥有47名贡献者,提交了985次Commit和478个PR,展现了活跃的社区生态和持续创新的能力。
2 Kurator核心架构深度解析
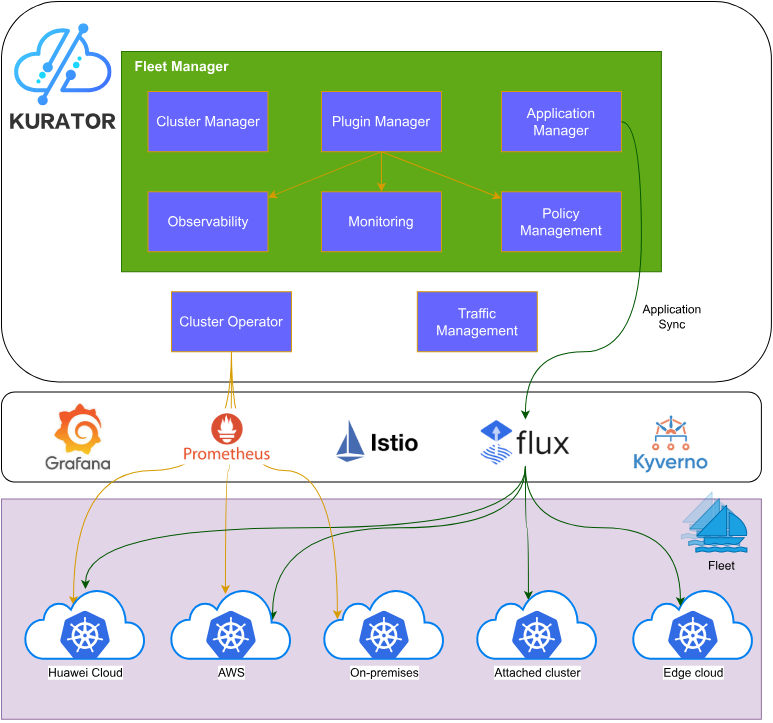
2.1 架构设计理念与核心组件
Kurator的架构围绕两个核心组件构建:fleet manager和cluster operator。
Cluster Operator基于Cluster API构建,不仅可以管理集群生命周期,还统一并简化了创建集群所需的配置。该组件支持本地集群和特定第三方云环境下的自建集群,将集群部署时间从数天缩短到数小时。
Fleet Manager是Kurator的另一个核心组件,它允许用户将多个集群组建为一个统一的舰队(Fleet)进行管理。通过Fleet这一关键抽象概念,Kurator将多个物理集群抽象为一个逻辑编组,极大地简化了跨集群操作。
Attached Cluster是Kurator的关键特性,它允许Kurator纳管任何地点、由任何工具搭建的Kubernetes集群。这种设计保护了用户现有投资,避免了为迁移应用而重新创建集群的麻烦。
2.2 集成技术栈与创新价值
Kurator并非重复造轮子,而是在主流云原生技术栈之上构建统一的编排层。它内置集成了多种业界主流云原生关键技术,包括:
- Karmada:负责多集群编排和调度
- Istio:提供服务网格和统一流量治理能力
- Prometheus & Thanos:提供统一监控和指标收集
- Kyverno:实现统一策略管理
- Volcano:提供批量计算和高级调度能力
这种集成使得Kurator能够提供一站式、开箱即用的分布式云原生能力,打造坚实的分布式云原生技术底座。
3 实践入门:环境搭建与问题解决
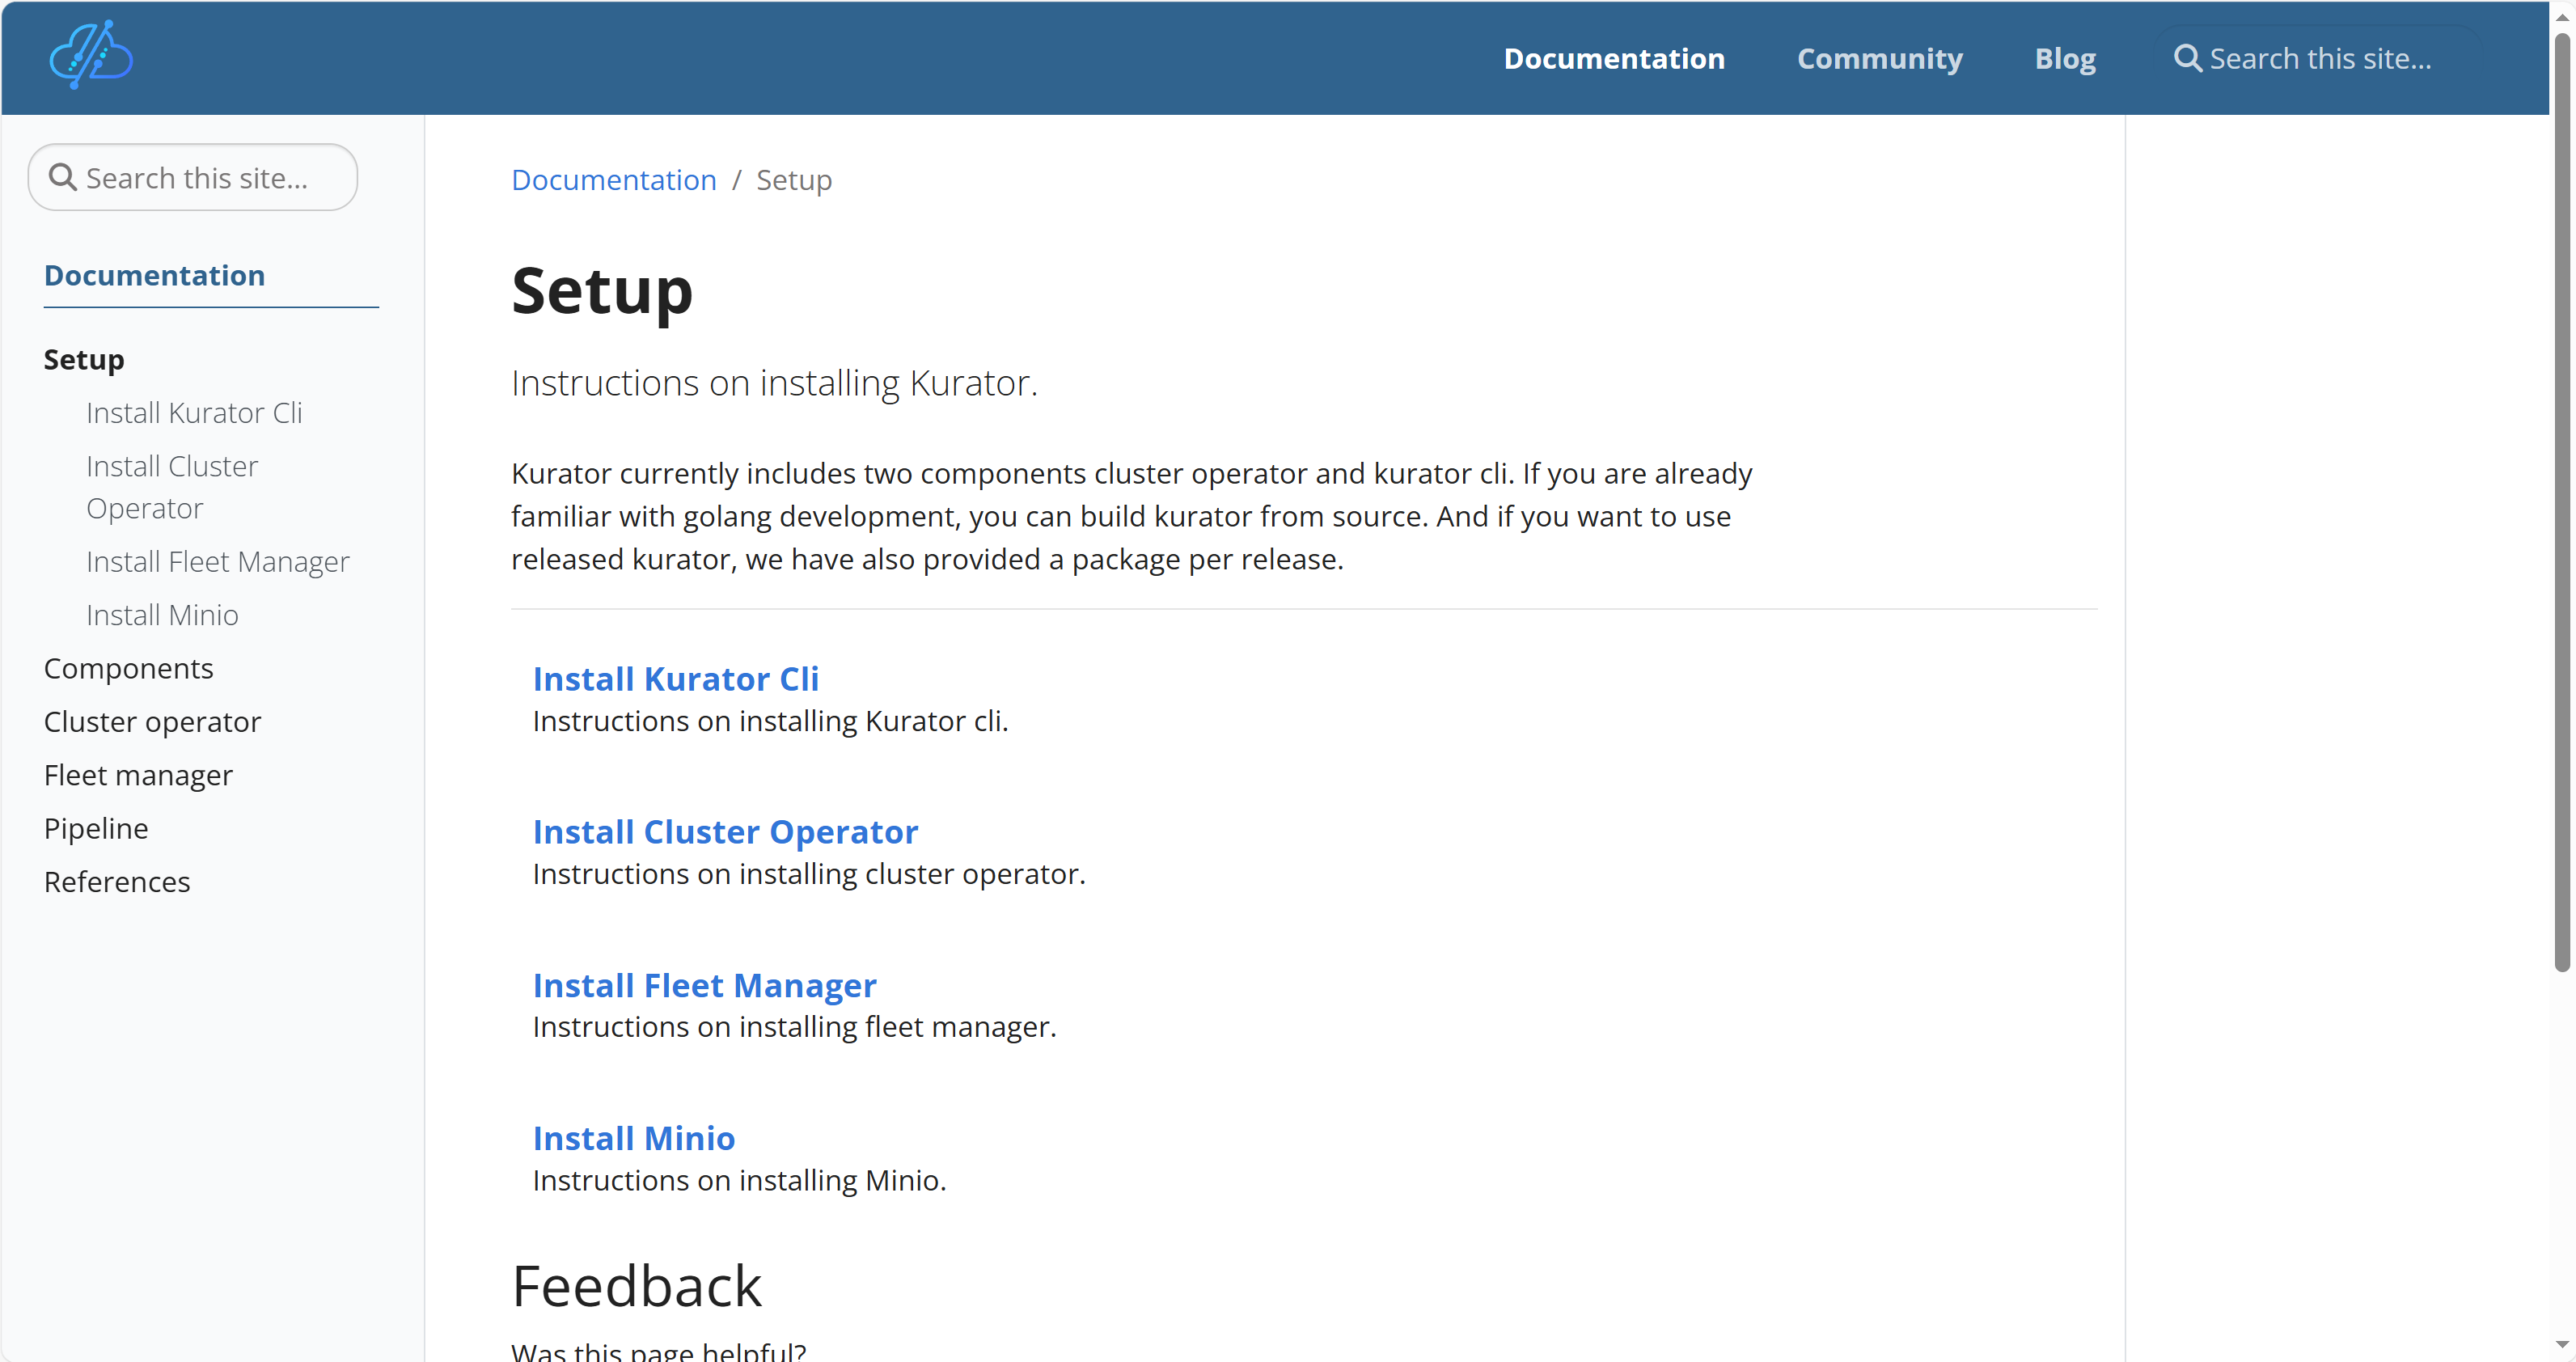
3.1 快速安装与初始配置
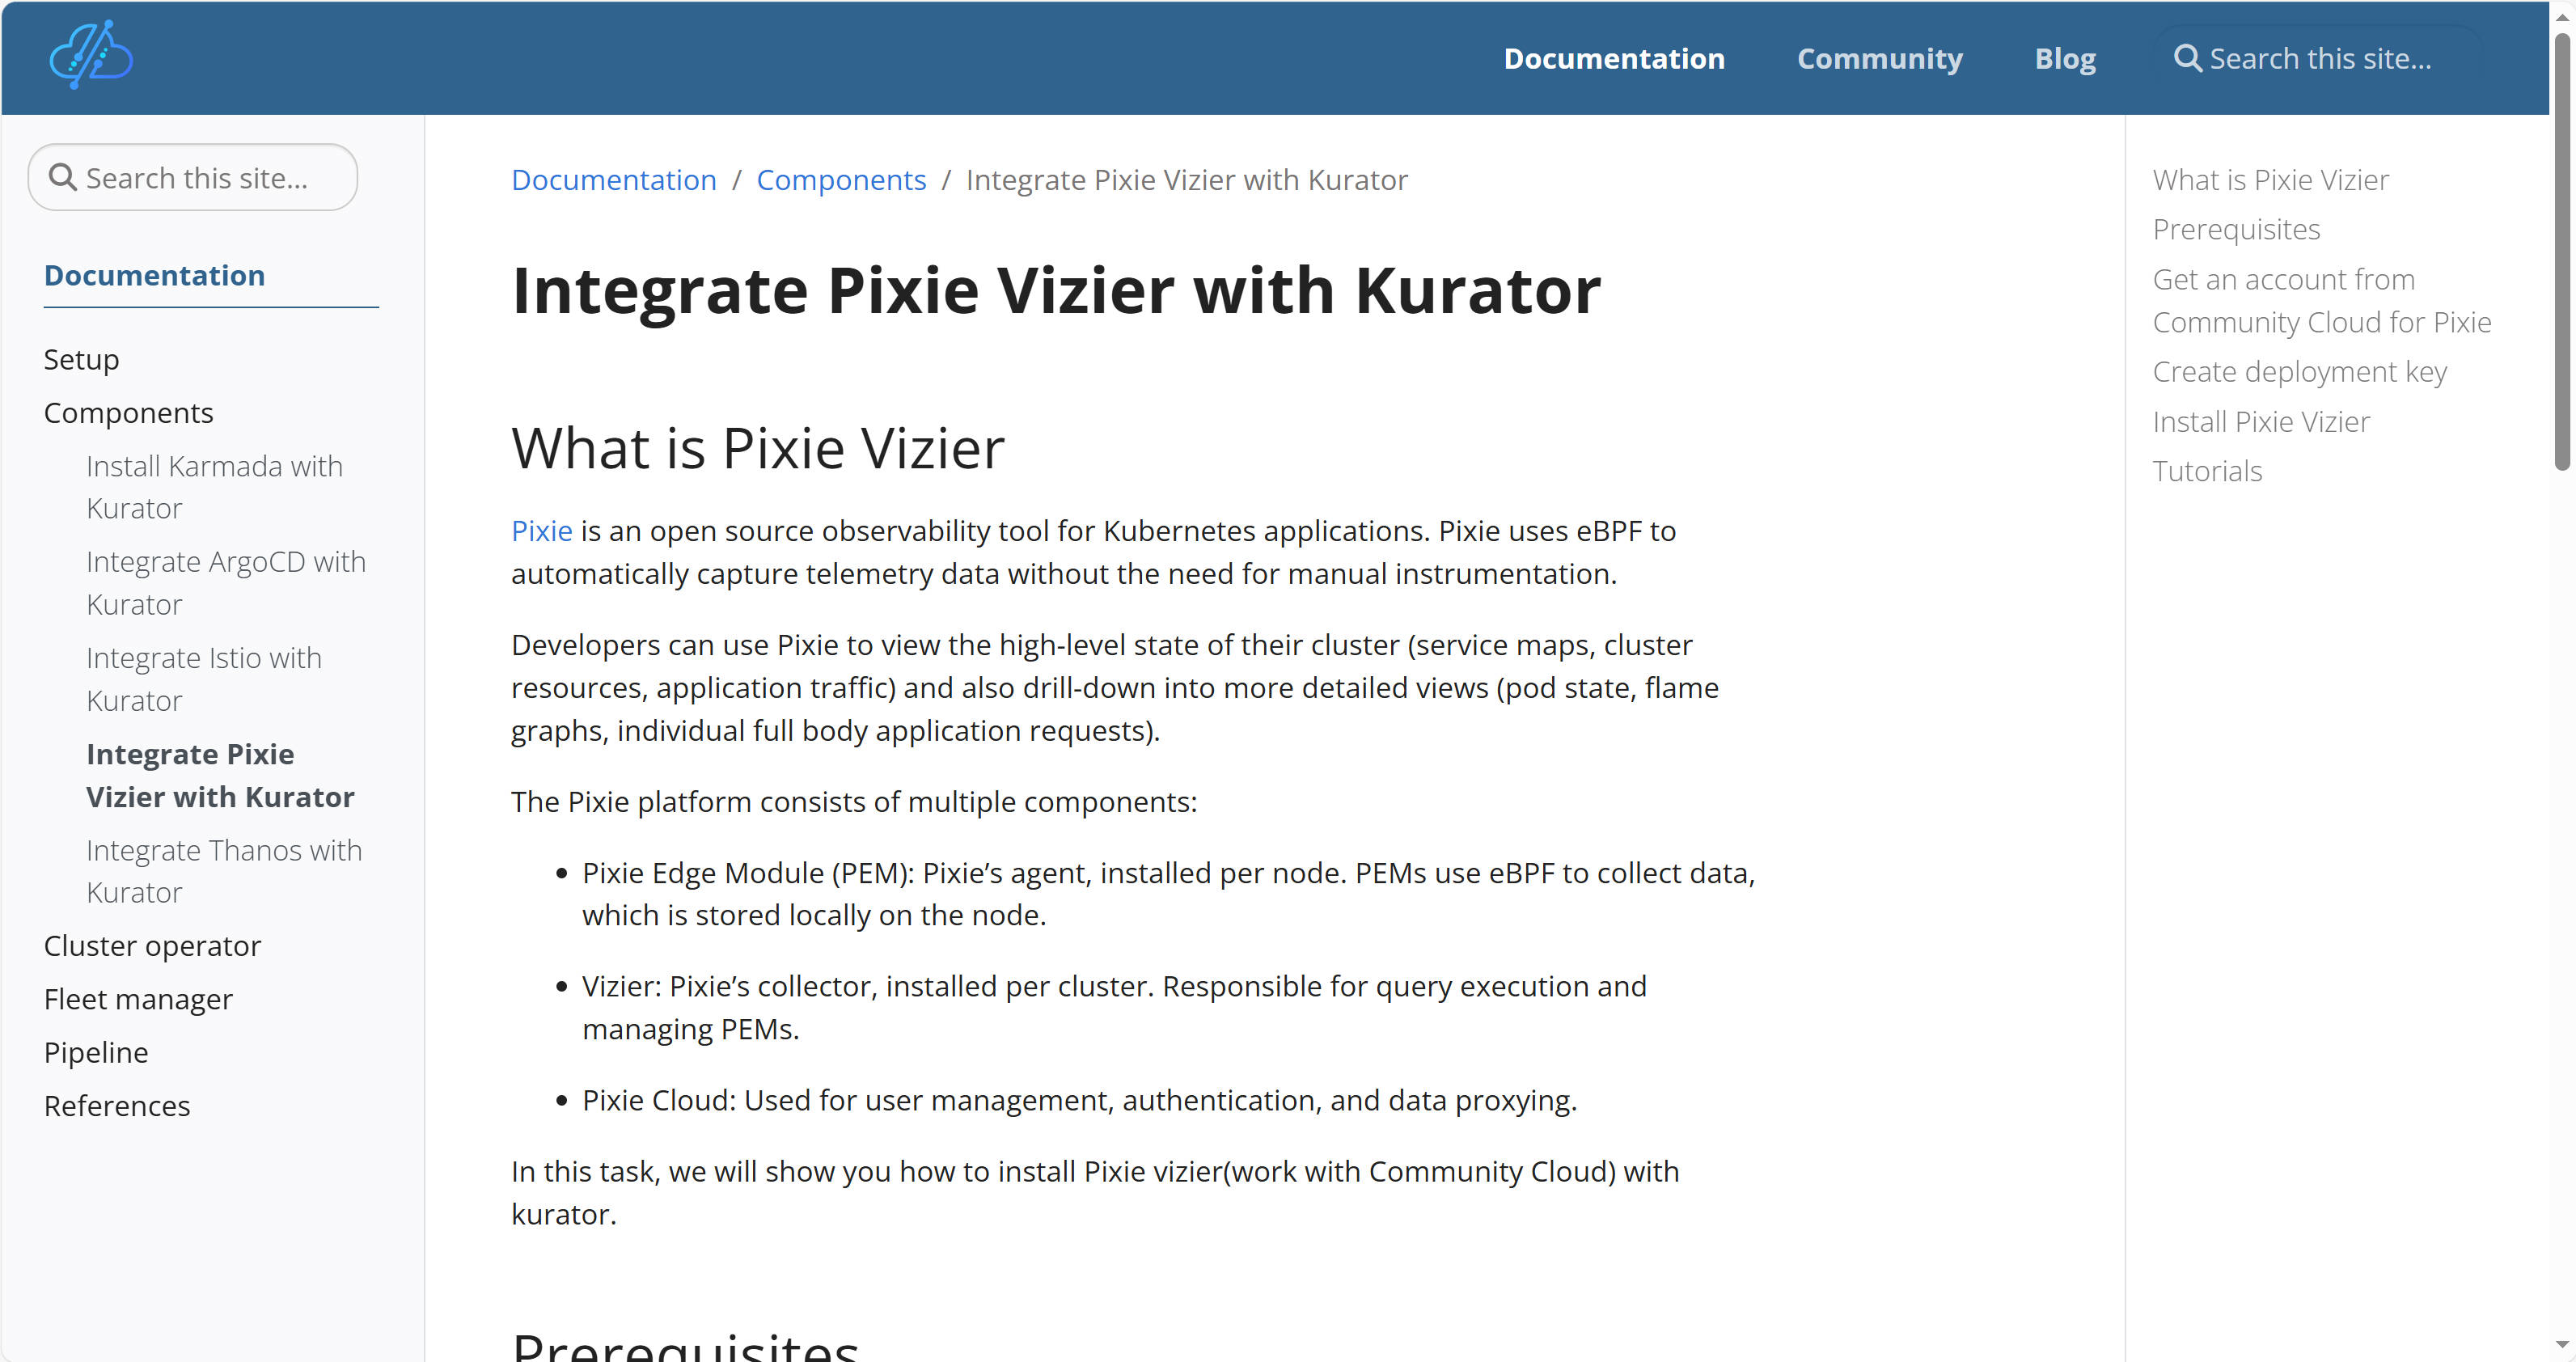
Kurator提供了便捷的安装方式,只需简单几步即可搭建完整的分布式云原生环境:
# 安装 kurator CLI
curl -sSL https://kurator.dev/install.sh | bash

# 验证安装
kurator version
3.2 安装过程中的常见问题与解决方案
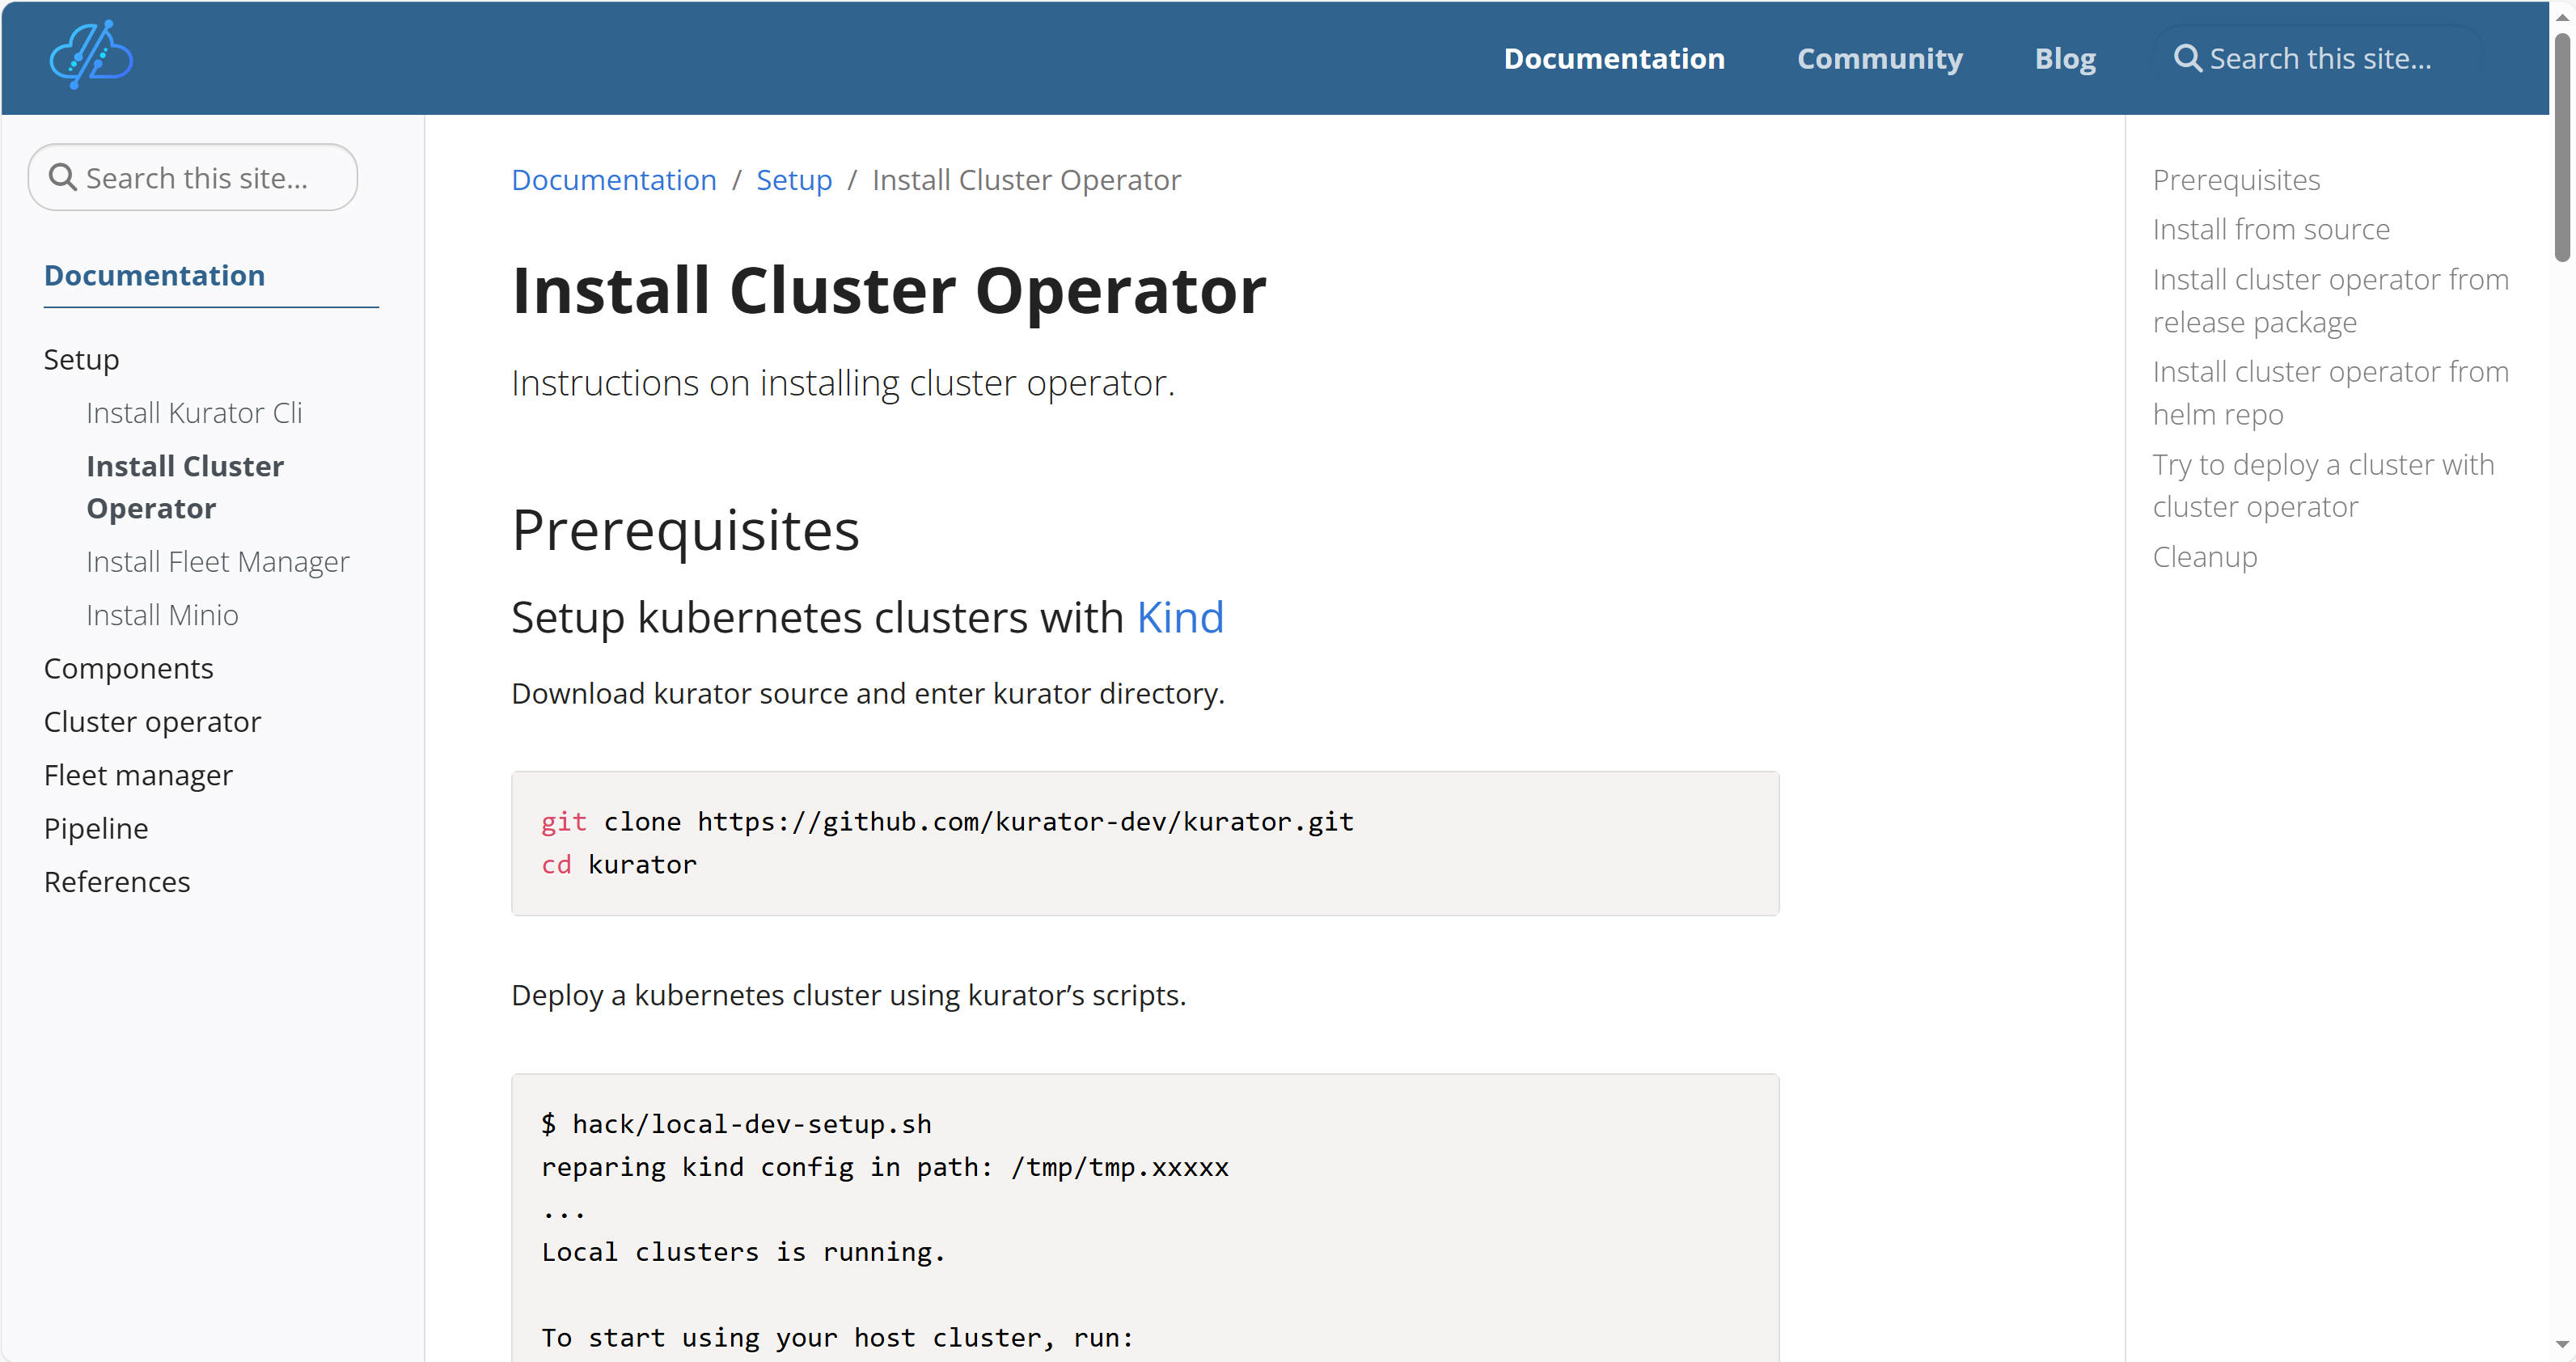
在实践中,我们总结了一些典型问题及其解决方案:
网络连通性问题:安装过程中需要确保网络连通性,特别是对于边缘集群。有实践表明,安全组端口未开放会导致kurator join命令卡住,手动放通相关端口(如6443/32443)即可解决。
权限配置问题:如果让Kurator创建云上的Kubernetes集群,需要提前准备好相应的云账号权限,避免卡在API授权上。
资源不足问题:确保宿主机具有基本的操作系统、网络等配置,以及helm、go等常用软件的支持。
4 核心功能深度体验
4.1 集群生命周期管理
Kurator通过Cluster Operator组件对集群的生命周期进行管理。基于Cluster API,它统一并简化了创建集群所需的配置。
以下是一个创建AWS集群的配置示例:
apiVersion: infra.kurator.dev/v1alpha1
kind: Cluster
metadata:
  name: cluster-dev
spec:
  provider: aws
  region: ap-southeast-1
  kubernetesVersion: v1.29.0
  nodePools:
    - name: np-default
      instanceType: c6i.large
      count: 3
提交这个配置后,Kurator会自动在AWS上创建所需的VPC、安全组和EC2实例,并引导出一个完整的Kubernetes集群。
对于现有集群,Kurator支持通过AttachedCluster方式纳管:
apiVersion: cluster.kurator.dev/v1alpha1
kind: AttachedCluster
metadata:
  name: kurator-member1
  namespace: default
spec:
  kubeconfig:
    name: kurator-member1
    key: kurator-member1.config
运维价值分析:集群生命周期管理功能实现了基础设施的标准化和自动化,将集群部署时间从数天缩短到数小时,同时保证了环境的一致性。
4.2 统一应用分发
在多云多集群环境中,手动部署应用到每个集群不仅效率低下,而且容易出错。Kurator的统一应用分发功能采用GitOps方式,使得一键将应用部署到多个云环境成为可能。
以下是一个统一应用分发的配置示例:
apiVersion: apps.kurator.dev/v1alpha1
kind: Application
metadata:
  name: gitrepo-kustomization-demo
  namespace: default
spec:
  source:
    gitRepository:
      interval: 3m0s
      ref:
        branch: master
      timeout: 1m0s
      url: https://github.com/stefanprodan/podinfo
  syncPolicies:
    - destination:
        fleet: quickstart
      kustomization:
        interval: 5m0s
        path: ./deploy/webapp
        prune: true
        timeout: 2m0s
运维价值分析:
- 实现跨云环境的应用一致性,消除配置漂移
- 提供可视化的部署状态,快速定位问题
- 支持快速回滚和版本管理,降低发布风险
- 将应用部署到多个集群的时间从几小时减少到几分钟
4.3 统一监控配置
在复杂的多云、多集群环境中,有效的监控是确保服务稳定性和优化资源使用率的关键。Kurator提供了一套基于Prometheus、Thanos、Grafana以及Fleet的多集群指标监控方案。
以下是一个配置Fleet统一监控的示例:
apiVersion: fleet.kurator.dev/v1alpha1
kind: Fleet
metadata:
  name: quickstart
  namespace: default
spec:
  clusters:
    - name: kurator-member1
      kind: AttachedCluster
    - name: kurator-member2
      kind: AttachedCluster
  plugin:
    metric:
      thanos:
        objectStoreConfig:
          secretName: thanos-objstore
    grafana: {}
这个配置实现了以下监控架构:
- 每个集群运行一个Prometheus实例,负责收集本地的监控数据
- 每个Prometheus实例附带一个Thanos Sidecar,将数据推送到远程存储
- Thanos Query从所有Thanos Sidecar和远程存储中聚合数据
- Grafana连接到Thanos Query,展示所有集群的统一监控视图
运维价值分析:借助Kurator的Fleet能力,用户无需亲自处理这些复杂流程,Fleet Manager能自动完成监控组件的安装和配置,提供了全局视野,保障所有集群的健康与稳定性。
4.4 统一策略管理
在分布式云环境中,统一的安全策略是确保整个系统安全性的基石。Kurator通过集成Kyverno,并利用Fleet实现策略的跨集群分发和应用。
以下是一个统一策略管理的配置示例:
apiVersion: fleet.kurator.dev/v1alpha1
kind: Fleet
metadata:
  name: quickstart
  namespace: default
spec:
  clusters:
    - name: kurator-member1
      kind: AttachedCluster
    - name: kurator-member2
      kind: Cluster
  plugin:
    policy:
      kyverno:
        podSecurity:
          standard: baseline
          severity: high
          validationFailureAction: Audit
运维价值分析:
- 跨集群策略一致性:确保所有集群遵循相同的安全标准
- 细粒度权限控制:通过Kyverno策略实现多租户和RBAC权限控制
- 安全无边界:确保在整个平台实施和遵循相同的安全标准
- 审计和合规:生成策略违规的审计日志,帮助管理员跟踪和审查用户的操作
5 企业级实战案例
5.1 技术选型背景
某金融科技企业在数字化转型过程中,逐渐形成了跨三个公有云和私有数据中心的Kubernetes集群架构。随着业务发展,他们面临着多云环境带来的管理复杂性挑战。
选型考量因素:
- 现有集群纳管能力:Kurator的Attached Cluster特性允许纳管现有集群,无需重新构建
- 技术栈开放性:基于主流开源技术栈,避免了供应商锁定
- 社区生态:作为开放原子基金会项目,具有开源透明性
5.2 技术适配与攻坚
在技术适配阶段,企业技术团队重点解决了以下问题:
- 网络连通性挑战:通过在每个集群部署轻量级代理,解决了跨云网络连通性挑战
- 权限模型设计:利用Kurator集成的Kyverno实现基于命名空间的多租户隔离和RBAC权限控制
- 渐进式部署策略:首先在非生产环境建立基准,然后逐步扩展到生产集群
5.3 场景落地与生态协同
落地阶段:
- 统一监控先行:首先实施统一监控,解决监控数据孤岛问题
- 应用分发跟进:随后逐步 rollout 统一应用分发
- 策略管理完善:最后实施统一策略管理,确保安全合规
生态协同:Kurator与企业内部DevOps工具链顺利集成,协同工作良好。
5.4 成效与价值
用户反馈:
- 应用开发团队:赞赏其大大简化了多集群部署的复杂性
- 运维团队:认可其提供的统一可视化视图和集中策略管理能力
商业效益:
- 运维效率提升约50%
- 应用部署一致性达到100%
- 安全事件数量减少约70%
- 大幅降低了云原生平台的管理和运维成本
生态价值:该企业通过参与Kurator社区,不仅解决了自身问题,还贡献了特定行业的策略模板和监控面板,丰富了社区生态。
6 深度思考与最佳实践
6.1 渐进式采用策略
不要试图一次性在所有集群部署所有Kurator功能。建议的采用路径:
- 从接入现有集群开始
- 然后实施统一监控
- 接着是统一应用分发
- 最后是统一策略管理
6.2 GitOps流程设计
将Kurator的Application配置纳入GitOps流程:
- 确保Fleet配置和应用配置都通过版本控制管理
- 提供变更可追溯性和回滚能力
- 实现配置即代码的运维模式
6.3 多租户与权限控制
充分利用Kurator集成的Kyverno实现多租户支持:
- 通过Namespace隔离实现资源隔离
- 利用RBAC为不同团队提供适当的访问权限
- 设置资源配额,确保租户资源公平使用
6.4 性能优化建议
- 边缘计算场景:针对边缘节点网络不稳定的特点,合理设置同步周期和超时时间
- 大规模集群:对于节点数量多的集群,考虑分区部署和监控数据采样
- 资源分配:为Kurator控制面组件分配足够资源,确保调度性能
7 总结
Kurator作为分布式云原生领域的新兴力量,以其一体化的设计理念、对现有集群的包容性和基于主流云原生技术栈的特点,为企业提供了实用的多云多集群管理解决方案。
通过统一应用分发、统一监控和统一策略管理等核心功能,Kurator显著降低了分布式云原生环境的运维复杂度。其开放原子基金会的背景也为其在中国市场的发展提供了良好的生态基础。
对于考虑采用Kurator的企业,我们的建议是:先从测试环境开始,选择一个业务价值高、技术风险小的用例作为切入点,组建一个跨职能团队(开发、运维、安全)共同推进,并积极参与Kurator社区,既能获得支持,也能影响产品发展方向。
随着分布式云成为云计算的未来趋势,Kurator这类开源解决方案将在企业云原生旅程中扮演越来越重要的角色,是分布式云原生领域值得关注的项目。
更多推荐

 15
 0
- 0


 已为社区贡献6条内容

所有评论(0)