
警惕公开端点:大模型基础设施风险进一步扩散
随着企业大规模部署自有大型语言模型(LLM),配套的内部服务和API端点数量急剧增加。现代安全风险已从模型本身转移到支撑、连接和自动化这些模型的底层基础设施。每个新增LLM端点都在无形中扩大攻击面,特别是在快速迭代部署中,这些风险极易被忽视——尤其是当端点被默认信任时。一旦端点积累过多权限或长期凭证泄露,攻击者可能获得远超预期的系统访问权限。企业必须将端点权限管理置于安全优先级首位,因为暴露端点已成为网络犯罪分子入侵LLM工作负载、身份系统和敏感数据的首要入口。
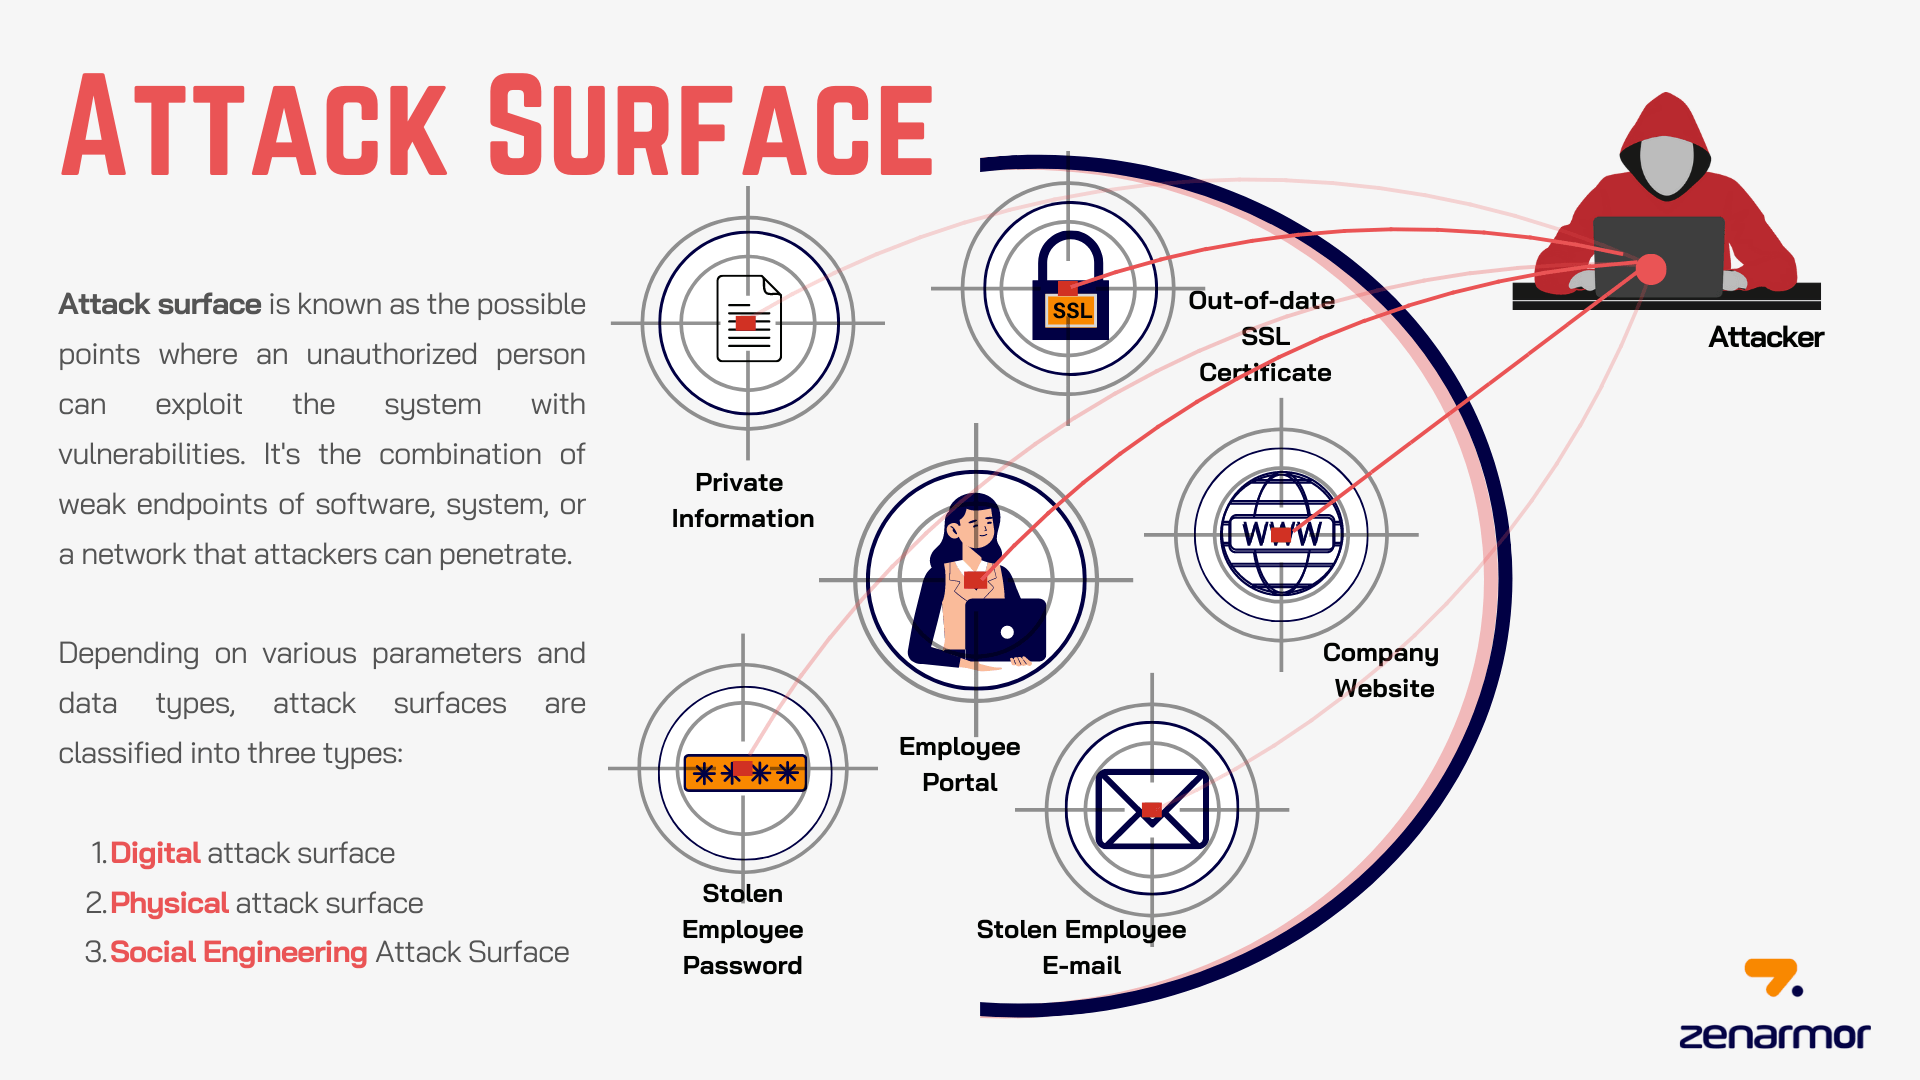
现代LLM基础设施中的端点定义
在当代LLM架构中,端点泛指任何允许用户、应用或服务与模型交互的接口。它负责接收请求、处理提示并返回响应。典型端点包括:
- 推理API(处理提示生成输出)
- 模型管控界面(更新/微调模型)
- 性能监控仪表盘
- 插件/工具执行端点(连接数据库、外部服务等)
这些端点共同构筑了LLM与企业内部系统的连接桥梁。
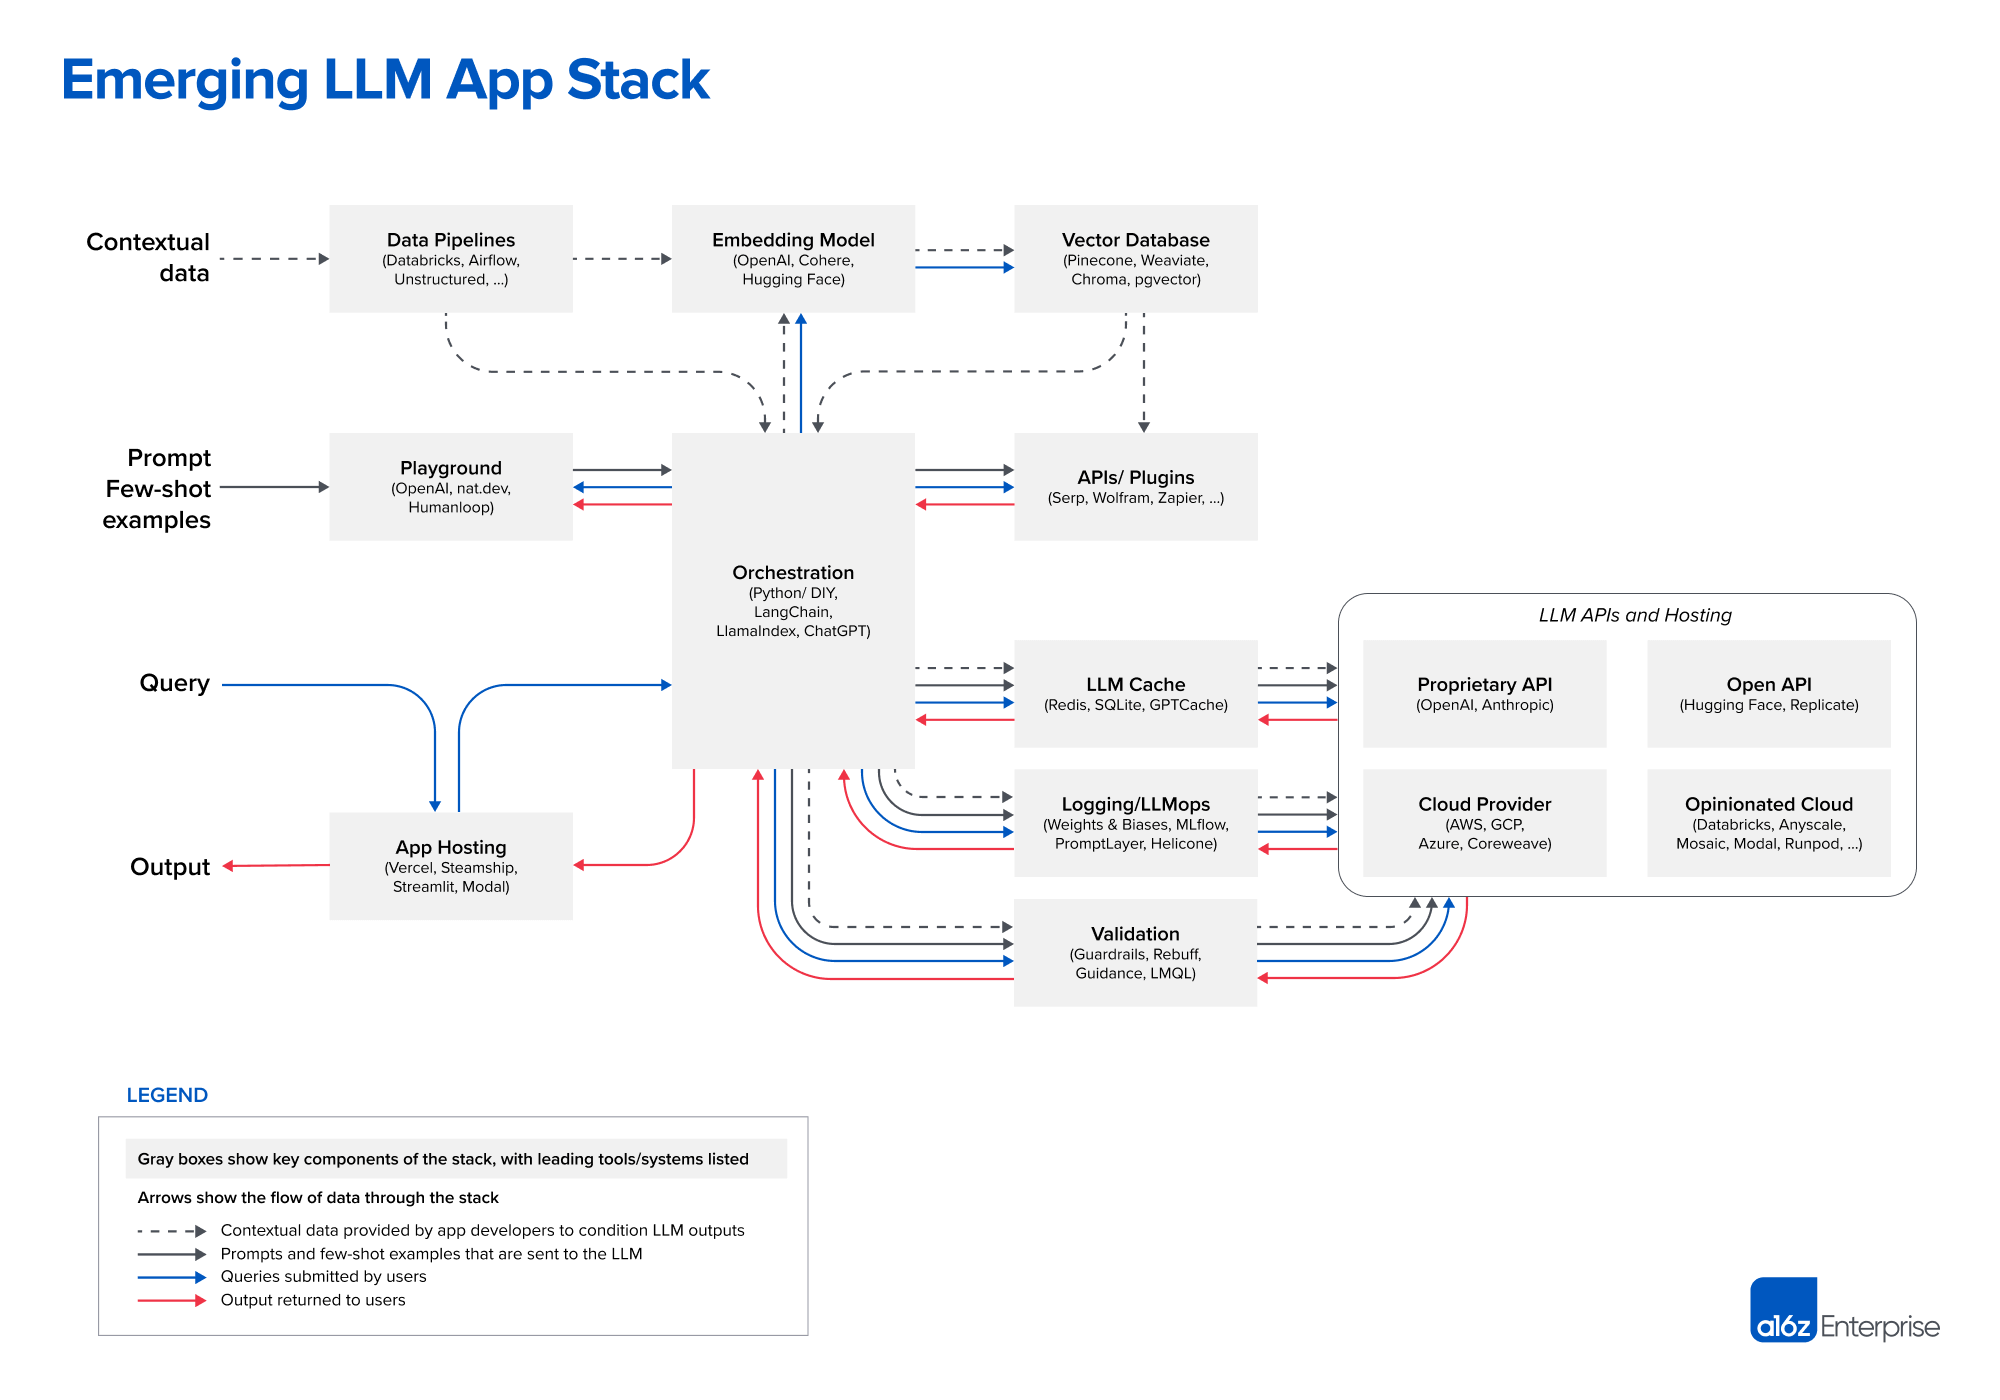
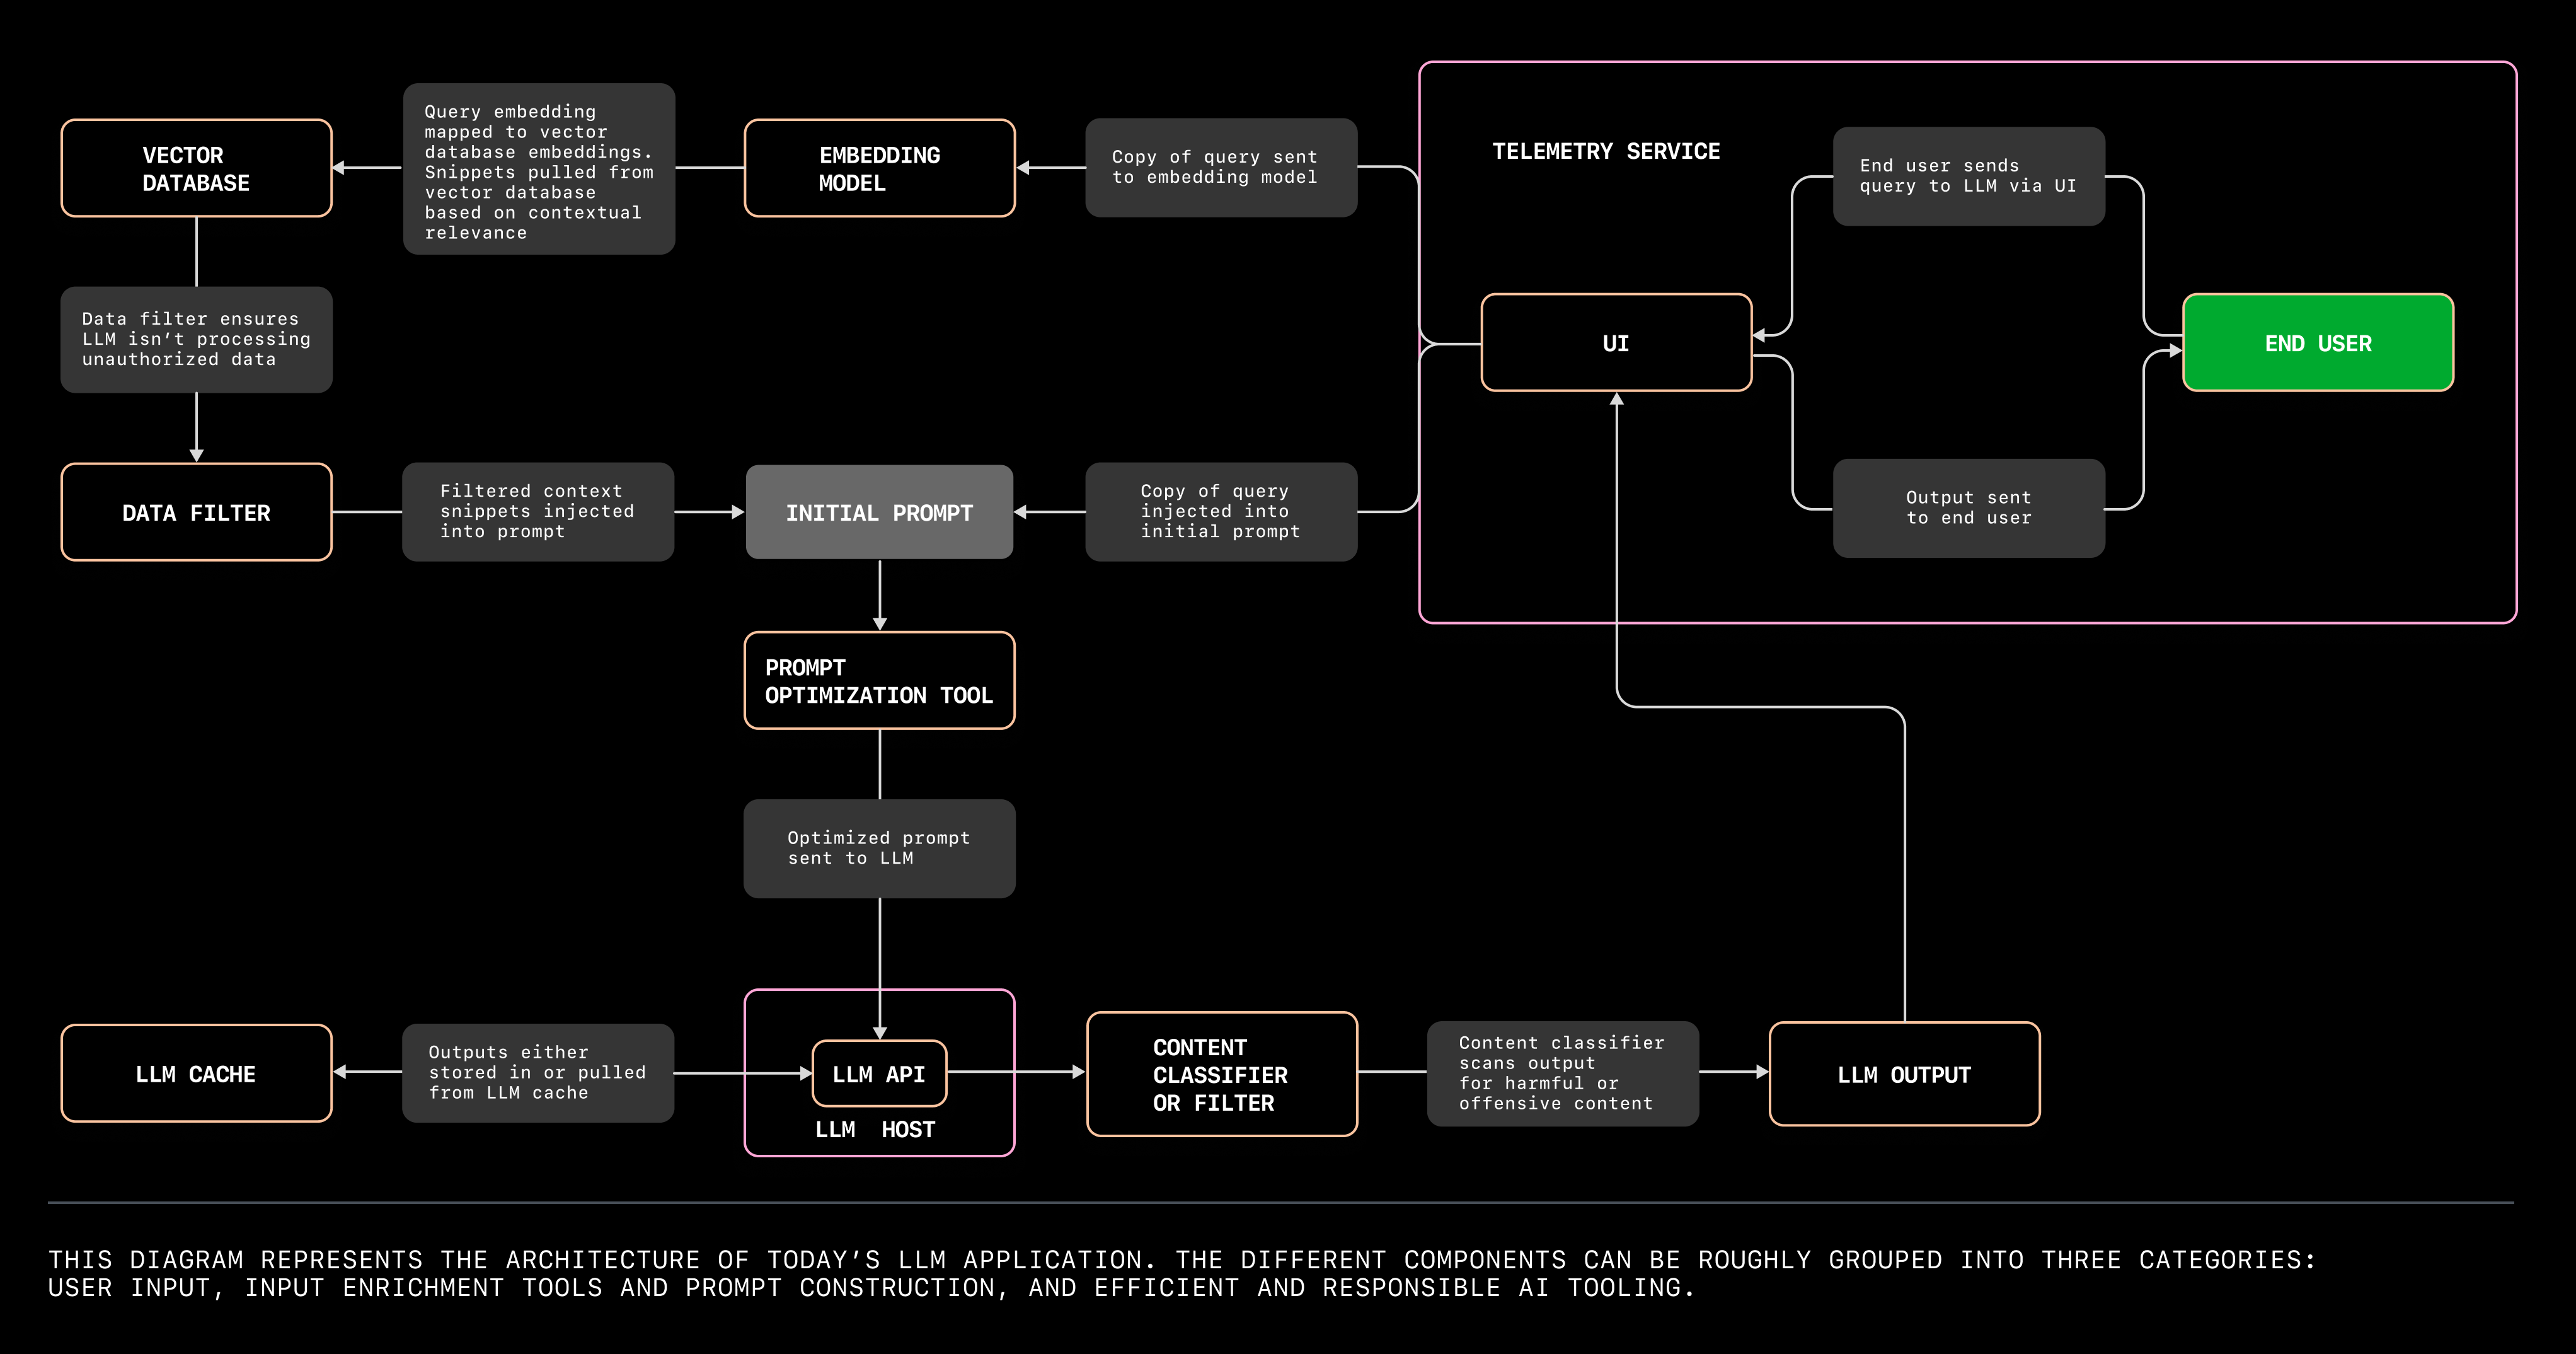
核心问题在于:多数端点设计之初仅为支持实验或快速上线,而非长期安全运营。它们往往监控缺失、权限过大,并在无人监管的状态下长期运行,成为实际上的安全边界。
LLM端点暴露的常见路径
端点暴露通常不是单一故障,而是开发部署链条中多处微小疏漏累积的结果。主要暴露模式包括:
- 未认证的公开API:测试阶段临时开放,后续认证措施被遗忘。
- 弱令牌/静态密钥:硬编码、永不过期的凭证易通过代码泄露。
- “内部即安全”误区:默认信任内网,但VPN或配置错误常导致意外暴露。
- 临时测试端点永久化:调试用端点未及时下线。
- 云配置错误:API网关/防火墙规则不当,将内部端点暴露至公网。
这些路径让原本内部的服务逐步演变为外部可利用的攻击面。
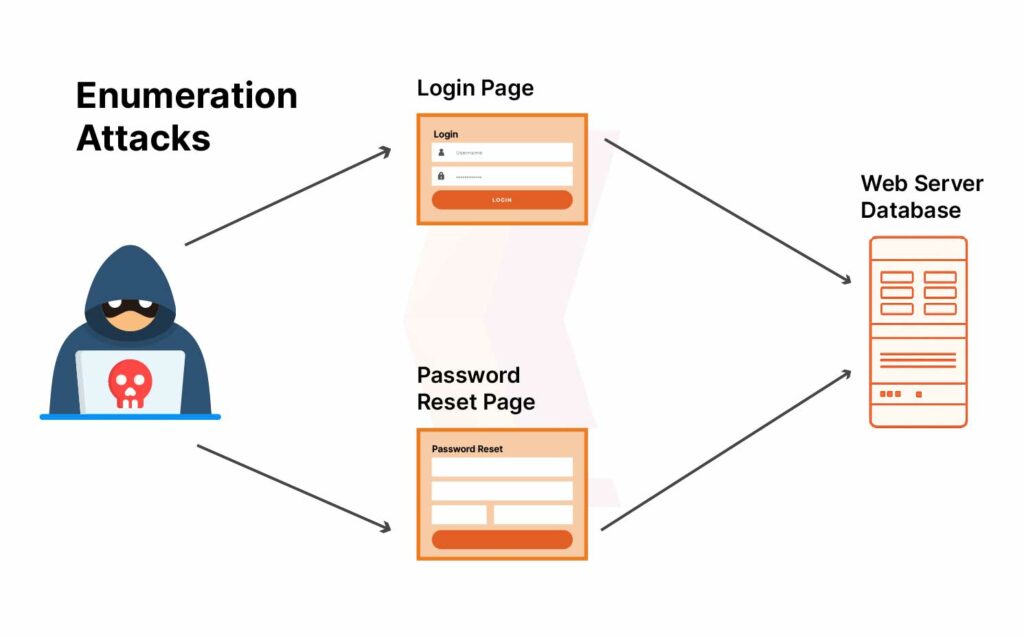
暴露端点在LLM环境中的特殊危害
LLM作为连接多系统的枢纽,一旦端点失陷,攻击者可获得的权限远超单一API。典型危害包括:
- 提示词驱动的数据渗出:恶意提示诱导模型自动汇总并泄露敏感数据。
- 工具调用权限滥用:端点被用于修改资源或执行特权操作。
- 间接提示注入:通过数据源操纵,诱使模型执行恶意行为。
真正的风险放大器在于端点从设计之初就被赋予的默认信任,使其成为攻击力倍增器。
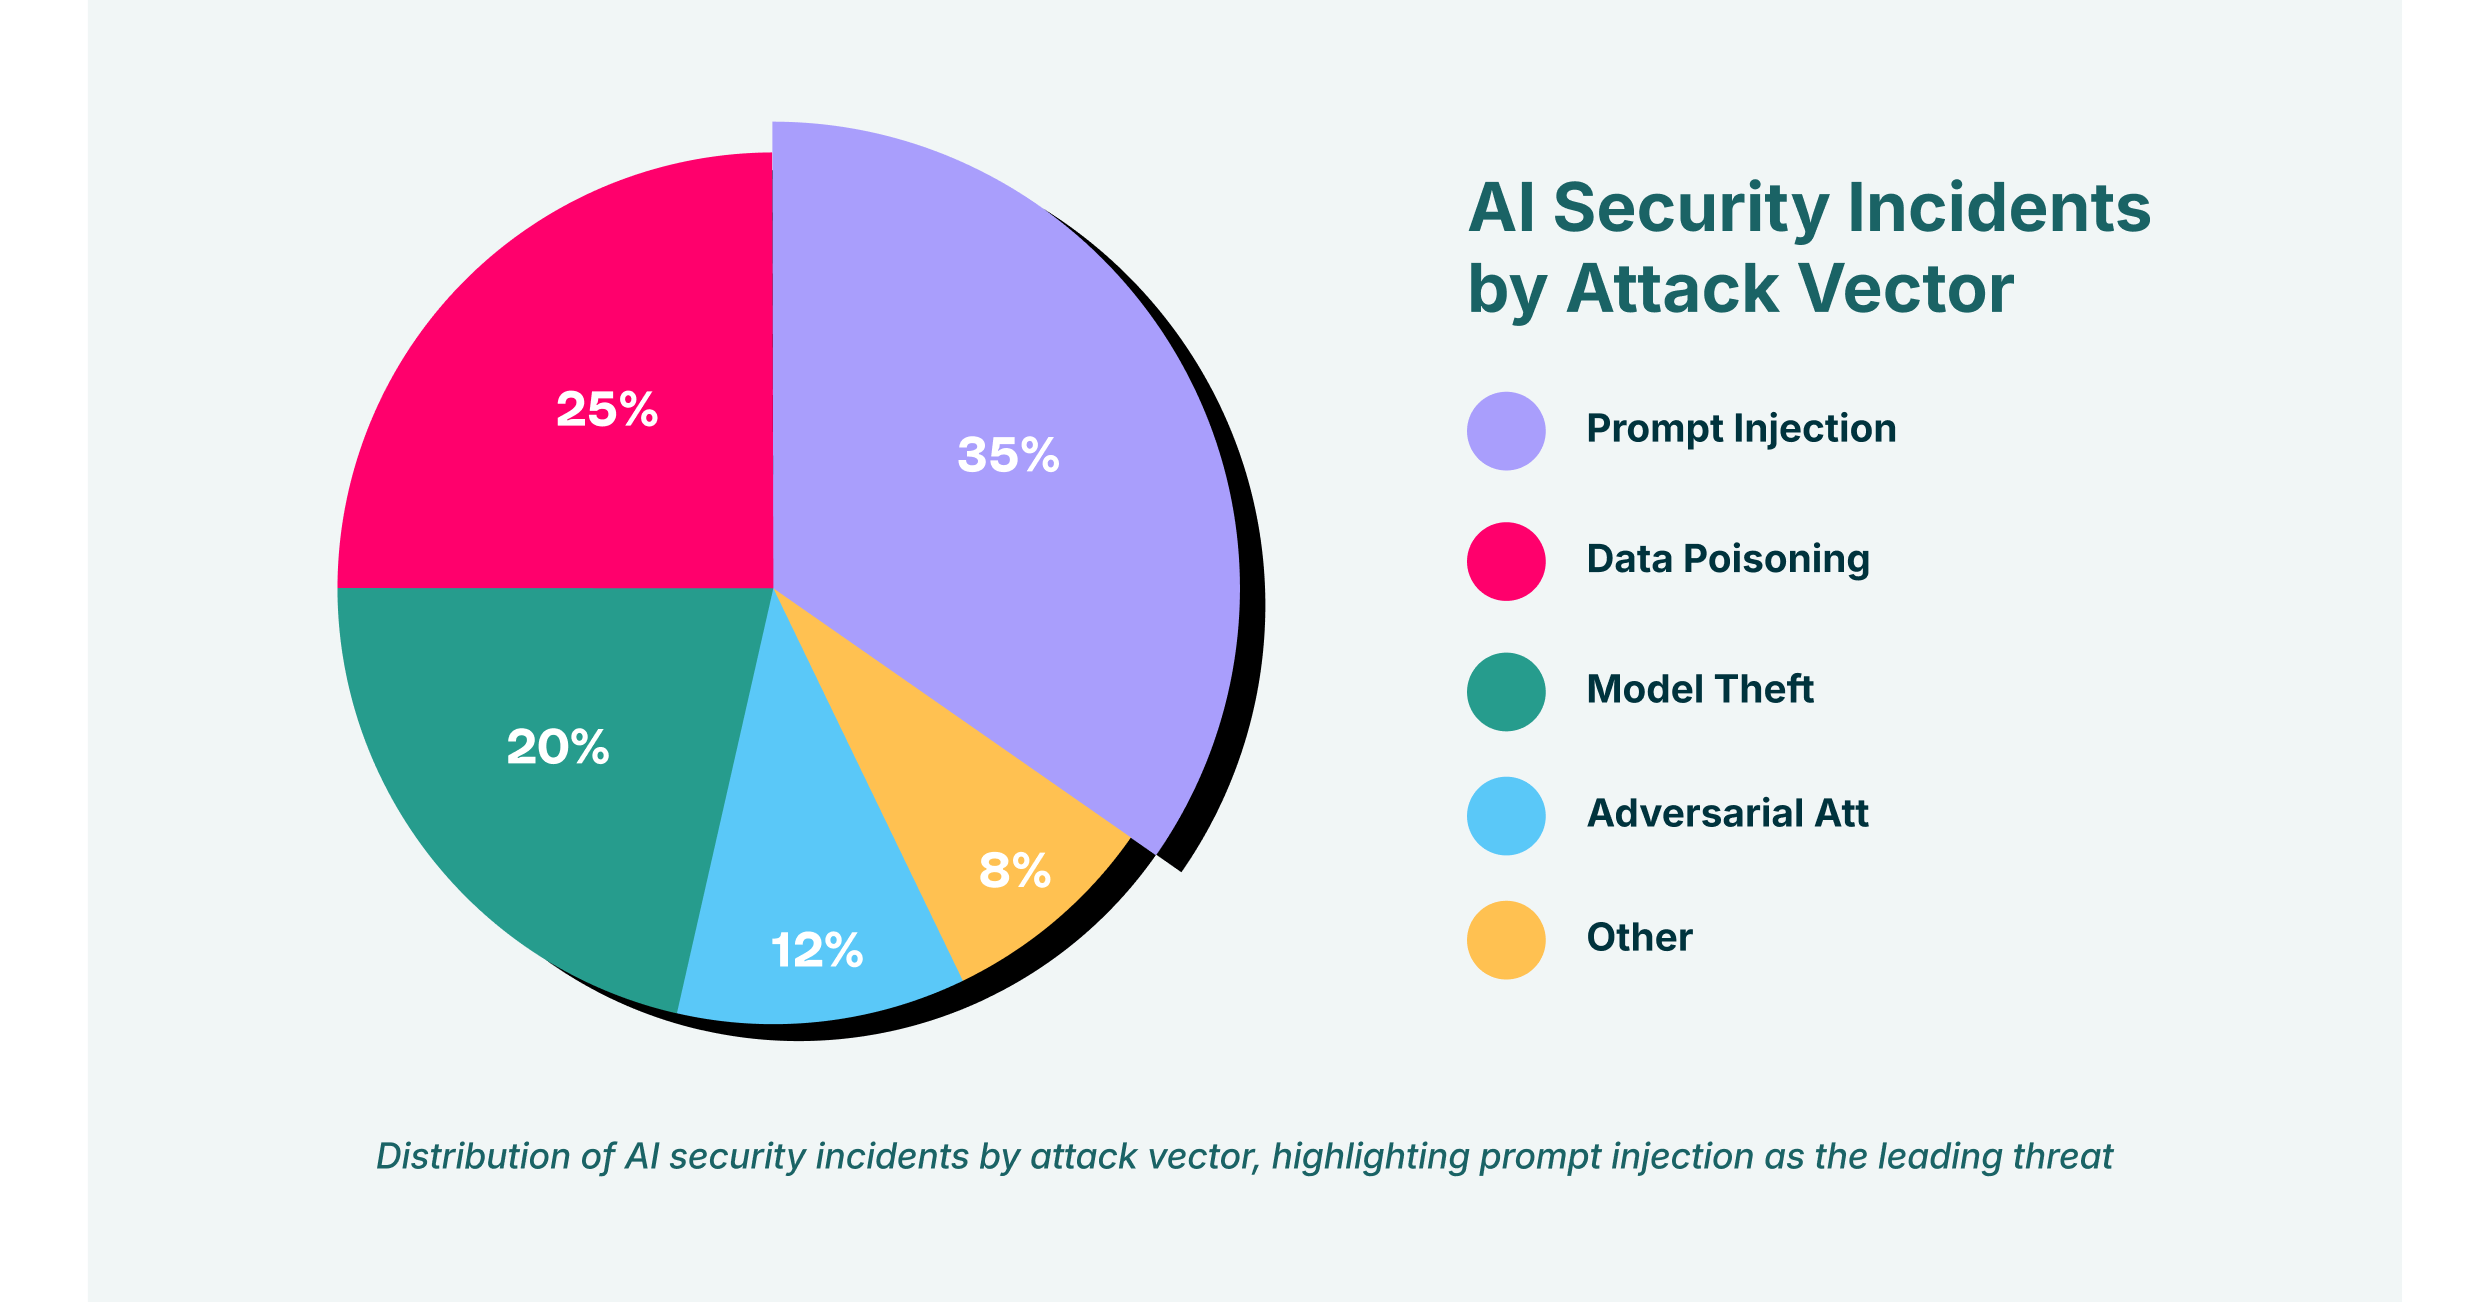
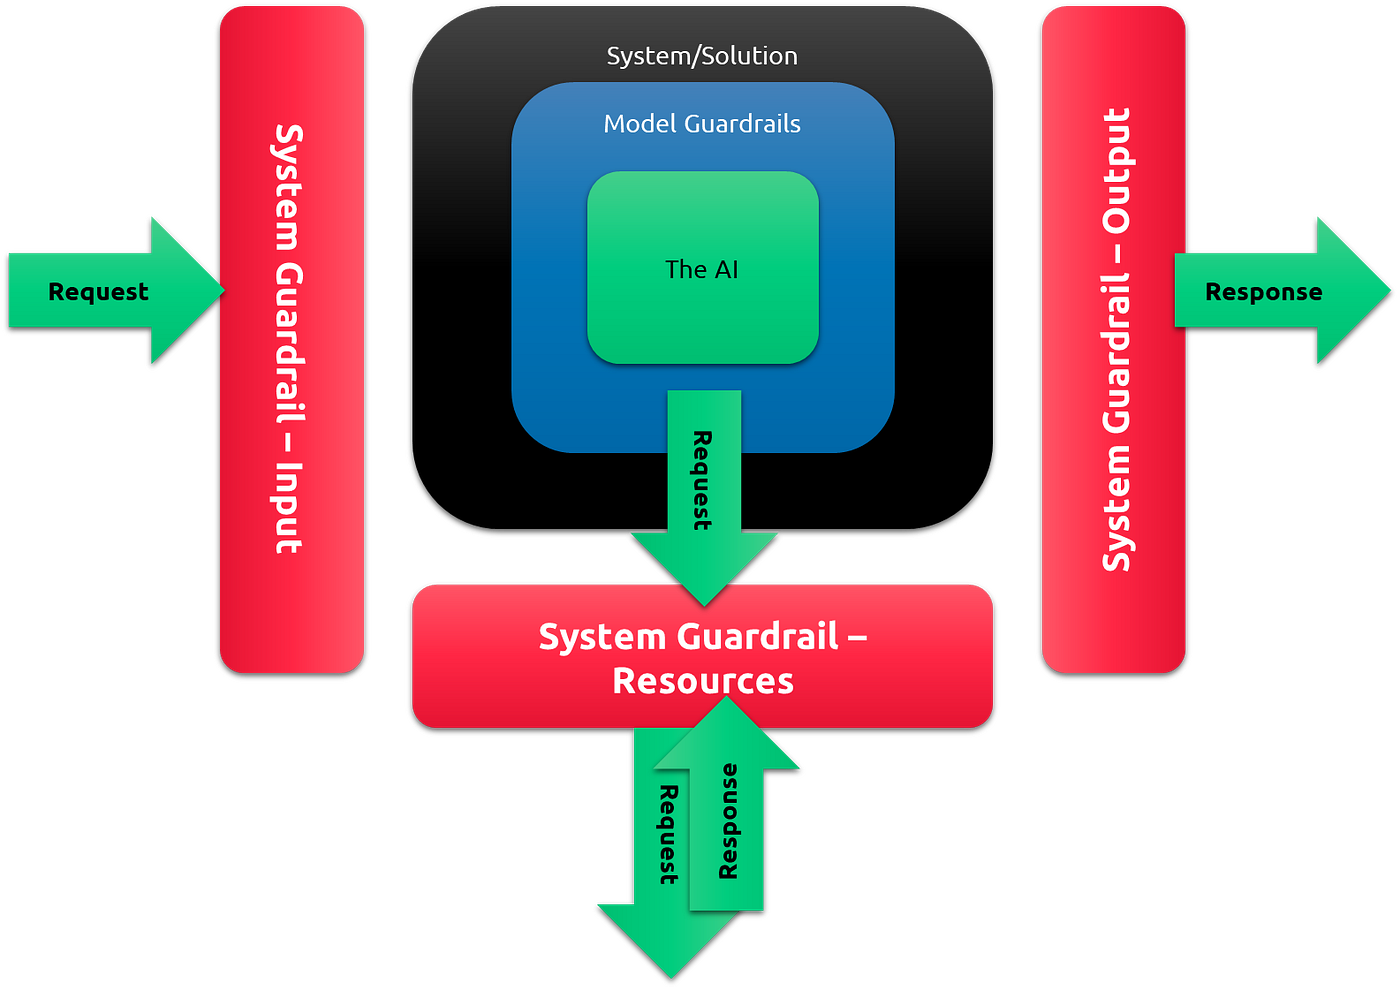
![Literature Review] WHITE PAPER: A Brief Exploration of Data Exfiltration using GCG Suffixes](https://i-blog.csdnimg.cn/img_convert/8a2ce39ce6a4776353f1de03a8de10d9.png)
非人类身份(NHI)在LLM环境中的特殊风险
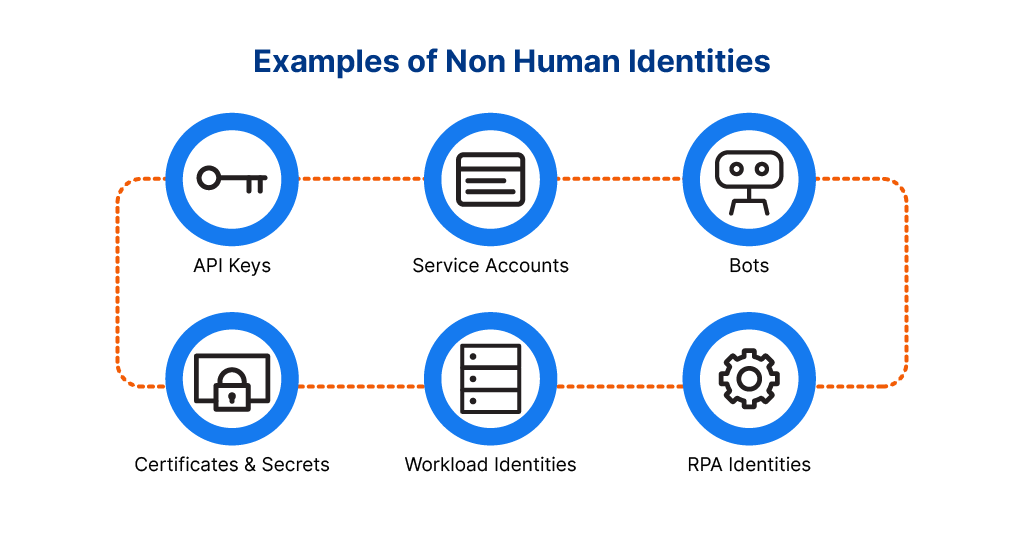
非人类身份(NHI)——如服务账户、API密钥等——支撑LLM的持续访问和自动化任务。便利性导致NHI常被赋予宽泛权限,却缺乏后续管控。一旦端点入侵,攻击者即继承NHI全部权限。主要问题包括:
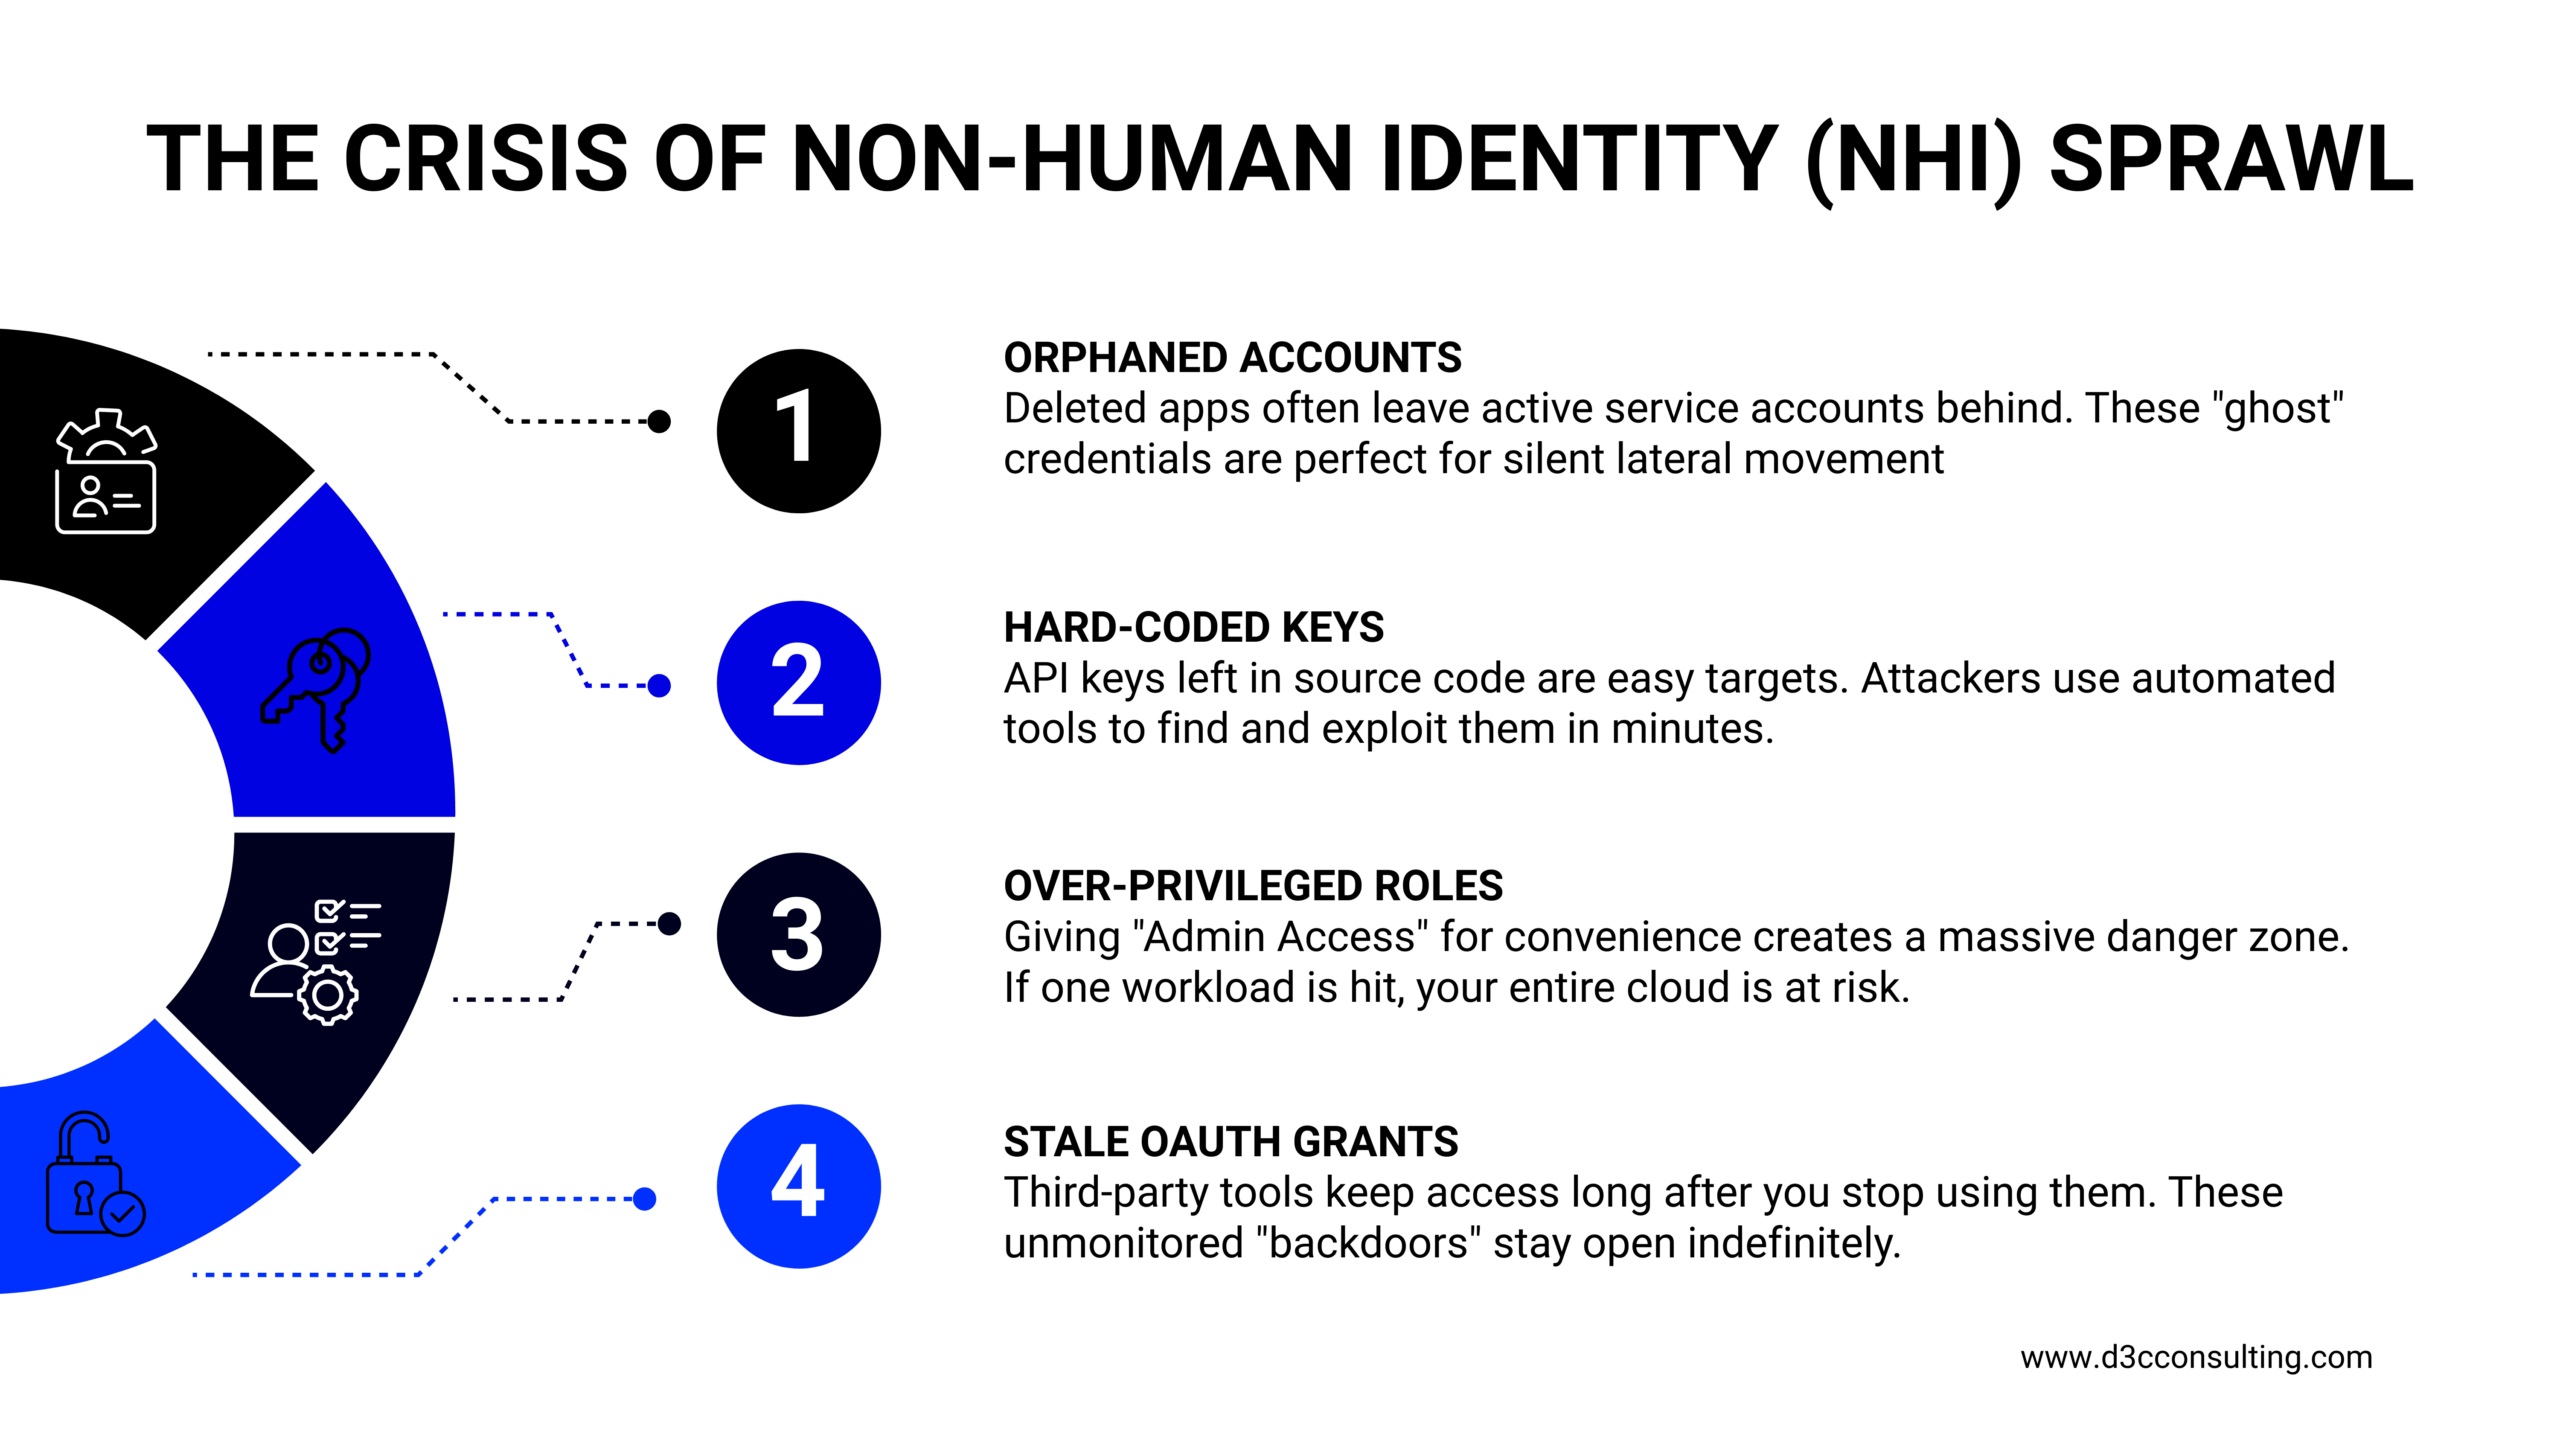
- 密钥泛滥与分散存储
- 静态凭证长期有效
- 权限过度累积
- 身份体系无序膨胀
这些因素使NHI成为LLM环境中高危弱点。
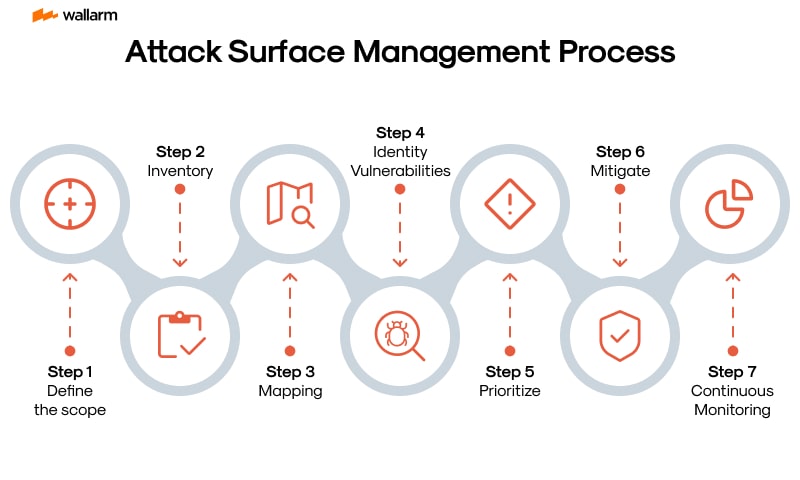
降低端点暴露风险的关键措施
安全策略应基于“攻击者终将触及暴露服务”的假设,从单纯阻挡转向限制入侵后影响。核心采用零信任原则:所有端点访问需显式验证、持续评估和严密监控。具体措施:
- 最小权限原则:严格限定端点权限范围。
- 即时(JIT)访问:特权按需授予、用完即撤。
- 特权会话监控与审计:实时检测滥用。
- 自动密钥轮换:缩短泄露凭证有效期。
- 消除长期凭证:全面转向短期、动态凭证。
这些措施对高度自动化、持续运行的LLM环境尤为关键。
端点权限管理:AI时代的安全优先项
在LLM深度集成内部工具与敏感数据的环境中,暴露端点会迅速放大攻击后果。传统访问控制已难以应对,企业需重构AI基础设施权限体系:从防御入侵转向限制入侵影响,通过消除常驻权限、严控自动化操作来大幅降低风险。采用支持零信任的解决方案(如Keeper等),可有效移除不必要访问,更好守护关键LLM系统。
企业应立即审视现有LLM端点清单,实施权限收紧与监控强化——因为在AI时代,端点安全即是整体安全。
更多推荐
 5
 0
- 0


 已为社区贡献7条内容

所有评论(0)