
微服务架构下,如何统一管理用户会话?
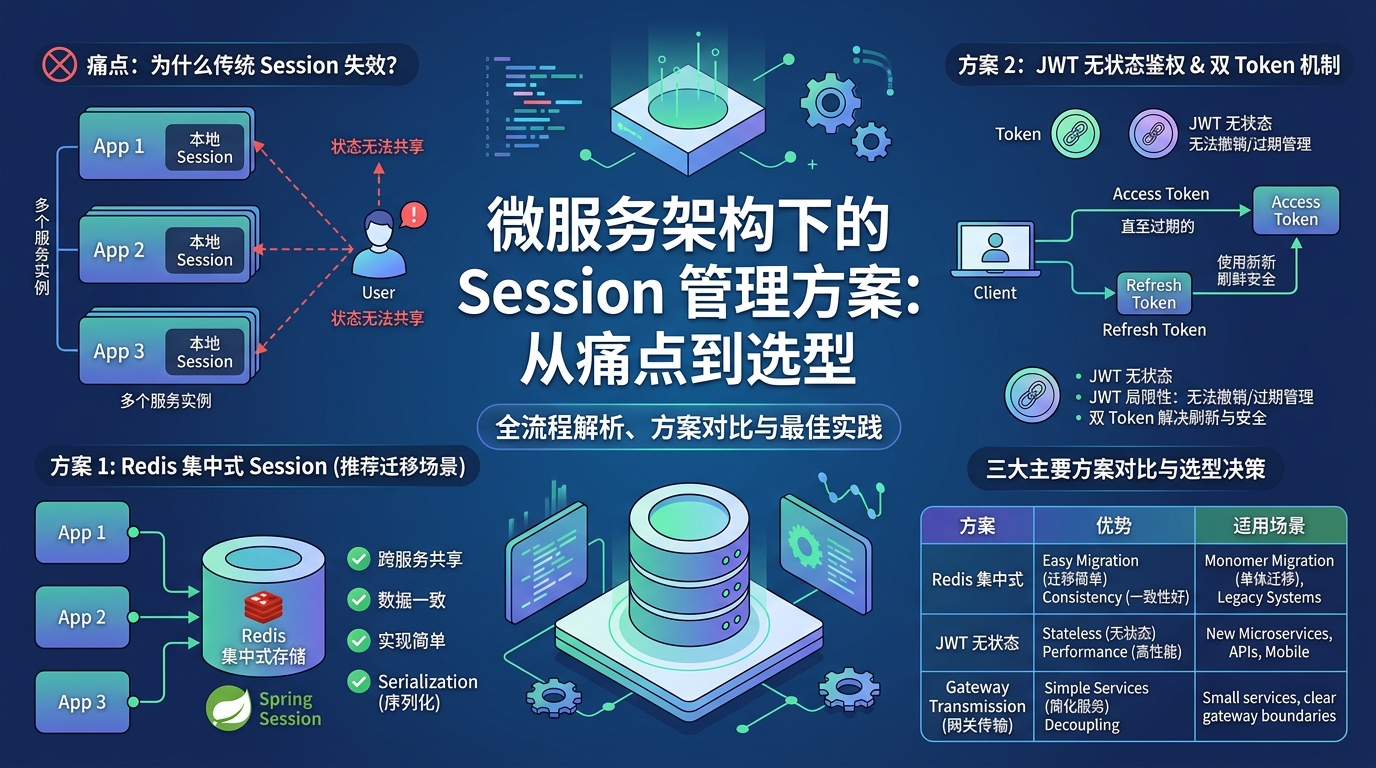
微服务架构下的“会话”难题:从分布式 Session 到 JWT 的演进与实战选型
引言:连锁酒店与“房卡”的困境
想象你经营一家连锁酒店集团。过去,每家分店独立运营,客人在A店办的房卡只能在A店使用——这就是单体架构。现在,你决定统一管理:客人办一张会员卡,在所有分店通用。问题来了——A店前台把会员信息存在本地电脑里,B店前台根本查不到,客人还得重新办卡。
这正是微服务架构面临的会话管理困境。本文将带你从单体架构的 Session 痛点出发,逐步拆解三种主流解决方案,并给出不同场景下的选型建议。
一、预备知识:为什么微服务让 Session “失效”了?
1.1 单体架构下的 Session 管理
在传统单体应用中,用户登录后的 Session 数据存储在应用服务器的内存中。用户的所有请求都被路由到同一台服务器,Session 自然可用。
1.2 微服务带来的三大挑战
| 挑战 | 说明 |
|---|---|
| 去中心化 | 用户请求可能落在不同服务器,Session 无法共享 |
| 负载均衡 | 同一用户的两次请求可能被分发到不同实例,本地 Session 失效 |
| 弹性扩缩容 | 节点动态增减,Session 复制和同步变得异常复杂 |
核心问题:在分布式环境中,如何让所有服务都能访问到同一份用户会话数据?
二、方案一:Redis 集中式存储——平滑迁移的首选
2.1 核心原理
将所有 Session 数据从应用服务器内存抽离,存入独立的 Redis 集群。所有微服务实例统一从 Redis 读写 Session,实现“一次存储,处处可用”。
2.2 Spring Session + Redis 实战
引入依赖:
<dependency>
    <groupId>org.springframework.boot</groupId>
    <artifactId>spring-boot-starter-data-redis</artifactId>
</dependency>
<dependency>
    <groupId>org.springframework.session</groupId>
    <artifactId>spring-session-data-redis</artifactId>
</dependency>
配置 Redis 连接:
spring:
  redis:
    host: redis-cluster.example.com
    port: 6379
    password: ${REDIS_PASSWORD}
  session:
    store-type: redis
    timeout: 1800  # 30分钟超时
启用 Spring Session:
@Configuration
@EnableRedisHttpSession(maxInactiveIntervalInSeconds = 1800)
public class SessionConfig {
    // 自动配置,无需额外代码
}
2.3 优缺点分析
| 优点 | 缺点 |
|---|---|
| ✅ 对代码侵入性极低,几乎零改造 | ❌ 引入网络 I/O 延迟 |
| ✅ 支持水平扩展,节点无状态 | ❌ Redis 可能成为性能瓶颈或单点 |
| ✅ 数据持久化,重启不丢失 | ❌ 需额外维护 Redis 集群 |
适用场景:传统单体应用向微服务迁移、需要平滑过渡的项目。
三、方案二:JWT 无状态令牌——云原生时代的宠儿
3.1 核心原理
JWT(JSON Web Token)将用户身份信息加密后直接存放在客户端,服务端无需存储任何会话数据。每次请求时,客户端携带 JWT,服务端验签后即可识别用户。
3.2 JWT 的结构
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ1c2VySWQiOjEyMywiZXhwIjoxNzQzMTU4ODAwfQ.SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c
  └─── Header ───┘└─────────── Payload ────────────┘└─────────── Signature ───────────┘
- Header:声明算法和类型
- Payload:存放用户标识、过期时间等信息
- Signature:签名,防止篡改
3.3 双 Token 机制:解决 JWT 的天然缺陷
JWT 一旦签发,在过期前无法主动撤销。引入 双 Token 机制 解决此问题:
实现要点:
- Access Token:有效期短(如 15 分钟),携带用户身份
- Refresh Token:有效期长(如 7 天),存于 Redis 用于续期
- 轮换机制:每次刷新时删除旧 Refresh Token,生成新 Token,防止重放攻击
3.4 优缺点分析
| 优点 | 缺点 |
|---|---|
| ✅ 服务端完全无状态,天然支持水平扩展 | ❌ 无法主动吊销,需配合 Redis 黑名单 |
| ✅ 跨域友好,适用于移动端、小程序 | ❌ Token 体积较大,增加请求头开销 |
| ✅ 无需共享存储,降低运维复杂度 | ❌ 双 Token 机制增加了实现复杂度 |
适用场景:全新微服务项目、移动端应用、跨域认证场景。
四、方案三:网关统一认证透传——极致的业务解耦
4.1 核心原理
将认证逻辑完全下沉到网关层,业务服务不处理任何会话信息。网关完成用户身份识别后,将用户身份(如 X-User-Id)通过请求头透传给下游服务。
4.2 JWT 黑名单:解决吊销难题
在网关层维护 JWT 黑名单(Redis 存储),每次请求时校验:
@Component
public class JwtBlacklistFilter implements GlobalFilter {

    @Autowired
    private StringRedisTemplate redisTemplate;

    @Override
    public Mono<Void> filter(ServerWebExchange exchange, GatewayFilterChain chain) {
        String token = extractToken(exchange.getRequest());
        if (token != null && isBlacklisted(token)) {
            exchange.getResponse().setStatusCode(HttpStatus.UNAUTHORIZED);
            return exchange.getResponse().setComplete();
        }
        // 透传用户信息
        String userId = extractUserId(token);
        exchange = exchange.mutate()
            .request(r -> r.header("X-User-Id", userId))
            .build();
        return chain.filter(exchange);
    }

    private boolean isBlacklisted(String token) {
        return Boolean.TRUE.equals(
            redisTemplate.hasKey("jwt:blacklist:" + token)
        );
    }
}
4.3 优缺点分析
| 优点 | 缺点 |
|---|---|
| ✅ 业务服务彻底无状态,聚焦业务逻辑 | ❌ 网关成为流量瓶颈,需高可用部署 |
| ✅ 统一认证入口,便于安全策略集中管理 | ❌ 增加网关层开发复杂度 |
| ✅ 支持多协议透传(HTTP、gRPC、消息队列) | ❌ 需要服务间认证防止伪造请求头 |
适用场景:大型微服务集群、已有 API 网关基础设施、多协议场景。
五、三大方案深度对比
| 维度 | Redis 集中存储 | JWT 双 Token | 网关透传 |
|---|---|---|---|
| 服务端状态 | 有状态(需 Redis) | 无状态(Refresh Token 有状态) | 无状态(网关有状态) |
| 扩展性 | ⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ |
| 性能 | 中等(网络 I/O) | 高(仅验签) | 高(网关统一处理) |
| 安全性 | 高(服务端控制) | 中等(需配合黑名单) | 高(集中管控) |
| 实现复杂度 | 低(Spring Session 开箱即用) | 中(双 Token 逻辑) | 高(需改造网关) |
| 业务侵入性 | 极低 | 中(需改造认证逻辑) | 极低(业务无感知) |
| 移动端支持 | 差(依赖 Cookie) | 优(请求头携带) | 优(请求头携带) |
六、生产实践避坑指南
6.1 序列化陷阱
问题:默认 JDK 序列化效率低、体积大、跨语言困难。
解决方案:使用 JSON 序列化(如 Jackson),并确保 Session 中的对象可序列化。
@Bean
public RedisSerializer<Object> springSessionDefaultRedisSerializer() {
    return new GenericJackson2JsonRedisSerializer();
}
6.2 Token 膨胀问题
问题:JWT 中存放过多用户信息,导致请求头过大。
解决方案:JWT 仅存用户 ID,业务数据通过缓存或数据库按需获取。
6.3 内部服务伪造请求
问题:网关透传模式下,下游服务如何信任 X-User-Id 头?
解决方案:
- 使用 mTLS 进行服务间身份认证
- 网关对透传头进行签名,下游服务验签
6.4 分布式追踪配合
问题:微服务调用链中,如何关联用户会话?
解决方案:将 TraceID 与用户信息一起透传,实现全链路可观测性。
七、选型决策树
| 场景 | 推荐方案 | 理由 |
|---|---|---|
| 传统单体迁移 | Redis 集中存储 | 代码改动最小,平滑过渡 |
| 新建微服务项目 | JWT 双 Token | 无状态,易扩展,适合云原生 |
| 已有 API 网关 | 网关透传 | 复用基础设施,极致解耦 |
| 移动端 App | JWT 双 Token | 请求头携带,不依赖 Cookie |
| 高安全要求 | Redis + 网关混合 | 服务端控制 + 集中管控 |
八、总结
微服务架构下的会话管理,本质是在一致性、可用性、扩展性、安全性之间寻找平衡。
| 核心要点 | 结论 |
|---|---|
| Redis 集中存储 | 平滑迁移首选,适合传统应用改造 |
| JWT 双 Token | 云原生宠儿,适合移动端和新项目 |
| 网关透传 | 极致解耦,适合已有网关的大型集群 |
一句话总结:没有完美的方案,只有合适的选型。从单体迁移选 Redis,从零开始选 JWT,已有网关选透传。无论哪种方案,序列化、安全加固、可观测性都是必须跨越的“三座大山”。
更多推荐

 17
 0
- 0


 已为社区贡献1条内容

所有评论(0)