
企业网络管理与私有云平台部署实践心得体会
在本次私有云平台环境部署与企业网络管理实践中,我从虚拟机配置、网络规划、yum 源搭建到 OpenStack 云主机下发,完整走完了一套企业级私有云的搭建与运维全流程,对企业网络管理的核心逻辑、技术要点与实践难点有了极为深刻的认知,现将心得体会总结如下:
一、网络规划是企业网络管理的核心基石
本次实践的第一步,就是基于实验要求完成两台 CentOS 7 虚拟机的网络配置,这让我深刻体会到网络规划的严谨性是整个系统稳定运行的前提。
首先是双网卡的分层设计:ens32 作为内网管理网卡,用于物理机远程登录管理,网段需与 VMnet8 保持一致,保障运维通道的稳定;ens33 作为业务网卡,专门用于 OpenStack 平台部署,实现管理网与业务网的物理隔离,这正是企业网络中 “管理网、业务网分离” 的经典实践,能有效避免管理流量与业务流量相互干扰,提升网络安全性与稳定性。
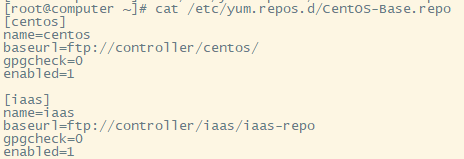
其次是 IP 地址的精细化规划:控制节点 controller 与计算节点 compute 分别分配 192.168.137.241/24 与 192.168.137.242/24 的固定内网 IP,统一网关与 DNS 配置,确保节点间网络互通;后续云主机部署中,又划分了 ext-net(VMNET1 对应外网段,用于浮动 IP 分配)与 int-net(10.10.XX.0/24 内部网段,用于云主机内网通信)两个网络平面,实现了 “内部私有网络 + 外部可共享网络” 的分层架构,完美契合企业网络中 “内网安全、外网可达” 的核心需求。
同时,通过ip address命令排查网络配置时,我也意识到:企业网络管理中,每一个网卡的 IP、网关、状态都必须精准无误,一个小小的配置错误(如网卡命名错误、IP 冲突),就可能导致整个云平台的节点通信中断,这要求运维人员必须具备极致的严谨性,做好每一步配置的验证与排查。
图 1 controller 节点网络配置验证
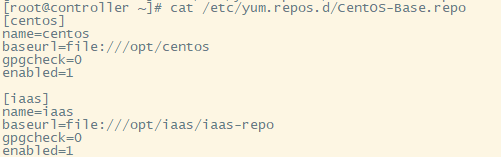
图 2 compute 节点网络配置验证
二、标准化部署是企业级运维的核心要求
在私有云搭建过程中,yum 源的配置与节点的标准化操作,让我对企业运维的 “标准化、自动化” 理念有了切身体会。
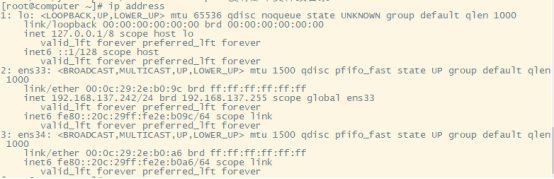
控制节点 controller 采用本地文件 yum 源(file:///opt/centos与file:///opt/iaas/iaas-repo),计算节点 compute 通过 FTP 共享 controller 的 yum 源(ftp://controller/centos/),这种 “本地源 + 共享源” 的架构,既避免了公网网络波动对安装的影响,又实现了多节点的软件源统一,保障了所有节点安装的软件版本一致,是企业大规模集群部署的标准方案。
从虚拟机硬件配置(4G 内存、2 核处理器、3 块硬盘、2 块网卡),到系统基础配置、OpenStack 组件安装,再到云主机下发的全流程,每一步都遵循实验指导书的标准化步骤,这正是企业运维的核心逻辑:标准化是规模化的前提。只有每一个节点、每一个组件的部署都遵循统一标准,才能实现集群的可维护、可扩展,避免因 “个性化配置” 导致的运维混乱。
同时,我也认识到:企业网络管理不是简单的 “搭起来能用”,而是要 “搭得稳、易维护、可扩展”。比如本次部署中 3 块硬盘的规划,就是为 OpenStack 的 Cinder 块存储、Swift 对象存储等组件预留空间,这种前瞻性的规划,正是企业级运维与个人实验的核心区别。
图 3 controller 节点本地 yum 源配置
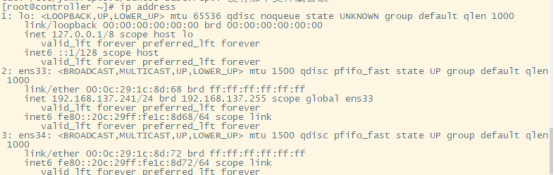
图 4 compute 节点共享 yum 源配置
三、云平台运维是企业网络管理的进阶方向
本次实践的最终目标,是完成 OpenStack 云主机的下发与远程访问,这让我直观感受到了云计算时代企业网络管理的转型方向。
在云主机部署环节,我按照要求完成了 ext-net(外部共享网络)与 int-net(内部私有网络)的创建,下发了名为 ceshi 的云主机,为其分配内部 IP 10.0.0.3,并绑定浮动 IP 20.0.0.104,最终实现了物理机对云主机的 ping 通与 SSH 远程登录。这一过程让我理解了:在云数据中心中,企业网络管理不再是传统的物理交换机、路由器配置,而是转向了虚拟网络的管理—— 通过 Neutron 等组件实现虚拟网络的创建、路由、浮动 IP 分配,让云主机既能在内部私有网络安全通信,又能通过浮动 IP 对外提供服务,完美适配企业业务的弹性需求。
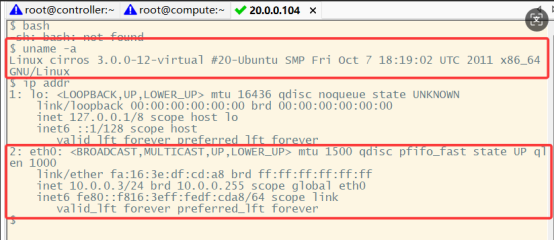
从云主机的运行状态来看,uname -a命令验证了云主机的 Linux 系统正常运行,ip addr命令确认了内部 IP 配置无误,这让我体会到:云平台运维的核心,是 “虚实结合”—— 既要保障底层物理网络、计算节点的稳定,又要管理上层虚拟网络、云主机的生命周期,对运维人员的技术栈提出了更高要求。
同时,云主机的远程访问验证,也让我深刻理解了企业网络中 “安全与便捷的平衡”:通过浮动 IP 实现外部访问,既保障了内部网络的安全性,又满足了业务对外服务的需求,这正是企业网络安全架构的核心设计思路。
图 5 云计算基础架构服务平台项目管理界面
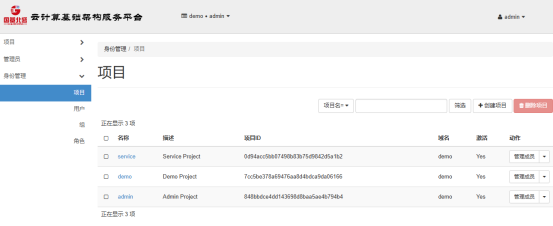
图 6 云主机运行状态与 IP 配置
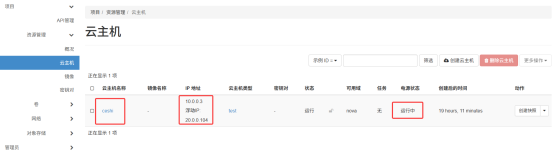
图 7 云主机系统与网络信息验证
四、实践中的问题与反思
在本次实践过程中,我也遇到了诸多问题,这些问题让我对企业网络管理的难点有了更深刻的认知:
网络配置错误排查:初期 controller 节点的 ens32 网卡未配置 IP,导致无法远程登录,通过ip address命令排查后才发现配置遗漏,这让我意识到:网络配置后必须逐一验证,不能想当然认为配置生效。
yum 源共享故障:compute 节点初期无法访问 controller 的 FTP 源,排查后发现是 controller 的 FTP 服务未启动、防火墙未放行端口,这让我理解了:企业网络中,服务的可用性不仅依赖配置,还依赖防火墙、SELinux 等安全策略的配合,任何一个环节的疏漏都会导致服务中断。
云主机网络不通:首次下发云主机后,无法 ping 通浮动 IP,排查后发现是 ext-net 网络的网关、路由配置错误,这让我认识到:虚拟网络的故障排查比物理网络更复杂,需要从物理网络、虚拟网络、安全组等多个维度逐层排查,对运维人员的 troubleshooting 能力要求极高。
五、总结与展望
本次私有云平台部署实践,让我完整掌握了企业级私有云的网络规划、节点部署、云平台运维全流程,深刻理解了企业网络管理的核心逻辑:以网络为基石,以标准化为准则,以云化为方向,以安全为底线。
在数字化转型的今天,企业网络早已不再是简单的局域网搭建,而是融合了云计算、虚拟化、网络安全的复杂系统。作为网络运维人员,不仅要掌握传统的网络配置、故障排查技能,更要学习云计算、虚拟化技术,适应云时代的网络管理需求。
未来,我将继续深入学习 OpenStack 等云平台技术,探索企业网络的自动化运维、SDN(软件定义网络)等进阶方向,不断提升自己的技术能力,为企业构建更稳定、更安全、更高效的网络架构。
更多推荐
 6
 0
- 0


 已为社区贡献3条内容

所有评论(0)