
私有云部署与运维实战:从落地避坑到价值最大化的全链路指南
在数字化转型进入精细化运营阶段的今天,企业对云基础设施的需求,已经从 “有没有” 转向了 “好不好用、能不能控、值不值当”。公有云凭借弹性灵活的特性满足了企业轻量化创新的需求,但面对核心业务上云、敏感数据管控、行业合规硬约束、国产化适配等核心诉求,私有云依然是绝大多数中大型政企、强合规行业的核心选择。
据 IDC 2025 年发布的《中国企业云基础设施市场跟踪报告》显示,2024 年中国私有云 IT 基础设施市场规模同比增长 19.2%,其中软件定义计算、存储、网络的增速均超过 25%,但同时行业调研也显示,超 42% 的企业私有云项目未能实现预期的业务价值,普遍存在 “重建设轻运营、重硬件轻软件、重功能轻适配” 的问题。很多企业误以为 “堆硬件 + 装虚拟化软件 = 私有云”,最终陷入资源利用率低、运维成本高、业务适配差、安全隐患多的困境。本文将从认知纠偏、落地部署、长效运维、价值升级四个维度,拆解私有云从落地到长效运营的全链路实战方法,为企业提供可落地、可复用的建设指南。
一、私有云建设的核心认知纠偏:先破后立,避开源头性误区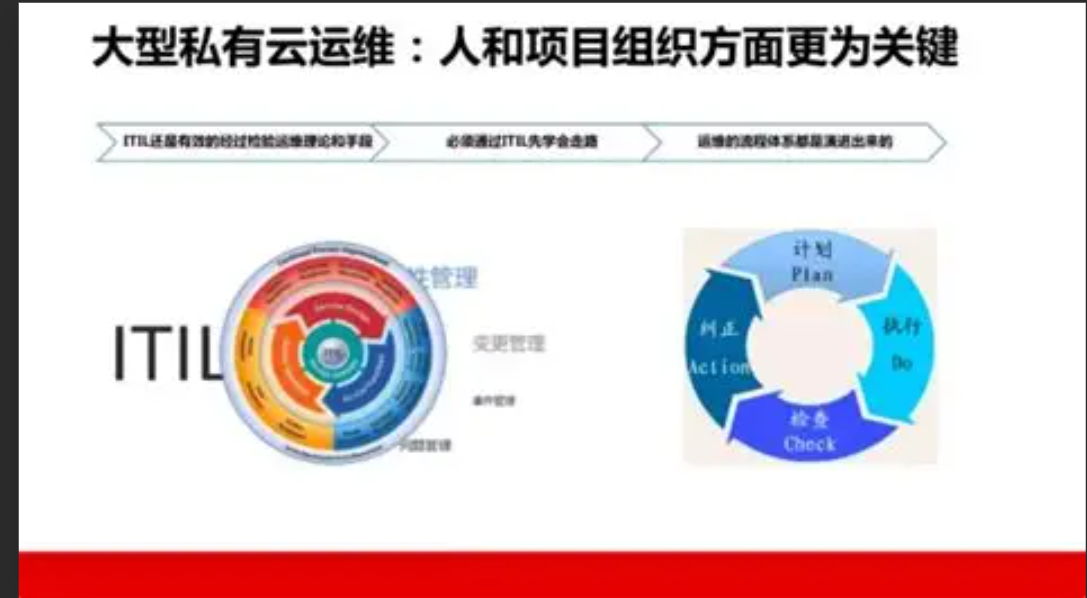
私有云项目的失败,80% 都源于前期的认知偏差,而非技术本身的问题。想要做好私有云建设,首先要跳出四大行业共性误区,建立正确的建设逻辑。
第一,摒弃 “虚拟化 = 私有云” 的错误认知。很多企业把服务器虚拟化等同于私有云,这是最核心的认知偏差。虚拟化只是实现了硬件资源的池化拆分,而私有云的核心是 “服务化、自动化、可编排、可计量”,不仅要实现资源的统一调度,还要能通过自助服务门户实现资源的分钟级交付,通过自动化流程完成资源的全生命周期管理,通过计量计费实现成本的精细化管控。简单来说,虚拟化是私有云的基础组件,但绝不是私有云的全部。
第二,摒弃 “重选型轻业务” 的本末倒置逻辑。很多企业建设私有云的第一步就是选型,盲目追捧开源技术栈或头部厂商商业方案,却完全忽略自身的业务特性和团队能力。事实上,没有最好的私有云方案,只有最适配的方案:开源架构灵活性高,但需要专业的运维团队支撑;商业方案开箱即用,但存在厂商绑定、定制化能力弱的问题;超融合方案部署简单,但大规模部署后存在性能瓶颈。所有选型的前提,都是先明确承载的业务类型、SLA 要求、合规标准和团队技术能力,而非盲目跟风技术潮流。
第三,摒弃 “重交付轻运营” 的短视思维。业界有一句公认的共识:私有云建设是 “三分建、七分管”。很多企业把私有云当成一次性工程项目,把上线交付作为项目终点,却没有建立配套的运维体系、运营机制和迭代规划,最终导致平台上线后故障频发、资源闲置、版本停滞,完全无法发挥私有云的价值。私有云不是一劳永逸的硬件采购,而是持续 3-5 年甚至更长周期的 IT 运营体系建设,必须在项目规划阶段就同步设计运维运营方案。
第四,摒弃 “非公即私” 的二元对立思维。当下企业的云架构早已不是 “二选一” 的选择题,而是 “私有云为核心、公有云为补充” 的混合云协同模式。私有云承载核心交易、敏感数据、稳态业务,公有云承接峰值流量、轻量化创新业务、敏态业务,通过统一的云管平台实现跨云资源的统一调度、数据的无缝流转,兼顾安全可控与弹性扩展,这已经成为行业的主流趋势。
二、私有云部署的全链路落地方法论:以业务为核心的标准化建设
私有云部署是一项系统性工程,必须遵循 “业务驱动、规划先行、标准化落地、灰度验证” 的原则,完整的落地流程可分为五大核心阶段,每个阶段都有明确的核心目标和落地标准。
(一)需求锚定:构建业务与合规双画像
这一阶段的核心目标是回答 “私有云要承载什么、达到什么标准”,避免无的放矢。首先要完成业务画像构建,对企业现有业务进行全量梳理和分级:核心交易类业务(如金融交易系统、制造 ERP 系统),要求可用性不低于 99.99%、IO 低延迟、无资源争抢;数据管控类业务(如数据仓库、大数据平台),要求大存储带宽、高算力调度能力;创新研发类业务(如测试环境、DevOps 平台),要求资源快速交付、弹性伸缩;边缘分支类业务,要求轻量化部署、统一管控。针对不同分级的业务,明确对应的 SLA 指标、性能需求、扩容周期,作为后续架构设计的核心依据。
同时要完成合规画像构建,梳理行业监管的硬性要求,比如金融行业需满足《金融科技发展规划》《商业银行数据安全管理办法》,政务行业需满足等保 2.0 三级以上要求,医疗行业需满足《医疗卫生机构网络安全管理办法》,明确数据不出域、加密存储、审计留痕、灾备建设的强制标准,把合规要求嵌入到架构设计的全流程。
(二)架构匹配:选择适配企业特性的技术栈
基于业务与合规画像,选择对应的私有云架构,当前行业主流的架构方案可分为三类,分别适配不同类型的企业:
- 全栈信创云原生架构:以 “OpenStack+Kubernetes” 双栈为核心,适配国产化芯片、操作系统、中间件,支持一云多芯、统一调度,核心优势是自主可控、无厂商绑定、灵活性强、可支撑超大规模集群,适配大型政企、金融机构、运营商等有专业技术团队、强合规需求的企业。
- 企业级超融合架构:以软件定义为核心,将计算、存储、网络深度融合,开箱即用,部署周期短、运维难度低、横向扩展灵活,核心优势是平衡成本与性能,适配中型企业、分支机构、无专职开源运维团队的单位,满足中小规模业务的承载需求。
- 托管专属私有云:由云厂商提供专属的硬件基础设施和运维服务,部署在厂商专属机房,企业独享资源,无需自建机房和运维团队,核心优势是前期投入低、运维省心,同时满足数据专属管控的合规需求,适配小微企业、有合规需求但无自建能力的企业。
当前行业的核心趋势是 “云原生优先、存算分离、一云多芯”,Kubernetes 已经成为私有云的标准调度内核,无论是开源架构还是商业方案,均已实现容器与虚拟机的统一调度;而存算分离架构则通过解耦计算与存储资源,实现资源的独立扩容、性能的专项优化,大幅提升资源利用率,降低长期成本。
(三)资源设计:平衡性能、冗余与成本
资源设计的核心是 “按需分配、冗余有度、分层优化”,避免过度超配导致的成本浪费,或资源不足导致的业务瓶颈。计算资源层面,严格区分控制节点、计算节点、GPU 算力节点的硬件配置,控制节点采用 3 节点及以上集群部署,实现高可用,禁止单点故障;超配比设置必须贴合业务特性,核心数据库、交易系统 CPU 和内存严禁超配,非核心 OA 系统、测试环境 CPU 超配比不超过 1:4,内存超配比不超过 1:1.5,避免超配过高导致的业务卡顿。存储资源层面,采用分层设计,热数据(核心交易数据)采用全闪 SSD,保障高 IOPS、低延迟;温数据(业务数据)采用混闪 SAS 盘;冷数据(备份、归档数据)采用大容量 SATA 盘 + 对象存储,大幅降低存储成本。同时设计合理的冗余策略,核心数据采用 3 副本机制,非核心数据采用纠删码策略,预留不低于 20% 的存储冗余,避免磁盘满负荷运行。网络资源层面,核心原则是 “隔离、冗余、可控”,必须实现管理网络、业务网络、存储网络的物理或逻辑隔离,避免流量争抢导致的存储 IO 延迟飙升;核心交换机、路由器采用双机冗余,避免单点故障;大规模集群建议采用 SDN 软件定义网络,实现网络资源的弹性调度、细粒度管控,同时前置设计零信任网络架构,为后续安全管控奠定基础。
(四)标准化部署与灰度上线
部署实施必须摒弃人工手动操作的模式,采用 IaC(基础设施即代码)理念,通过 Ansible、Terraform 等工具实现自动化部署,确保所有节点的配置一致性,避免人为操作导致的配置漂移、安全漏洞。部署流程严格遵循 “环境初始化 - 底层操作系统部署 - 云平台核心组件部署 - 资源池配置 - 租户与权限体系搭建 - 镜像与模板制作” 的标准化流程,每一步都留存配置文档和操作日志。
部署完成后,严禁直接全量上线生产业务,必须采用灰度上线策略:先完成功能、性能、高可用、安全四大维度的测试验收,再上线非核心测试业务,稳定运行 1-2 周后,逐步迁移非核心生产业务,最后迁移核心业务,每一步都制定完善的回滚方案,确保业务迁移零风险。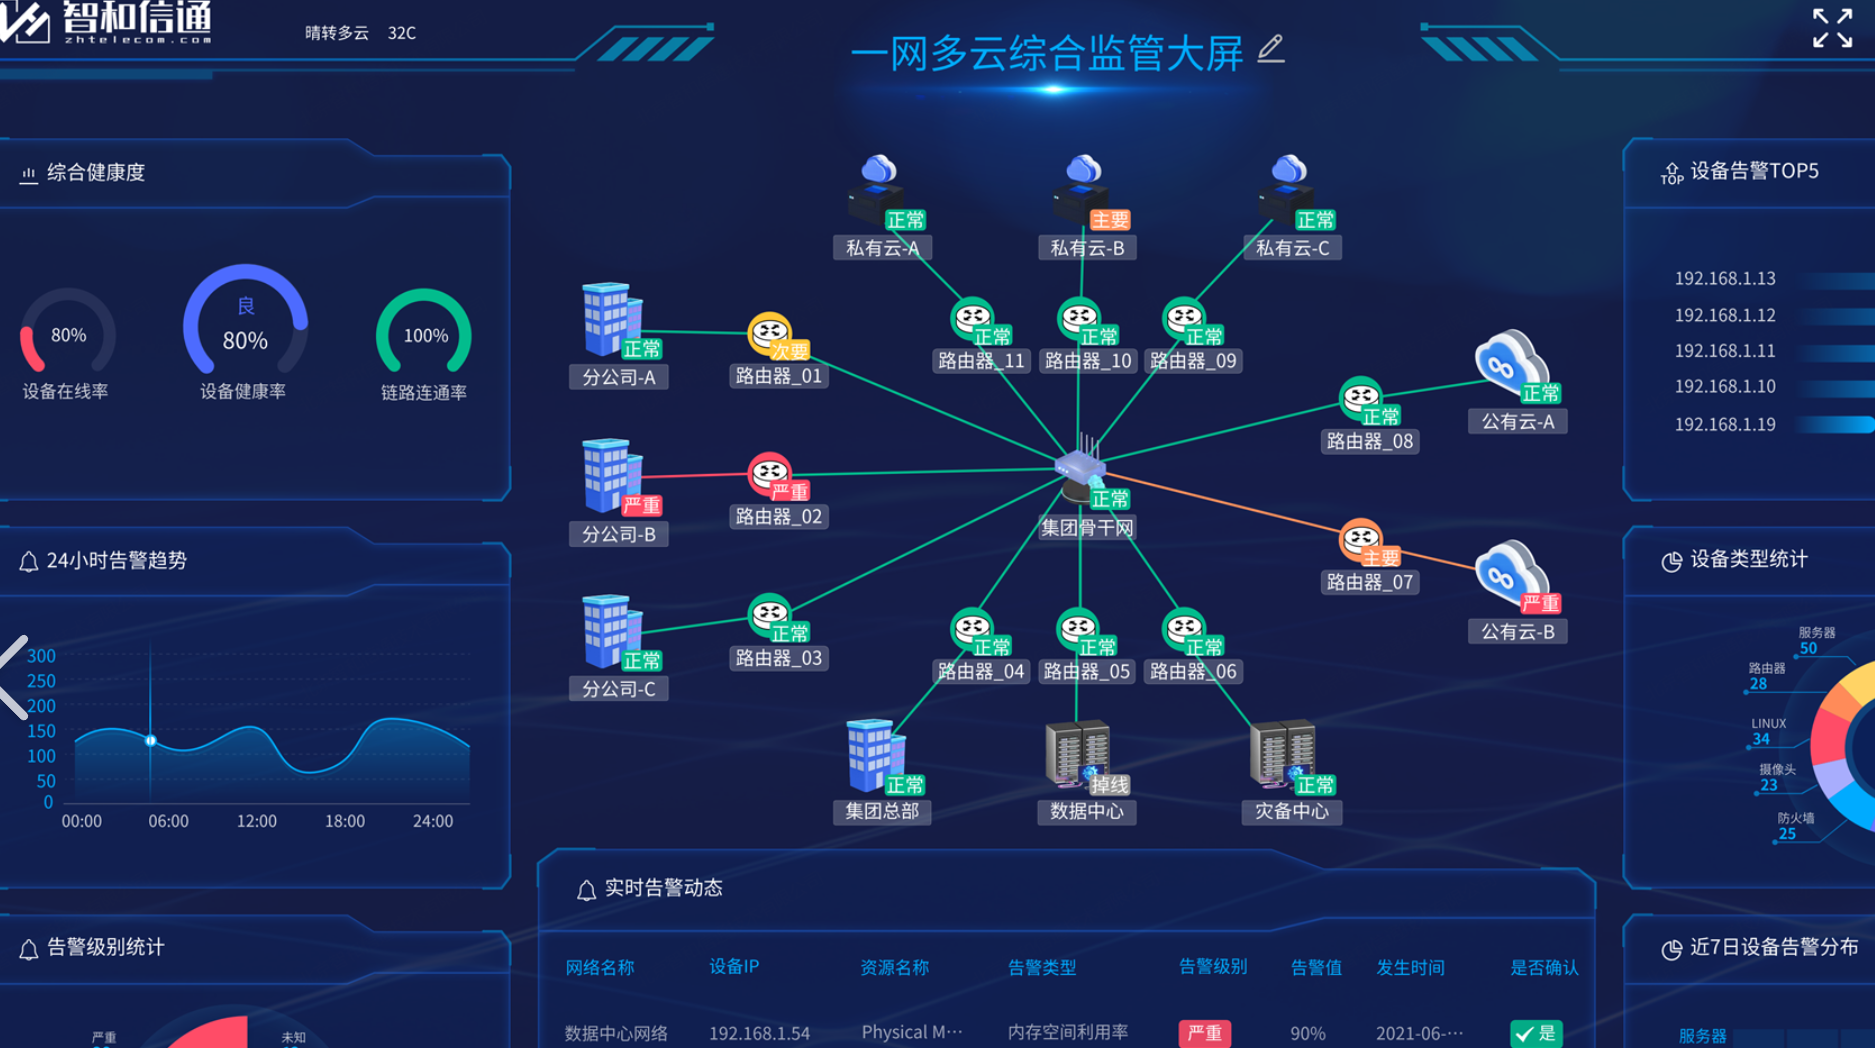
三、私有云长效运维运营体系:从 “被动救火” 到 “主动运营”
私有云的价值能否落地,核心取决于运维运营体系的建设。一套完善的私有云运维运营体系,需要实现从 “被动故障处理” 到 “主动风险防控”,从 “资源管理” 到 “成本运营” 的升级,核心覆盖四大维度。
(一)标准化运维体系:建立全流程闭环管理
首先要明确运维组织的角色与职责,划分云平台管理员、基础设施运维工程师、业务运维工程师、安全运维工程师的职责边界,避免推诿扯皮。同时建立标准化的运维流程,核心包括日常巡检流程、变更管理流程、故障应急流程、备份恢复流程。
其中,变更管理是重中之重,据行业统计,70% 以上的私有云生产故障都源于不规范的变更操作。必须严格执行 “申请 - 评审 - 测试 - 实施 - 复核 - 回滚” 的闭环管理,所有生产环境变更必须有明确的回滚方案,重大变更需执行双人复核,严禁未经审批的私自变更。同时建立应急预案库,针对节点宕机、网络中断、存储故障、平台组件异常等高频故障,制定标准化的处理流程,每季度开展一次实战演练,确保运维团队熟练掌握应急处置能力。
(二)智能化监控体系:实现全链路可观测、可预警
监控是运维的核心能力,传统的阈值告警模式已经无法适配私有云的复杂架构,必须构建 “全层级覆盖、智能化预警、根因自动定位” 的可观测体系。
监控范围必须覆盖四大层级:基础设施层(服务器、存储、网络、机房环境)、云平台层(核心组件运行状态、资源调度情况)、容器集群层(K8s 控制平面、Pod 状态、服务可用性)、业务应用层(接口响应时间、并发量、错误率、全链路调用)。通过 Prometheus+Grafana 搭建指标监控体系,通过 ELK/EFK 搭建统一日志中心,通过 SkyWalking 实现分布式链路追踪,形成指标、日志、链路三位一体的全链路可观测体系。
同时引入 AIOps 智能运维能力,通过 AI 算法实现异常检测,替代传统的静态阈值,提前预警资源瓶颈和业务异常;通过告警聚类与降噪,合并关联告警,避免告警风暴;通过故障根因分析,快速定位故障源头,缩短故障处理时间,实现从 “事后救火” 到 “事前预警” 的升级。
(三)全维度风险防控体系:筑牢安全与容灾防线
私有云承载了企业的核心敏感数据,必须构建 “纵深防御、全生命周期管控” 的安全体系,同时完善容灾备份机制,守住业务连续性的底线。
安全体系层面,以零信任架构为核心,遵循 “永不信任、始终验证” 的原则,搭建统一 IAM 身份认证体系,采用多因素认证 MFA,基于 RBAC 模型实现细粒度的权限管控,遵循最小权限原则;网络层面,通过防火墙、WAF 实现南北向防护,通过微分段、网络策略实现东西向流量管控,避免横向渗透;数据层面,先完成数据分类分级,再针对性实现传输加密、存储加密、数据脱敏,严格管控数据访问权限,定期开展安全审计。同时每月进行一次漏洞扫描,每季度开展一次渗透测试,及时修复安全隐患,确保合规达标。
容灾备份层面,首先明确核心业务的 RTO(恢复时间目标)与 RPO(恢复点目标),核心业务通常要求 RTO<30 分钟、RPO<5 分钟。严格遵循行业通用的 3-2-1 备份原则:保存 3 份数据副本,采用 2 种不同的存储介质,至少 1 份副本异地离线存放。针对不同业务制定差异化备份策略,核心业务采用全量 + 增量 + 实时日志备份,非核心业务采用定期全量备份。尤为重要的是,必须定期开展备份恢复测试,每月进行一次增量恢复测试,每季度进行一次全量恢复测试,确保备份数据可用,避免出现故障时备份失效的极端情况。针对超核心业务,需建设同城双活、两地三中心的容灾架构,应对机房级、城市级的灾难风险。
(四)精细化成本运营体系:实现资源价值最大化
很多企业的私有云存在严重的资源浪费,平均资源利用率不足 30%,精细化成本运营的核心,就是提升资源利用率,降低全生命周期 TCO。
首先建立成本分摊机制,通过云管平台实现资源使用量的计量统计,按业务部门、租户、项目进行成本核算,通过 showback/chargeback 机制,让业务部门清晰感知资源成本,建立成本意识,避免盲目申请资源。其次建立常态化的容量管理机制,每月统计资源使用率,梳理闲置、低负载资源,回收长期未使用的虚拟机、存储卷,优化超配资源,通过资源调度实现负载均衡,将平均资源利用率提升至 60% 以上。同时通过存储分层、资源超配优化、老旧硬件利旧等方式,持续降低运营成本,实现私有云的长期价值优化。
四、私有云的发展趋势与价值升级
随着云原生技术的普及、国产化替代的加速和 AI 大模型的爆发,私有云正在从 “资源底座” 向 “业务赋能平台” 升级。一方面,信创全栈适配已经成为私有云的核心竞争力,一云多芯、全栈国产化的私有云,已经成为政企单位的标配;另一方面,私有云正在成为企业 AI 大模型落地的核心载体,通过 GPU 算力池化、高性能存储调度、多租户资源隔离,为大模型训练与推理提供安全、专属、高性能的算力底座,实现 AI 能力与业务场景的深度融合。
结语
私有云建设从来不是一次性的硬件采购项目,而是一套覆盖全生命周期的 IT 运营体系。企业想要真正发挥私有云的价值,必须摒弃 “重建设、轻运营” 的短视思维,以业务需求为核心,从前期的认知纠偏、规划设计,到中期的标准化部署、灰度上线,再到后期的智能化运维、精细化运营,构建全流程的闭环管理。唯有如此,才能让私有云真正成为企业数字化转型的坚实底座,在保障数据安全与合规可控的同时,为业务创新提供稳定、高效、低成本的 IT 支撑。
更多推荐
 9
 0
- 0


 已为社区贡献1条内容

所有评论(0)