
一次误推送事故,为什么更需要 NineData 数据库 DevOps
一次面向真实用户的测试消息误触达,表面上看像是一次低级失误,实际上暴露的是整条研发运维链路的系统性风险。真正值得警惕的,从来不是“某个人点错了什么”,而是测试动作为什么能穿透环境边界,变更为什么能绕过审批约束,异常为什么没有被限制在小范围内。
这类问题并不是单一代码 bug,而是环境隔离、消息协议、权限审批、灰度熔断和回归验证五道控制同时失效。对高影响业务来说,任何一道防线失守,都可能让一次内部验证演变成一次面向真实用户的事故。而 NineData 数据库 DevOps 的价值,正是把这些原本依赖经验和人工自觉的环节,沉淀成可执行、可约束、可审计的流程能力。
1. 环境隔离失效,测试流量误入生产链路
很多事故的起点,并不是代码逻辑多复杂,而是测试环境与生产环境之间根本没有建立起真正的边界。诸如测试数据能够直接推送到线上等事故,说明测试环境的后台推送服务或消息队列已经连上生产分发通道,极大概率复用了生产 Token 或 Topic。只要测试环境还能访问生产数据源、沿用生产权限,或者直接复用生产变更通道,所谓的内部测试就随时可能变成真实生产操作。
NineData 在数据源管理中把“环境”作为治理属性,而不是一个可有可无的备注字段。结合 SQL 开发规范和审批流程的绑定能力,生产环境与非生产环境可以被纳入不同的发布规则中。再配合结构设计与发布能力,数据库变更需要按既定环境顺序推进,而不是从开发侧直接越级进入生产。
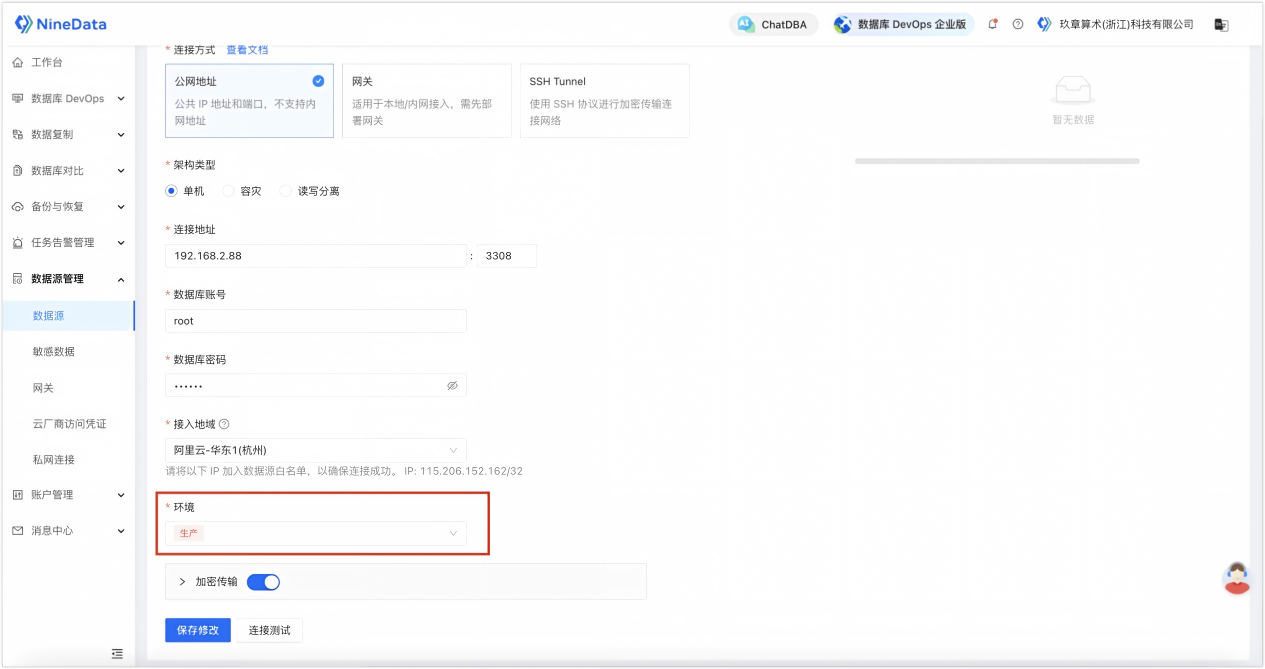
这意味着,环境隔离不再只是流程文档上的一句要求,变成了发布链路中的实际约束。
2. 测试数据治理薄弱,模拟数据被当成正式数据处理
当测试数据在结构、字段、内容上与正式数据没有清晰区分时,下游系统就很容易按真实业务数据处理。问题一旦进入消息分发、终端展示、自动触发等链路,影响面就不再受控。
NineData 在数据侧提供了一套更稳妥的治理方式。一方面,可以通过生成测试数据能力构造贴近业务场景、而不携带真实风险的数据集;另一方面,可以通过敏感数据识别、分级、脱敏和审批,降低真实敏感数据流入测试链路的概率。对于需要频繁演练、反复验证的业务来说,这种能力的意义非常直接: 让测试不必依赖真实数据,也让测试数据从源头就具备可控性。
消息体中的测试标识校验和客户端展示拦截,仍然属于业务系统自身职责。NineData 的价值在测试数据生成、敏感数据治理和变更流程控制上提前设闸,避免应用层的错误继续被数据层放大。此外,NineData 内置了 42 条预定义仿真规则,并支持创建自定义规则,便于团队按场景快速生成和管理测试数据。
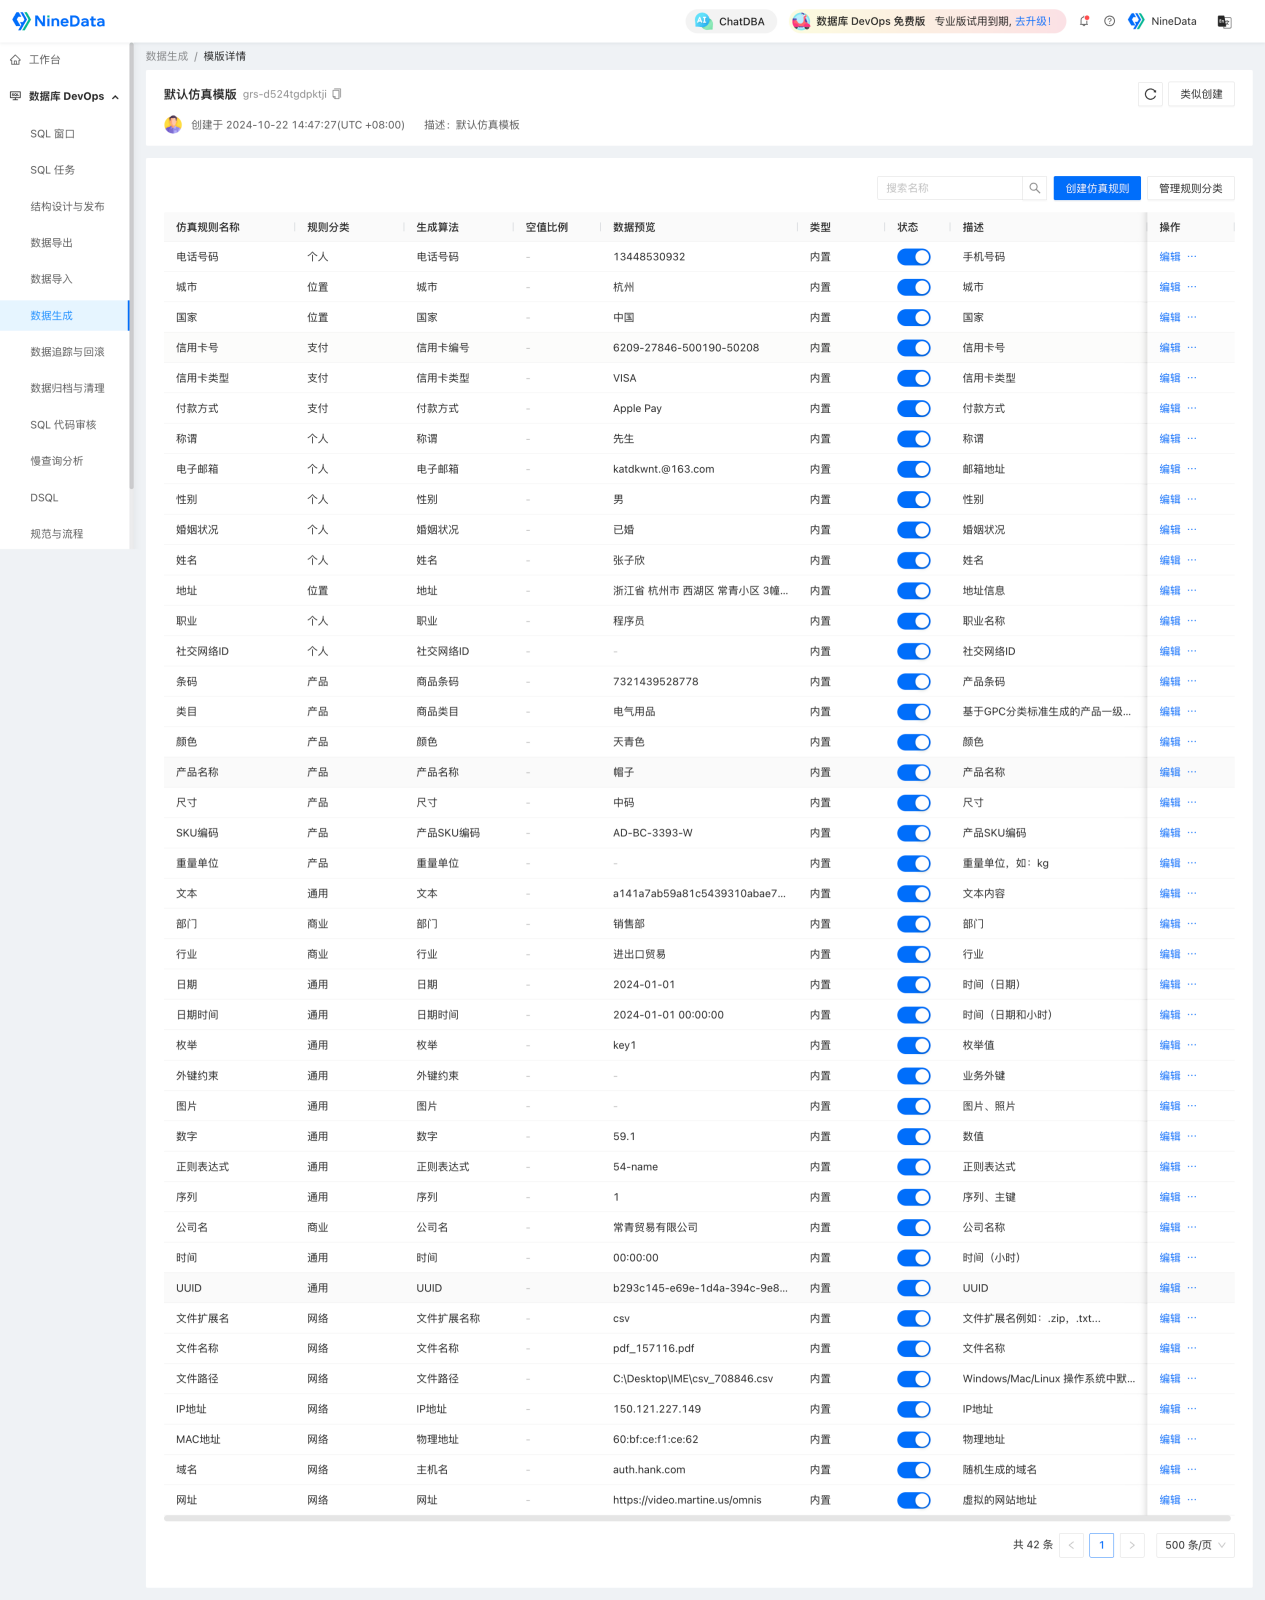
在敏感数据治理上,NineData 还提供敏感数据大盘,便于从数据源、表、敏感列和访问情况几个维度统一查看治理状态。
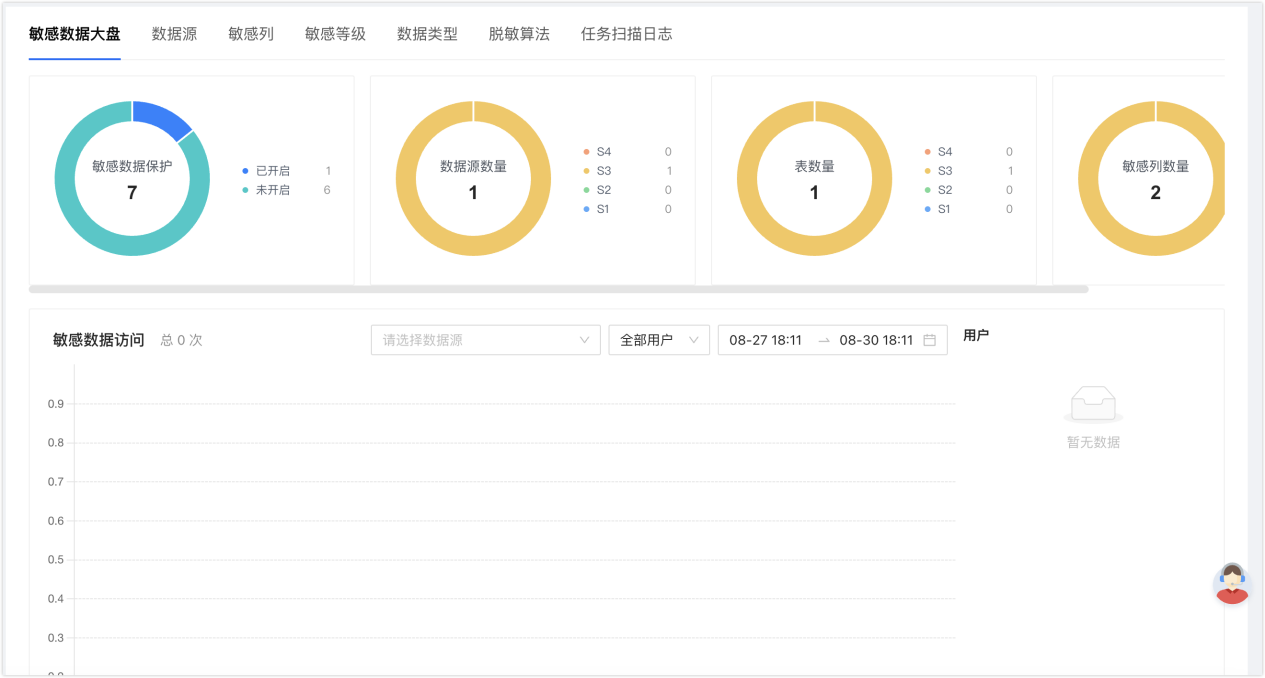
3. 变更管理和权限控制不到位,单点操作就能触达真实用户
高风险场景里,最危险的不是流程复杂,而是权限过于集中。一个人既能修改、又能提交、还能直接执行,任何一次判断失误都可能被瞬间放大。如果没有角色拆分、没有审批门槛、没有执行留痕,那么所谓“流程规范”就只是纸面约束。
NineData 的数据库 DevOps 将 SQL 任务拆分为提交、审批、执行、回滚等完整环节,并通过角色权限体系,对生产环境访问、只读权限、DML/DDL 权限、SQL 任务提交权和执行权做细粒度拆分。这样,研发、审核、执行不再是一个人一口气完成的动作,而是被系统明确分离的责任链条。
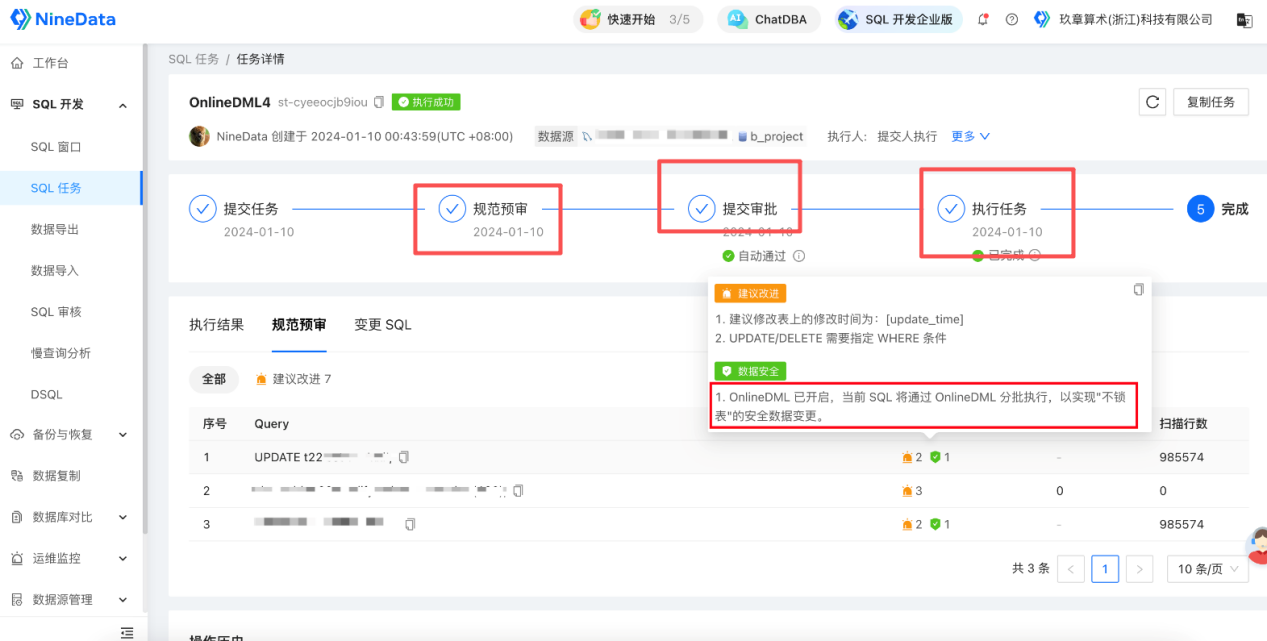
对于生产团队来说,NineData 的核心价值是把提交、预审、审批、执行、回滚做成一条闭环,让高风险操作不再依赖个人克制,默认进入受控流程。
4. 缺少灰度与回退能力,异常一旦发生就迅速扩大影响面
如果测试动作没有被限制在小范围验证阶段,而是直接进入了真实分发链路,极小的错误也容易被迅速放大。对面向大量真实用户的业务来说,如果没有分阶段验证、没有熔断、没有回退预案,本质上就是把所有用户一起当成上线验证对象。
NineData 的价值,是在数据库变更和发布链路上提供最后一道闸门。SQL 任务支持执行前预审、回滚 SQL 配置、定时执行等控制方式;数据追踪与回滚能力可以帮助团队追查变更并形成回退方案;结构对比可以用于验证不同环境是否一致;审计日志与通知能力则增强了问题发现和责任追溯效率。
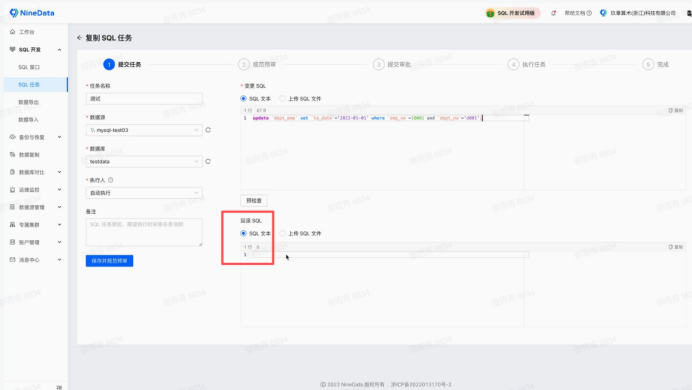
数据库未必是事故起点,但往往是事故从局部逻辑错误升级为全量影响的放大器。因此,数据库侧同样需要可控执行、可查结果、可退影响的最后一道闸门。
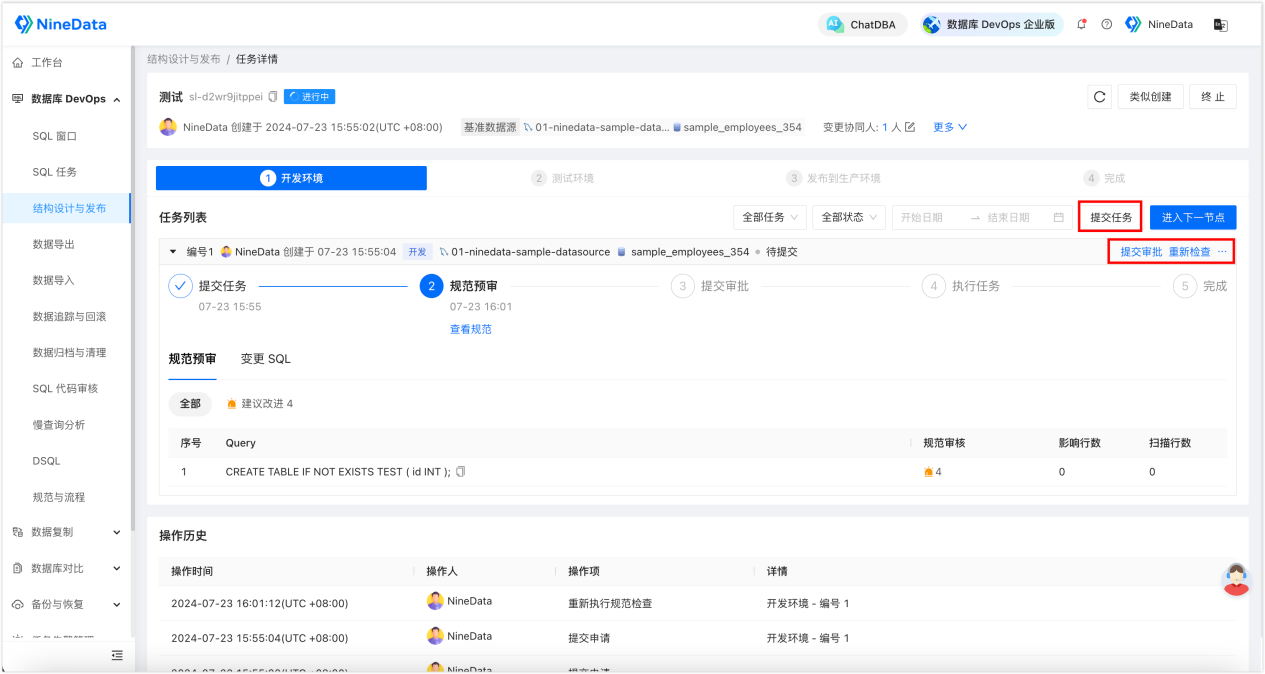
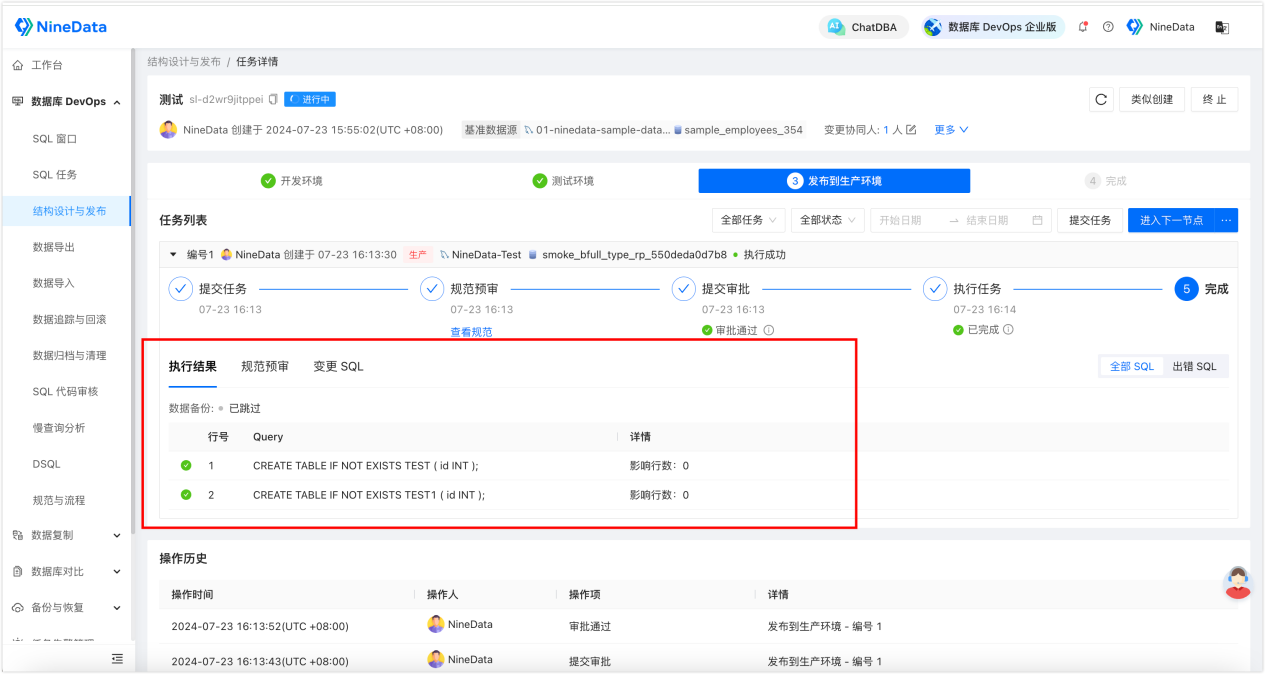
NineData 支持在每个环境内部由开发人员(变更协同人)提交多个变更任务,并根据审批流程配置,对每个任务执行规范检查和人员审批。
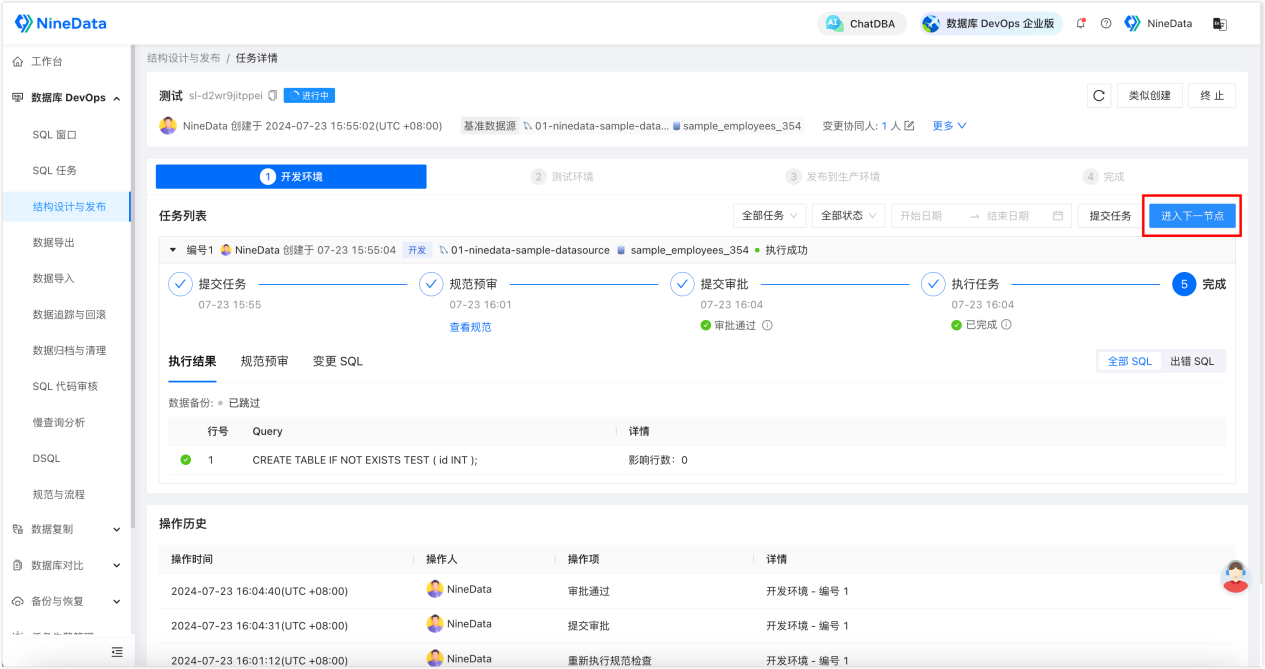
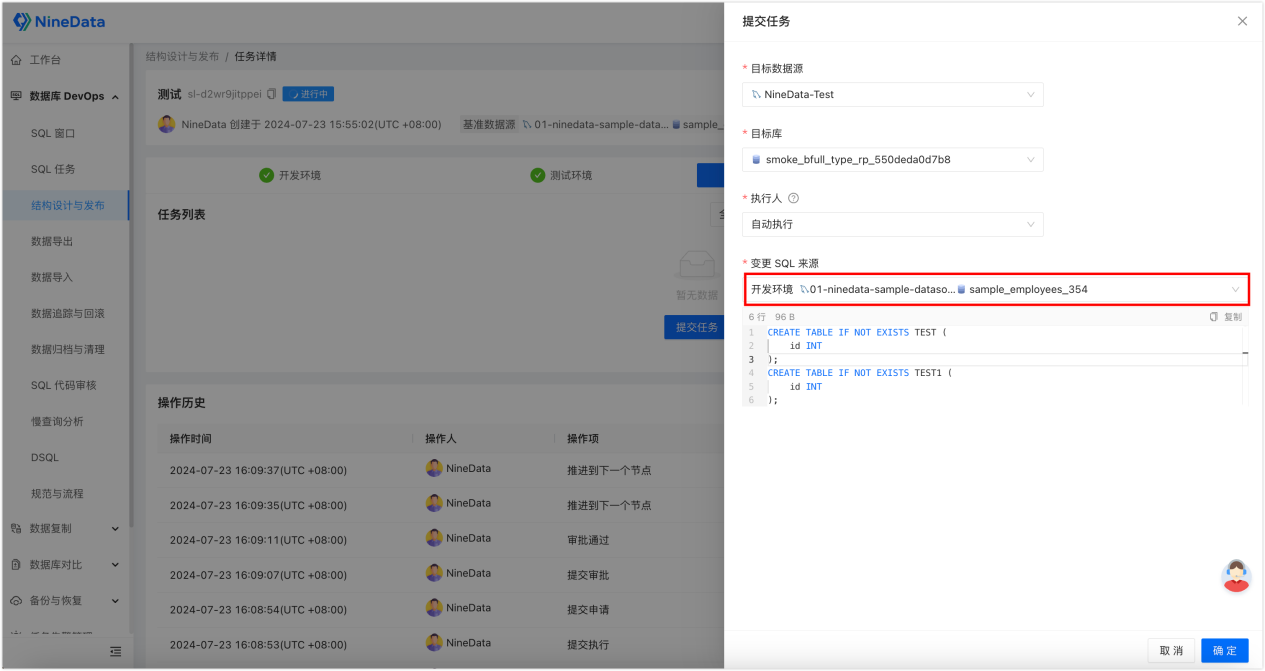
在后面的每个节点中,将只能提交第一个节点,即基准数据源中已经执行成功的变更语句。根据管理员的配置,语句和执行顺序无法修改,以确保生产环境中发布的变更都和前面的测试结果一致。
5. 核心链路缺少前置校验,问题没有在上线前被挡住
真正成熟的 DevOps,不是上线后响应快,而是上线前拦得住。对于会直接影响真实用户的关键链路,内部测试不能停留在开发者本地,而必须先在隔离验证环境完成联调、回归和流程验证。很多高风险问题并不是线上才出现,而是发布前根本没有经过足够严格的校验和验证。
NineData 提供 SQL 代码审核能力,可以在发版前进行规范检查、智能预审和优化建议;结合 GitOps and SQL Code Review,可以把数据库变更检查前移到研发阶段;结构设计与发布则把 Dev、Test、Prod 等多环境节点串联起来,让变更按顺序验证、按规则推进。
这类能力的核心价值,不是“多一道审核”,而是把数据库变更从经验驱动,转成流程驱动、系统驱动。高影响业务需要的,不是更快把变更推上去,而是更早把问题拦下来。 NineData提供智能预审建议,可以查看针对目标 SQL 的优化建议,包含基于 SQL 开发规范的规范审核,以及基于 AI 自动判断的索引推荐:
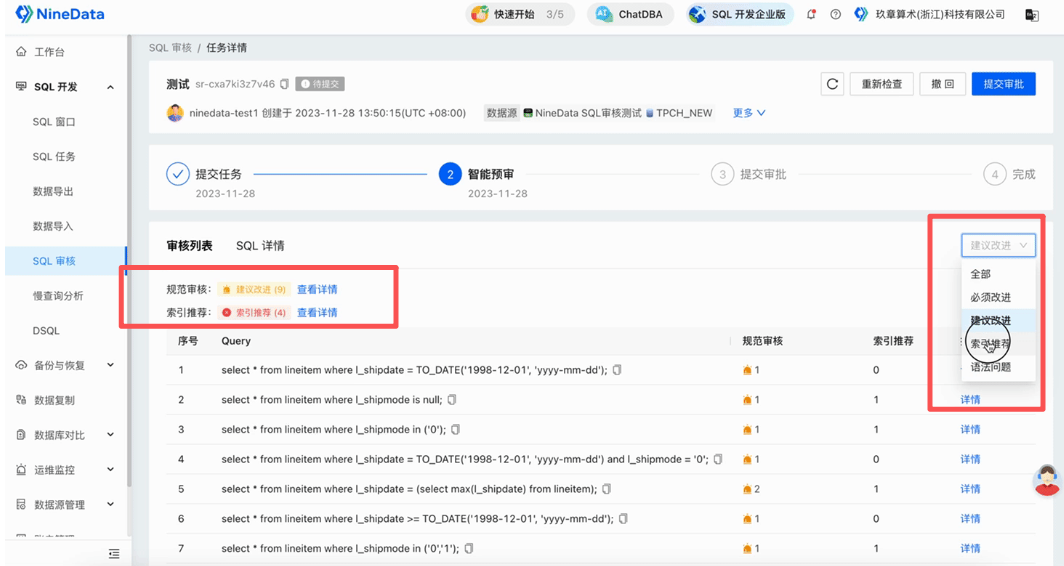
针对高风险变更,优化完成后可以重新检查,并在提交前补齐回滚预案,完成之后提交审批。
结语
每一次高影响事故,最终暴露的都不是一个按钮的问题,是一整套流程护栏缺位的问题。环境没有真正隔离,测试数据没有被治理,权限没有被拆分,变更没有审批门槛,执行没有回退预案,发布没有前置校验,这些问题只要叠加在一起,任何一次“内部测试”都可能变成真实事故。
NineData 数据库 DevOps 的意义在于把高风险业务里的关键动作纳入标准化治理体系。让环境有边界,让权限有约束,让变更有审批,让执行有回退,让流程有审计,让问题在上线前暴露出来。这些能力叠加起来,才是真正能支撑高影响业务稳定运行的数据库 DevOps 底座。
更多推荐


 4
 0
- 0


 已为社区贡献4条内容

所有评论(0)