
收藏!小白程序员也能学会利用 AI 挖掘漏洞,掌握漏洞变现思路,副业收入轻松变现
收藏!小白程序员也能学会用AI挖漏洞,副业收入轻松变现
本文探讨了如何利用腾讯推出的AI工具WorkBuddy进行漏洞挖掘,帮助读者通过合规途径实现副业收入。文章介绍了WorkBuddy的功能及其在安全场景中的应用,强调AI工具虽能辅助完成资产梳理、接口抓取等基础工作,但最终判断和复杂问题仍需人工复核。同时,文章提供了详细的挖洞变现流程,并提醒读者在学习和实践过程中需注重法律与授权边界、网络与HTTP基础、Web前后端知识、核心漏洞原理等基础知识,以提升技能水平。
最近后台被同一类问题刷屏了:
“都用上AI了,那挖漏洞这事儿,它能不能替我干?顺带把副业收入也解决了?”
先把结论放在最前面:能变现,但只有合规这一条路能走通。
在补天、漏洞盒子以及各家厂商 SRC 平台的授权范围内,让 WorkBuddy 去干资产梳理、接口抓取、漏洞初筛、报告初稿这些"体力活",再由人工复核后提交——这条路,已经有人实打实跑通了。🛤️
01先弄明白:WorkBuddy 究竟是个啥?
WorkBuddy 是腾讯推出的全场景 AI 智能体桌面工作台,2026 年 3 月上线,和 CodeBuddy 同属一个 AI 工具矩阵。

马化腾把它称作腾讯内部的"超级项目"——继 QQ、微信之后的第三个战略级产品,主打 AI 原生办公智能体。
一句话:它不是聊天机器人,是真正能"在你电脑上干活"的 AI 助手。
你只需要用一句话说清目标,剩下的交给它:自己拆解任务、调用工具、读写本地文件、产出文档表格,最后交付一个能直接验收的结果。

把这些能力平移到安全场景,它更像一个随叫随到的 AI 安全搭子:🔧
🔹 自然语言派活:不用写复杂脚本,讲清楚需求就行;
🔹 自主规划执行:自动拆步骤、调工具、持续推进;
🔹 本地文件操作:在授权目录里读取、整理、输出结果;
🔹 多 Agent 并行:资产探测、接口抓取、报告整理可以同时跑;
🔹 技能扩展:支持安装 Skill,接入外部工具和数据源;
🔹 远程指挥:微信、企业微信、QQ、飞书、钉钉都能远程下指令。
02AI 挖洞,为什么偏偏今年火出圈?
因为成绩单已经摆上台面了——2026 年,AI 辅助漏洞挖掘早就不是噱头。📊 360 的漏洞挖掘智能体已累计挖出漏洞 3432 个,其中 105 个通过监管确认;ISC.AI 2026 大会上也给出判断:智能体把高价值漏洞的挖掘周期,从"数月"压缩到了"数小时"。

国家网络安全宣传周期间,相关部门也在推动"网络系统及源代码漏洞智能挖掘"测试——AI 挖洞已经不是概念,而是进入了真实系统的验证阶段。
对普通人来说,门槛同样在塌陷。WorkBuddy 支持自然语言派活,能自动拆解、调用工具、交付结果。
但它真正的价值从来不是"替你赚钱",而是把你从重复劳动里捞出来,让你把省下的时间花在刀刃上:判断漏洞真伪、复现危害、提升提交质量。💰

03它到底能帮你干哪些活?
✅ 资产探测:域名、子域名、端口、服务指纹;
✅ 接口抓取:API、参数、请求包、响应包;
✅ 漏洞初筛:未授权、弱口令、信息泄露、基础越权;
✅ 报告生成:复现步骤、请求响应、危害描述、修复建议。
但边界同样要心里有数:⚠️
复杂业务逻辑、金额篡改、权限绕过、深层越权——这些 AI 目前很难稳定挖出来,仍然要靠人的经验去判断。
04一套能落地的挖洞变现流程
第 1 步|注册合规 SRC 平台
比如补天、漏洞盒子,记住一条铁律:只碰授权资产。

第 2 步|安装 WorkBuddy 和挖洞 Skill
加载资产探测、接口抓取、漏洞初筛、报告生成等能力。
第 3 步|让 AI 自动跑任务
资产梳理 → 接口提取 → 参数遍历 → 基础漏洞筛查。
第 4 步|人工复核,确认有效漏洞
剔误报、去重复,重新复现核心问题。
第 5 步|生成报告并提交
AI 出初稿,人工补充业务背景和危害证明。
第 6 步|审核通过,领取赏金
低危、中危、高危赏金不同,建议先从简单漏洞练手,更稳。

一句话送给零基础想转行、或想多一条副业收入的朋友:别只盯着工具。🧭
05挖洞之前,先把这门基础课补上
否则很容易变成"AI 巨婴":工具会点,原理不懂;报告能写,危害讲不清;洞能扫出来,边界守不住。

真正能落地的挖洞能力,至少要补齐下面 8 块——
1)法律与授权边界 ⚖️
什么能测、什么不能测,必须刻在脑子里:只测 SRC 或企业明确授权的范围,不扫未授权站点,不下载敏感数据,不做破坏性测试。合规不是可选项,是白帽的第一条底线。
2)网络与 HTTP 基础
挖洞的本质是读请求、读响应。GET/POST、URL 参数、Cookie/Session/Token、状态码、请求头、前后端交互流程,都得吃透。很多越权、密码重置、接口篡改问题,都是从这里看出来的。
3)Web 前端与后端基础
不用一上来就成开发,但要看得懂页面结构、接口调用、参数传递、数据库查询;HTML/JS、基础 SQL、常见后端逻辑至少混个脸熟。否则 AI 甩给你一堆结果,你分不清哪个是真洞。
4)核心漏洞原理
别背名字,要懂"它为什么成立":👇
▪ SQL 注入:输入被当成数据库语句执行;
▪ XSS:恶意脚本在浏览器里执行;
▪ 文件上传/包含:服务器错误处理了用户文件;
▪ CSRF:伪造用户身份发起请求;
▪ 越权访问:改个 ID 就能看到别人的数据;
▪ 以及密码重置、支付、验证码逻辑漏洞,信息泄露、未授权访问、弱口令等。
5)会用工具,但不迷信工具
Burp Suite、浏览器开发者工具、Nmap、Wappalyzer 要熟练,但顺序不能反:先手工理解请求,再让工具辅助。AI 和扫描器适合做初筛,最终判断必须是人。

6)靶场实操
千万别拿真实网站练手。先在 DVWA、Pikachu、SQLi-Labs、Upload-Labs 这类靶场里反复复现,练出"看到参数就想到测试点"的肌肉记忆。🎯
7)报告与危害证明能力
挖到洞 ≠ 能变现。你要能讲清楚:洞在哪、怎么复现、危害多大、影响哪些数据、怎么修。AI 可以写初稿,但业务背景、复现细节、危害判断,必须自己把关。
8)复盘思维
每次提交后多问自己三个问题:这个洞为什么存在?AI 哪里误报了?下次能不能更快定位?真正拉开差距的从来不是手速,而是能不能持续沉淀自己的挖洞方法论。

先把 Web 安全、渗透测试、SRC 规范学扎实,再让 WorkBuddy 帮你提效——变现路径才走得稳。
写在最后
真想学好一门手艺,先掂量一下自己对它的兴趣。天赋不够,时间和努力还能补;但没有兴趣托底,很难撑到出结果的那天。
如果你正打算入坑网安,或者想再搏一次,我这些年攒的视频课和学习笔记也全都整理好了,现在免费分享,需要的文末自取。
现在哪个行业都不轻松。没学历、没天赋,那就拼努力和坚持,剩下的交给相信的力量。共勉!
想看更多学习思路?我主页的历史文章里有几篇入门干货:零基础转行网安、渗透测试入门教程、自学路线规划,扫下方的二维码就能拿。
黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
如何系统学习网络安全/黑客?
网络安全不是「速成黑客」,而是守护数字世界的骑士修行。当你第一次用自己写的脚本检测出漏洞时,那种创造的快乐远胜于电影里的炫技。装上虚拟机,从配置第一个Linux环境开始,脚踏实地从基础命令学起,相信你一定能成为一名合格的黑客。
如果你还不知道从何开始,我自己整理的282G的网络安全教程可以分享,我也是一路自学走过来的,很清楚小白前期学习的痛楚,你要是没有方向还没有好的资源,根本学不到东西!
下面是我整理的网安资源,希望能帮到你。
😝需要的话,可以V扫描下方二维码联系领取~
如果二维码失效,可以点击下方👇链接去拿,一样的哦
【CSDN大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!!
1.从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
2.入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的,还有很多不在图里)
3.安装包/源码
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
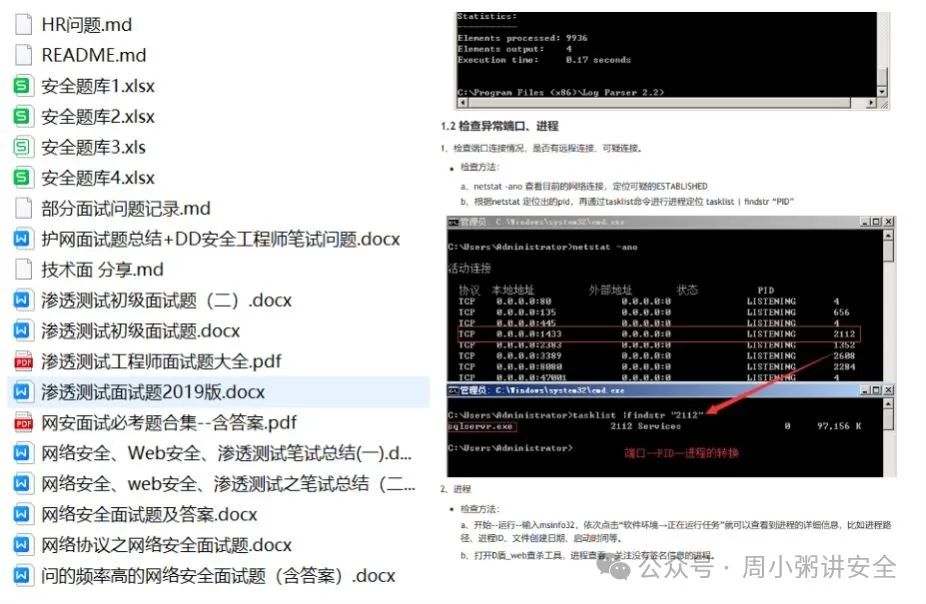
4.面试试题/经验
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
😝需要的话,可以V扫描下方二维码联系领取~
因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
如果二维码失效,可以点击下方👇链接去拿,一样的哦
更多推荐


 0
 0
- 0


 已为社区贡献4条内容

所有评论(0)