兆企供应链管理AI应用白皮书(四):记忆、权限与安全三重屏障
WorkMate超级数字伙伴解决方案
三层记忆管理体系
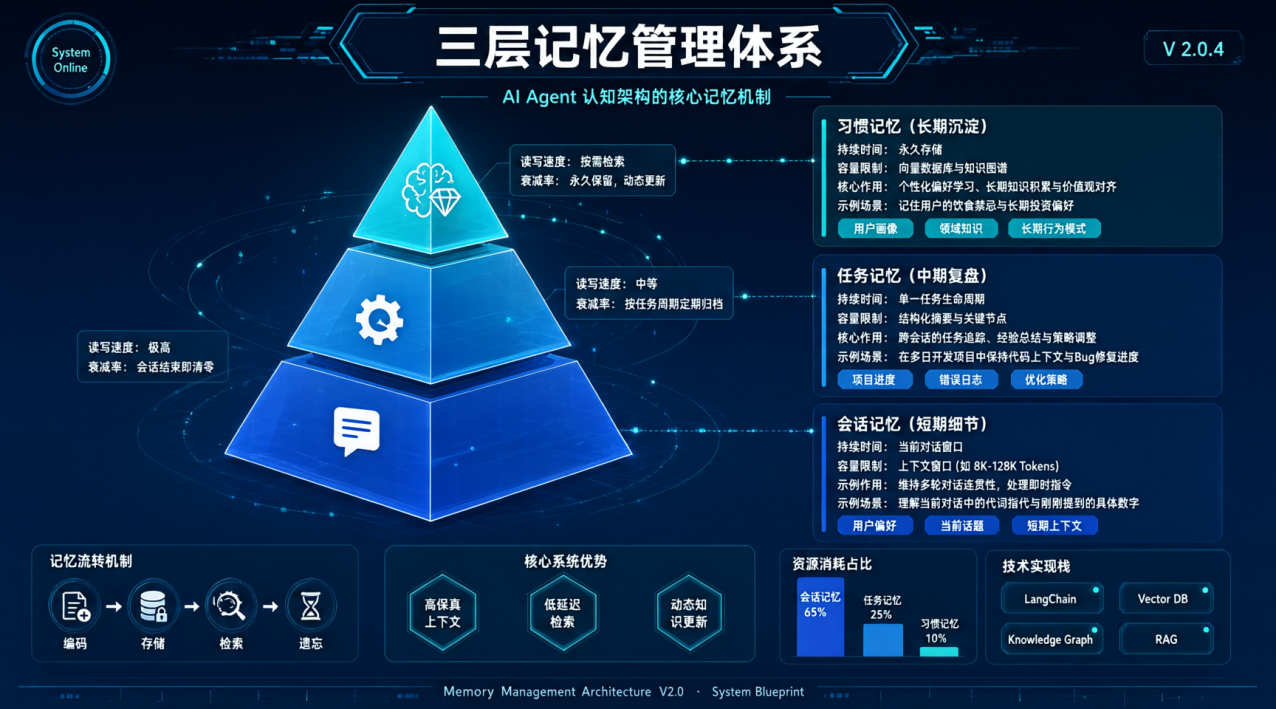
一个 AI 助手是否成熟好用,关键在于它能否像人一样聪明地“过滤信息”与“压缩记忆”。WorkMate 的核心目标是:记得用户说过什么、知道企业与员工在做什么,并学会员工的做事方式。系统通过独创的三层记忆架构,既保证了关键信息不丢,又避免了无效信息的干扰。
传统 Agent 的“记忆载荷”痛点
一个活跃用户每天与 AI 交流可达数千字,一个月就是几万字。如果将这些聊天记录全盘塞进大模型,不仅装不下,还会因为废话和重复信息太多(真正有价值的信息往往仅占 10%),导致大模型反应迟钝。
WorkMate 的三层记忆硬核架构
为了解决上述痛点,WorkMate 采用分层治理的思路,让不同类型的记忆各得其所:
第一层、会话记忆(短期细节): 每轮对话的具体内容、工具调用及返回结果,全部实时写入本地 SQLite 数据库,并同步建立 FTS5 全文搜索索引。其核心策略是“按需检索,而不是全量盲目加载”。
第二层、任务记忆(中期复盘): 在每一个独立任务结束后,WorkMate 会自动将本次任务进行提炼和概要总结,随后上传至管理端的 MySQL 数据库中集中存储。
第三层、习惯记忆(长期沉淀): 同样在任务结束后,系统会深度总结员工的长期工作偏好与行为习惯,并写入 MySQL 数据库,作为 AI 了解员工个性的基础。
新对话启动时的“记忆动态加载”流程
当员工开启一轮新对话时,WorkMate 绝对不会盲目打包历史,而是精准、克制地提取以下四类最相关的记忆片段:
精准捞取最近对话: 根据当前的话题,利用 FTS5 全文检索匹配相关的会话记忆,仅加载最近 5 轮会话的详细内容。
加载近期任务概况: 自动加载最近 30 轮任务的概要总结,让 AI 迅速掌握近期工作大局。
复盘同类任务经验:检索并加载类似任务的执行过程,为本次任务提供参考借鉴。
唤醒员工个人习惯: 加载员工沉淀下来的习惯记忆,确保 AI 的输出符合员工的个性化偏好。
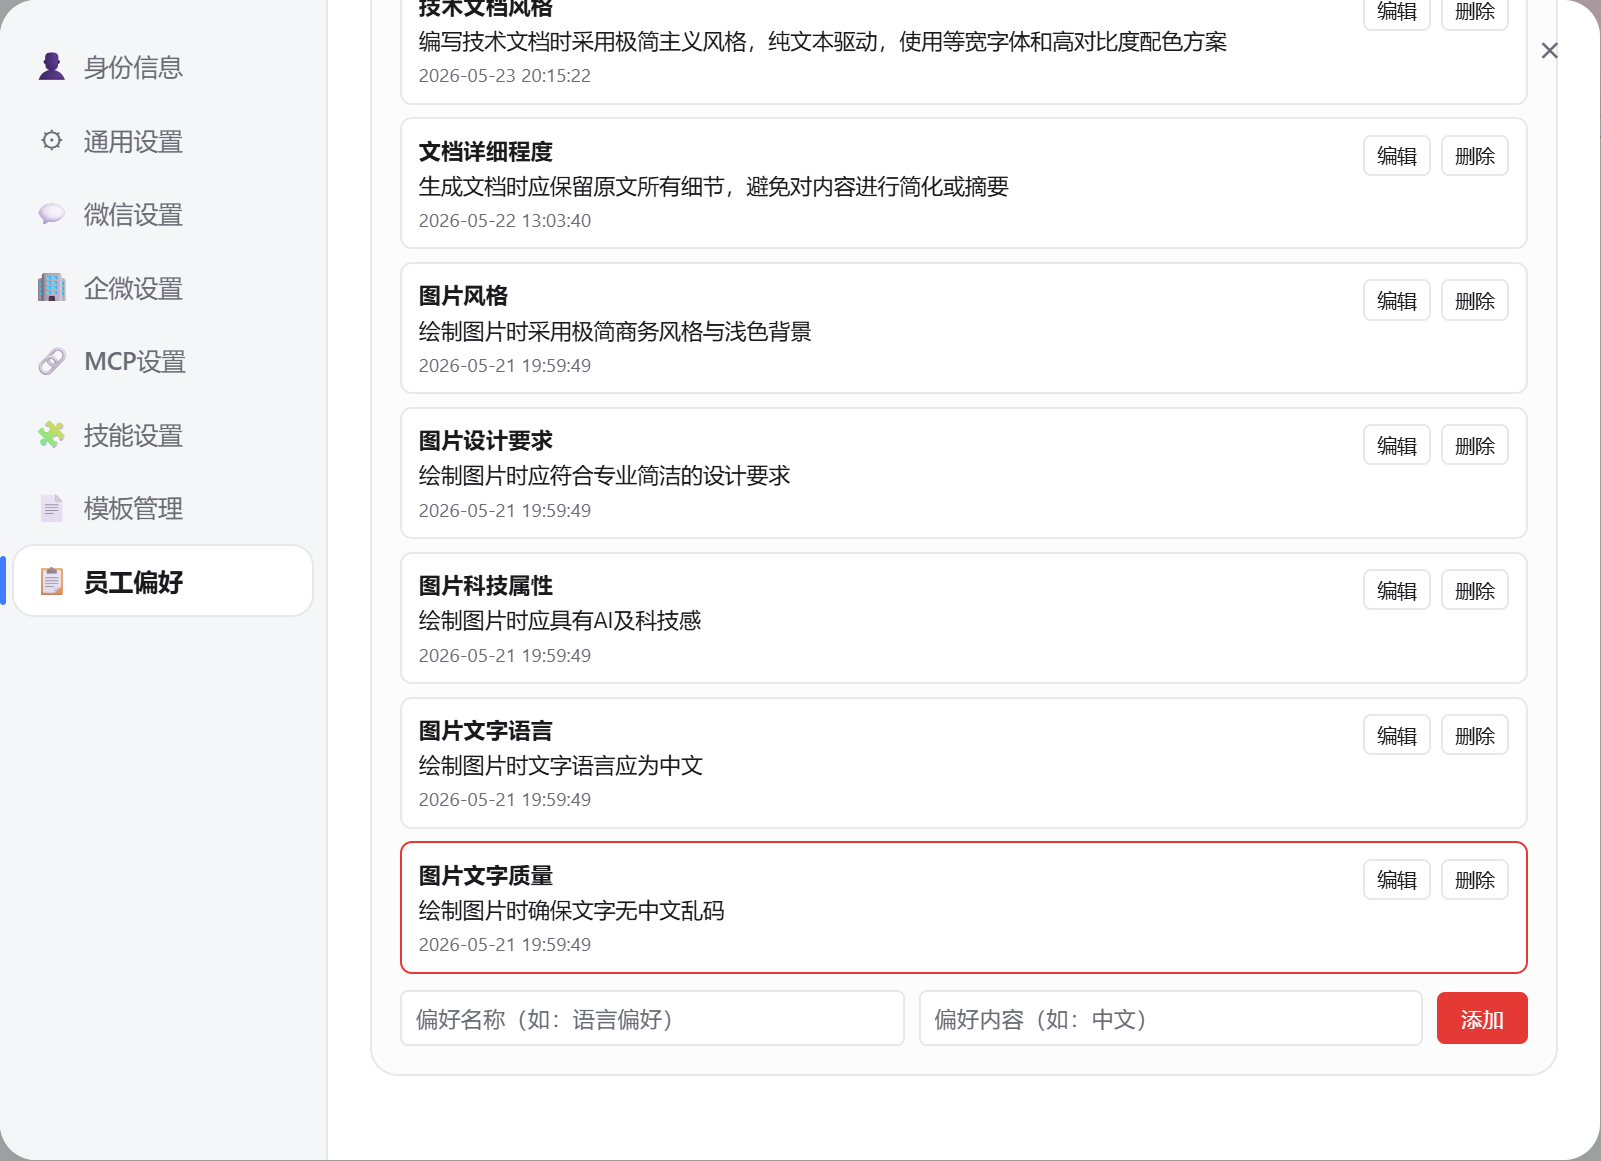
核心价值: 通过这种精密的三层记忆架构,配合 Skills(技能)的自动建立与更新机制,WorkMate 实现了完美的正向循环——员工使用系统的时间越长,AI 对岗位的理解就越深,协作起来就越顺手。
权限管控
WorkMate 秉承“AI 是员工能力的数字化延伸,而非独立决策主体”的核心理念。系统摒弃了传统 AI 工具“越权代劳”或“黑箱自治”的野蛮生长路径,独创了五维权限治理框架,在大幅提升企业数字化水平的同时,彻底消除企业对 AI 失控的顾虑。
传统 AI 工具的“失控与越权”痛点
传统 AI 部署在企业中常面临两大难题:一是 AI 独立于企业制度之外,容易出现“越权代劳”或盲目执行的“黑箱操作”;二是技术发展与组织管控脱节,导致企业因担心核心数据外泄、责任主体模糊而不敢深度使用。
WorkMate 五维权限治理核心要点
WorkMate 通过以下五个维度,将企业原有的科层逻辑与管理规范刚性注入 AI 执行链路中,实现安全与效能的平衡:
组织架构的“数字映射”:系统不打破企业原有的组织架构。管理端在初始化时,会将真实的部门层级、岗位职能和员工信息完整建模,为每位员工分配唯一的数字身份,精准预置与其岗位匹配的 Skills、MCP 工具及任务模板,确保 AI 资源精准投放。
组织制度的“分层注入”: 引入三份结构化配置文件,作为 AI 必须遵守的“数字化员工手册”。在任务启动时,系统会动态注入员工信息,实现双重控制:
rich.md(公司级红线):承载全局规章与保密要求,仅限管理员修改,锁死全局底线。
department.md(部门级规范):由部门负责人维护,聚焦垂直领域的专业化业务标准。
identity.md(个人职能边界):划定个人的日常任务范围与隐私红线,防止越权操作。
“事前规范+事中安检”: 系统在执行发送消息或数据调用前,会实时比对上述规则,一旦偏离立即硬拦截。
严格镜像的“人机同权”: 员工端实例仅绑定在授权的企业 PC 终端运行,实现物理与逻辑双重隔离。AI 严格继承对应员工在企业系统中的访问边界与数据权限。AI 的所有行为均可追溯至具体的自然人责任人,从根本上规避责任模糊的风险。
审批驱动的“流程对接”: WorkMate 与企业流程管理系统深度对接。在触发敏感或高成本操作前,AI 不会擅自执行,而是通过预置 Skills 自动登录流程系统、填单并提交审批,随后进入等待状态。只有人类审批通过后,任务才能正式执行,确保 AI 决策权始终受制于企业管理层。
技能进化的“闭环审批”: 当系统自动抽象生成 Skills 或触发既有技能优化时,绝不盲目上线。系统会通过算法初筛并走人工流程:与部门相关的路由至负责人审批;涉及跨部门或战略性的,则自动升级至总经理审批。所有技能必须经人工授权确认后方可生效和全员共享。
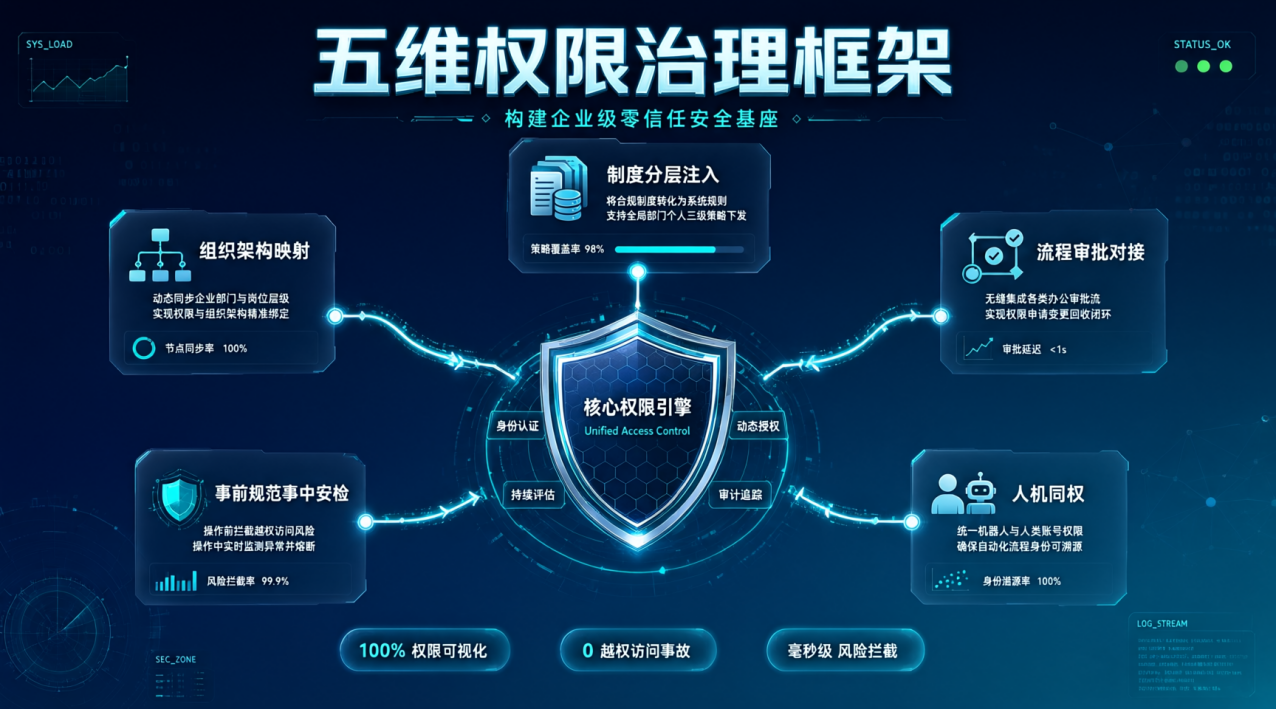
核心价值: 通过这套紧密的五维治理框架,WorkMate 让传统纸面制度转化为“可执行、可校验”的动态防护网,完美实现了“在人类监督下持续进化、在制度框架内释放效能”的设计哲学。
安全屏障
秉承 WorkMate “权限同源、策略内嵌” 的核心设计理念,数据安全绝不是事后补救的创可贴,而是贯穿 AI 运行全链路的刚性约束。针对大模型交互和工具调用中可能出现的新型漏洞,WorkMate 构建了四维防御体系,在释放智能价值的同时,严守企业数据合规的底线。
传统 Agent 框架的“安全漏洞”痛点
在传统的 Agent 框架中,模型的密钥(API Key)常交由员工个人配置,极易因保管不善导致泄露。同时,员工在本地随意下载第三方插件,或者大模型在频繁联网搜索、文件读取时,极易发生敏感数据越界外泄、遭遇恶意代码入侵等供应链污染问题。
WorkMate 四维安全防御体系核心要点
WorkMate 通过“集中管控、生态准入、边界拦截、行为审计”四道关卡,为企业筑起坚固的安全防火墙:
凭证集中管控与私有化隔离: 所有大模型接入凭证与 API Key 统一收归云端管理端生成和轮换,员工端无法接触核心密钥。企业可采用“公有云+私有化”混合架构,将高敏感业务数据强制路由至企业本地模型运行,实现“数据不出域、推理在本地”的逻辑隔离。
第三方生态准入: 所有的第三方 Skills 与 MCP 工具实行严格的“先政审、后上岗”机制。任何外部组件集成前,必须在管理端通过恶意代码检测、越权模拟测试和网络穿透评估,通过后以“受限挂载”形式精准分发,员工无权私自下载或调试未授权模块。
运行时边界的“三层硬拦截”: 针对长文本交互和多轮对话,系统构建了由软到硬的递进防御机制:
第一层(策略注入):启动任务时,自动将公司红线(rich.md)、部门规范(department.md)等规则文件作为提示词注入大模型,让 AI 每次输出前执行五项自检。
第二层(内容引擎): 所有对外请求强制经过安全引擎双步校验,先过关键词黑名单,再由独立大模型进行隐晦语义审查。任一环节触发风险,立即执行硬拦截并中断任务。规则文件支持热加载,无需重启系统。
第三层(访问管控): 基于权限模型,在 AI 调用工具前自动过滤未授权工具,并结合文件夹白名单实时拦截文件路径越权。
全链路审计与动态“AI日审”:系统完整记录每一次数据读取、工具调用与上下文交互日志,自动关联合规库。管理端内置“AI 日审”机制,每天自动扫描异常行为(如频繁越权、敏感词高频触发、非工作时间批量调用等),告警直报合规专员,彻底消除风控盲区。
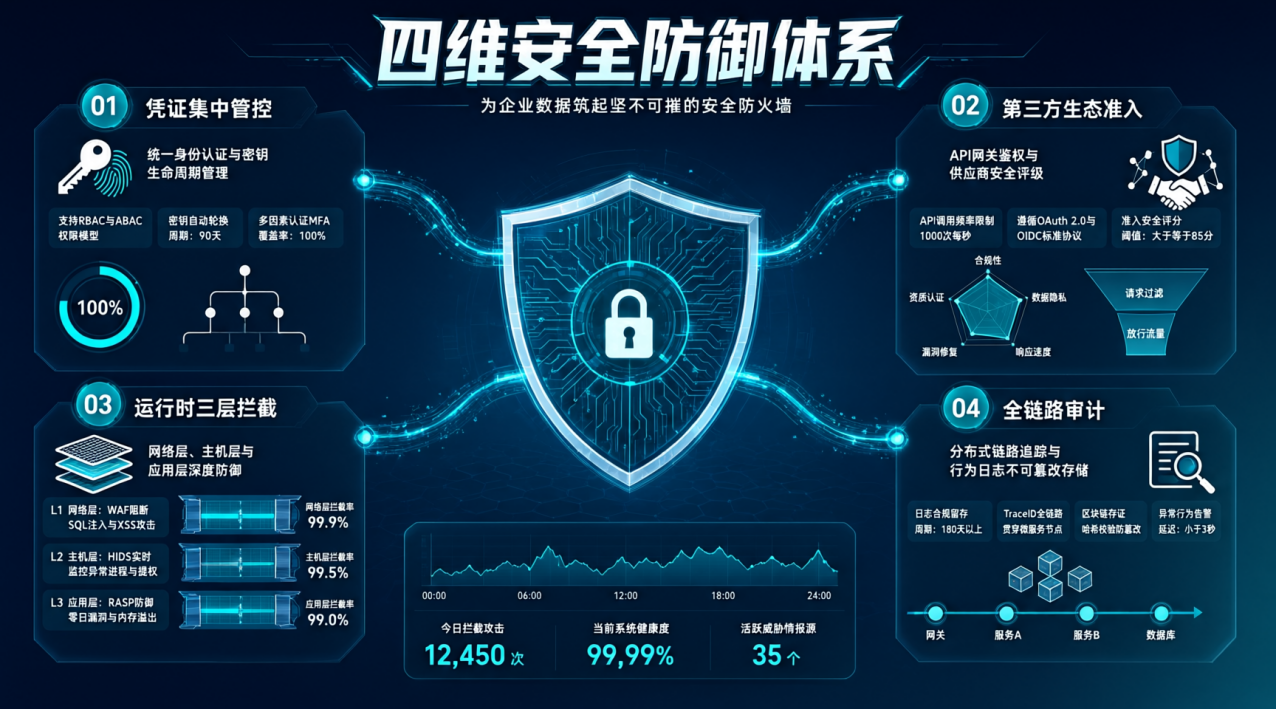
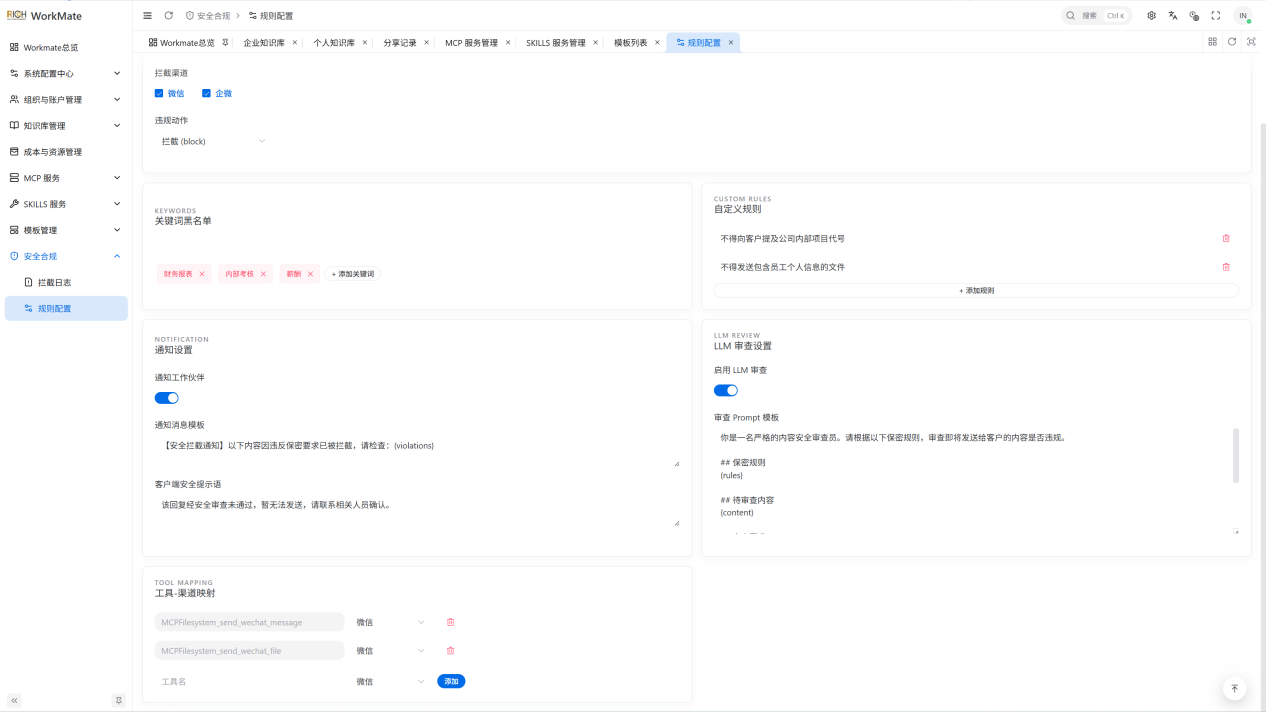
核心价值: 通过这套全方位的四维防御体系,WorkMate 将纸面上静态的保密制度转化为动态的实时风控能力。它让大模型在密闭、纯净且可控的轨道内运行,确保企业在享受技术红利的同时,数据主权稳如磐石。

小龙虾开发者社区是 CSDN 旗下专注 OpenClaw 生态的官方阵地,聚焦技能开发、插件实践与部署教程,为开发者提供可直接落地的方案、工具与交流平台,助力高效构建与落地 AI 应用
更多推荐
 17
 0
- 0


 已为社区贡献1条内容

所有评论(0)