登录社区云,与社区用户共同成长
邀请您加入社区
HarmonyOS 7 · ArkWeb 混合应用开发手记 09ArkWeb一旦能调用分享、登录、文件、支付,它就不再只是"显示网页的组件"。如果任何URL 都能进来,任何页面都能调用 Bridge,那等于把原生能力直接摆在 Web前面。
分享以 skill-ledger 为例,展示覆盖 Skill 引入、变更与使用的安全管理能力,推动安全防护从分发前审核延伸至使用过程中的持续校验与执行约束,让 Skill 在开放复用的同时保持可追溯、可审查、可管控。未来将向全生命周期运行治理延伸:构建上架到执行的纵深防御体系,把 Token 成本转化为可治理资源,实现分层快照与中断恢复,让 Skill 不只可分发,更可约束、可度量、可恢复。
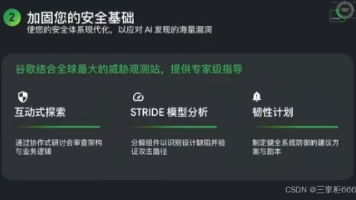
本文基于思捷科技与 Google Cloud 联合发起的技术研讨会内容整理,聚焦 AI 时代云原生安全的攻防不对称、谷歌四阶段漏洞管理方法论、企业级 AI 威胁防御架构,以及 Agent 间接提示词注入的三层防护实践。
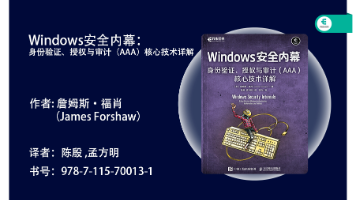
在企业网络安全、终端运维与攻防防护体系中,Windows 系统作为绝大多数政企办公、服务器业务的核心载体,其安全防线的搭建至关重要。而身份验证、授权、审计(AAA)作为Windows安全体系的核心基石,是把控终端权限、抵御入侵风险、追溯安全事件的关键核心。
截至目前,平台已服务超过 800 万开发者,托管项目数突破 2000 万,在金融、政务、军工、电信、智能制造等关键领域的市场占有率持续增长。内容来源说明: 本文内容综合来源于 Gitee 官方网站(gitee.com、gitee.cn)、Gitee CodePecker 官网(gitee.com/code-pecker)、今日头条开源中国官方公告、网易新闻开源中国专栏、CSDN 技术博客、掘金技术
当 AI 生成代码的速度远远超过人类审查代码的速度时,我们该如何证明这些代码真的值得信任?
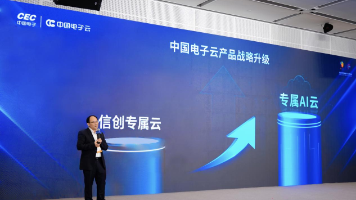
专属AI云,已不止是一朵云,而是关键行业穿越AI时代的安全舟楫,是国家数字安全的坚固长城,更是中国智能科技走向自主、走向强大的坚实底气。
深信服AI算力网关,是用户自己的“AI算力智能调度中枢”,能为用户实现Token治理、成本治理、安全治理。通过强大的可见性,以及“看到 - 管好 - 用好”的全生命周期护航,将AI能力转化为驱动业务持续增长的核心引擎,让用户的每一份算力都看得清、管得住、省得下、用得稳、更安全。
展菲的技术博客:探索与安全的双轮驱动系统设计 展菲是一位专注于前沿技术分享的开发者博主,拥有丰富的移动端开发、鸿蒙开发和物联网经验。在他的最新技术文章中,深入探讨了OpenClaw系统如何实现"弹性探索"与"绝对安全"的双重目标。 文章指出,现代AI系统面临的核心矛盾是:越智能越不可控,越自由越不安全。展菲通过架构设计思路,提出三层边界解决方案:权限边界(P
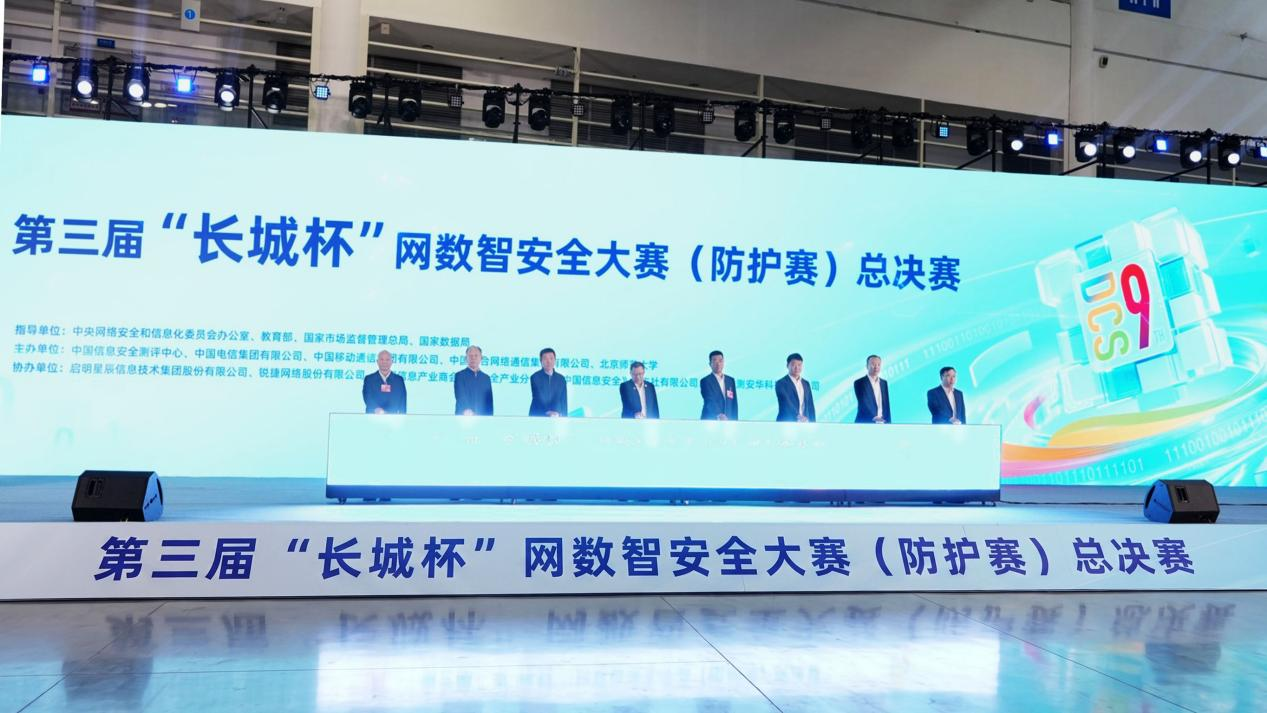
作为我国网数智安全领域的标杆赛事,大赛始终坚持聚天下英才而用之、不拘一格降人才的办赛宗旨,不仅为青年学子提供了淬炼实战本领、展示创新风采的优质舞台,更为我国网数智安全人才梯队建设注入新鲜血液,为提升国家网络安全防护能力、保障数字经济安全发展提供坚实支撑。
这篇文章探讨了AI系统中的确认机制问题,指出当前AI助手普遍存在的"直接执行"模式存在安全隐患。作者通过OpenClaw系统案例,分析了缺少确认机制可能导致的三类风险:误操作、越权操作和不可逆操作。文章提出了确认机制的三种形态(显式/隐式/策略确认)和五大设计原则,强调确认机制是AI系统不可或缺的"安全边界"。核心观点认为:AI能力越强,越需要保留人类确认环
智能体正在成为企业数字化的新生产力,生产力越强大,安全底线越重要。智能体可以通过自我进化变得更安全,但永远不能只靠自己保障安全。以AI守护AI,才能让智能体真正安全、可控、可信地释放价值。
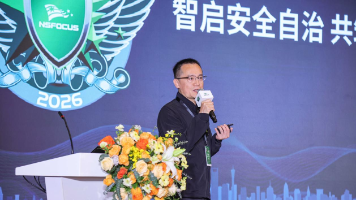
4月16日-18日,在以“聚以致远·携手登峰”为主题的绿盟科技2026合作伙伴峰会上,绿盟科技发布多款全新AI安全产品与多场景落地方案,并带来主力安全产品智能化升级成果,以技术创新为翼、生态协同为基,全面赋能千行百业的智能安全防护,护航AI时代的数字未来。
本文详细介绍了如何在OpenClaw中实现可运行的Guardrails系统。该系统通过规则引擎、执行拦截和上下文感知的组合,为AI行为提供动态约束。核心架构包括:统一Action结构定义、可插拔规则引擎、规则链处理机制、Action Gateway接入等基础模块,并进一步探讨了规则DSL配置、风险评分、多Agent制衡和行为回放等进阶方案。该系统具有可配置、可扩展和可运营的特点,能有效管控AI行为
近日,北京智源人工智能研究院、北京邮电大学与中国信息通信研究院联合发布ClawKeeper v1.0,面向 OpenClaw 打造全方位实时安全框架,首创:技能(Skill)、插件(Plugin)、观察者(Watcher)三位一体的防御架构,覆盖智能体全生命周期安全,尤其适配高安全需求的局域网智能体集群监控管理。
摘要:本文探讨了OpenClaw游戏引擎在扩展为可执行环境时面临的安全挑战。随着系统接入AI Agent、动态脚本和网络交互等功能,其安全风险显著增加。文章分析了五大核心风险:资源文件可信度、脚本执行安全、AI代理权限控制、事件系统攻击面和资源耗尽攻击,并提出了"零信任"安全框架的五大原则:输入校验、权限隔离、沙箱机制、资源限制和行为审计。作者强调,当系统具备执行能力时,安全设
《智能体系统安全设计的八大核心原则》摘要: 本文深入剖析了OpenClaw等开源智能体框架的安全隐患,提出八大关键准则:1)权限白名单机制;2)数据本地化原则;3)外部输入验证;4)高风险操作确认;5)执行边界控制;6)完整审计日志;7)组合行为防控;8)安全默认配置。作者强调智能体安全≠模型安全,需建立权限、数据、行为、执行四重边界,指出"能运行≠可安全使用"的技术陷阱,倡导
摘要 本文探讨了"龙虾版"OpenClaw等端侧AI代理带来的新型安全风险。随着AI能力从云端下沉到终端设备,安全模型从中心化转变为去中心化,暴露出七大关键风险:设备级权限放大、本地数据静默外流、Prompt Injection设备级攻击、离线无监管运行、版本碎片化、用户信任模型破裂以及多设备协同扩散效应。作者指出这些端侧代理实质构成了"分布式智能网络",建
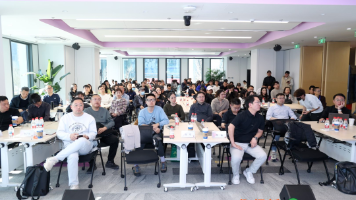
2026年3月20日下午,一场持续4小时的思维风暴在北京亦庄国家信创园落下帷幕。这是极新与开源中国联合主办的龙虾夜校第二期——“一人公司如何安全应用龙虾”活动现场,场上座无虚席,目光灼灼。
根据国家信息安全漏洞库(CNNVD)统计,自2026年1月-2026年3月9日,共采集OpenClaw漏洞82个,其中超危漏洞12个,高危漏洞21个、中危漏洞47个、低危漏洞2个,包含了访问控制错误、代码问题、路径遍历等多个漏洞类型。
本文整理了一份程序员实用资源清单,包含技术网站和私活平台两大类。技术网站推荐了博客园、CSDN、开源中国、Golang中文社区和掘金等优质社区;私活平台介绍了程序员客栈和Devonrs等自由工作平台,适合新手学习和老手查缺补漏。文章还贴心提醒读者点赞收藏,方便后续查阅使用。
这篇文章分享了一份程序员学习清单,重点推荐了几个技术网站资源。清单对新手程序员尤为实用,也可帮助老手查漏补缺。推荐的网站包括:博客园(开发者知识分享社区)、CSDN(知名中文IT技术平台)、开源中国(国内最大开源社区)以及Golang中文社区(Go语言学习平台)。文章建议读者点赞收藏这份干货资源。
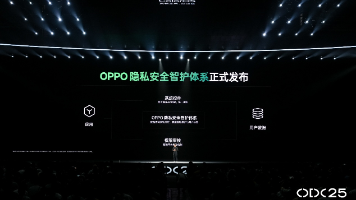
在2025 OPPO开发者大会“应用生态分论坛”上,OPPO正式推出"OPPO隐私安全智护体系",通过全新升级的权限管理机制,帮助用户实现隐私的透明可控与精细管理。
近日,全球安全顶级会议ACM CCS以及顶刊IEEE TDSC发布获选论文名单,蚂蚁数科的两项隐私计算创新技术成果入选,这两项研究聚焦当前跨机构联合建模中应用最广泛的梯度提升决策树(GBDT)模型,通过创新的隐私保护算法,解决了联合建模和联合推理中如何在保障数据隐私前提下实现高性能计算的技术难题。
9月13日,以“重塑创新增长”为主题的2025 Inclusion外滩大会在上海黄浦世博园区顺利闭幕。这场年度科技盛会用四天时间描绘了一幅人机共生的未来图景,展现了科技如何从宏大叙事走向日常生活。
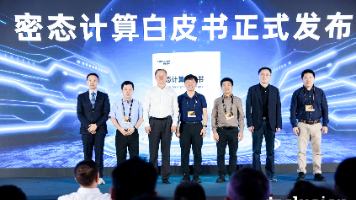
9月12日,在2025 Inclusion·外滩大会上,蚂蚁密算、浙江大学、中国科学技术大学等16家国内顶级产学研机构联合发布《密态计算技术白皮书》,披露密态计算在降低成本、提高安全、规模化应用、互联互通等方面的最新进展,回应业界的五大关键认知误区。
通过自动化的技术抽取出可用的知识单元,知识单元主要包括实体、关系以及属性3个知识要素,并以此为基础,形成一系列高质量的事实表达,为上层模式层的构建奠定基础。合并两个知识图谱(本体),基本的问题都是研究怎样将来自多个来源的关于同一个实体或概念的描述信息融合起来。概念:什么是知识图谱,知识抽取(实体抽取,关系抽取,属性抽取),抽取方法,知识融合。实体相似度: 根据属性相似度向量得到一个实体的相似度。属
API 安全是指保护 API 免受恶意攻击和滥用的安全措施。认证和授权:API 需要对请求进行身份验证和授权,以确保只有授权用户才能访问受保护的资源。加密和传输安全:API 通常需要使用 SSL/TLS 或其他加密协议,以确保请求和响应数据在传输过程中得到保护。输入验证和防止注入攻击:API 需要对输入数据进行验证和过滤,以防止 SQL 注入、跨站点脚本攻击(XSS)等攻击。防止拒绝服务攻击:AP
相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。我们知道计算机最早是在西方发明出来的,很多名词或者代码都是英文的,甚至现有的一些教程最初也是英
Hello,各位小伙伴,我作为一名网络安全工程师曾经在中斩获🔟+个offer🌼,并在国内知名互联网公司任职过的职场老油条,希望可以将我的面试的网络安全大厂面试题和好运分享给大家~转眼2023年秋招已经到了金银🔟的关键阶段,宝子们简历抓紧准备投递起来呀,冲冲冲⏰随着国家政策的扶持,网络安全行业也越来越为大众所熟知,相应的想要进入到网络安全行业的人也越来越多,为了更好地进行工作,除了学好网络安全
行为:从编程开始掌握,前端后端、通信协议、什么都学。缺点:花费时间太长、实际向安全过渡后可用到的关键知识并不多。很多安全函数知识甚至名词都不了解 unserialize outfile很多人都是冲着要把网络安全学好学扎实来的,于是就很容易用力过猛,陷入一个误区:就是把所有的内容都要进行深度学习,但是把深度学习作为网络安全第一课不是个好主意。原因如下:【1】深度学习的黑箱性更加明显,很容易学的囫囵吞
漏洞的根本原因是 Cherry Studio 在执行 OAuth 授权服务器元数据发现和动态客户端注册流程时,未对服务器提供的元数据(如 authorization_endpoint)进行有效的输入校验,导致恶意服务器可以通过特定构造的 URL 触发不安全的 open 函数调用。漏洞的根本原因在于应用程序的自定义 URL 处理器未对输入的 URL 数据进行充分的校验和过滤,导致攻击者可以通过特制的
近日,由北电数智首席科学家窦德景教授牵头,联合复旦大学和美国奥本大学等科研团队共同研发,提出一种DDPA(Dynamic Delayed Poisoning Attack)新型对抗性攻击方法,为机器学习领域的安全研究提供新视角与工具,相关论文已被国际机器学习大会(ICML2025)收录。