
IP地址冲突怎么办?一
在弱电智能化、智慧园区与物联网快速普及的今天,接入网络的设备数量呈爆发式增长——视频监控、门禁、传感器、无线AP、信息发布屏、办公电脑……设备越多,IP地址冲突这个“老大难”问题就越频繁地找上门。它看似是个小问题,却能让整层楼甚至整个项目“断网瘫痪”,是网络运维中最高发、也最考验基本功的故障之一。本文将从“认识冲突—快速定位—应急处理—根源根治—进阶防护”五个层面,用通俗易懂的语言和可执行的命令,带您一次性掌握IP地址冲突的完整应对方案,让网络运维从“事后救火”走向“事前预防”。
一、认识IP地址冲突:网络世界的“门牌号”打架
(一)什么是IP地址冲突
可以把IP地址理解为每台设备在网络中的“门牌号”。在同一个局域网内,每台设备都必须拥有一个唯一的IP地址,就像一栋楼里每户只能有一个门牌号。当两台或多台设备被配置了相同的IP地址时,就发生了“IP地址冲突”——网络中的交换机和路由器不知道该把数据包送给谁,设备之间就会相互“打架”,网络自然陷入混乱。
(二)IP地址冲突的主要危害
1. 网络连接中断:冲突设备出现间歇性或持续性掉线,严重时整个广播域内业务全部瘫痪;
2. 数据丢包、网络卡顿:数据帧无法正确送达,时延升高、丢包率增大,视频会议卡顿、监控画面频繁掉线;
3. 业务系统异常:门禁系统离线、服务器无法访问、打印机无法连接,直接影响办公和项目交付;
4. 安全隐患:攻击者可以利用冲突地址“冒名顶替”合法设备,实施ARP欺骗、中间人攻击,窃取敏感数据;
5. 运维成本上升:故障反复出现、难以复现,技术人员反复跑现场排查,人力和时间成本居高不下。
(三)IP地址冲突的常见成因
1. 手动配置失误:施工或运维人员给设备配置静态IP时,随手填了已有地址;
2. DHCP地址池规划不合理或耗尽:地址池太小、租约时间设置不当,导致分配混乱;
3. 设备MAC地址克隆:部分光猫、无线路由器默认开启MAC克隆,多台设备“撞脸”;
4. 出厂默认IP未修改:弱电现场多台设备(摄像头、门禁主机等)出厂默认都是192.168.1.1等地址,接上网络直接冲突;
5. 虚拟机与云上实例:虚拟机、容器、云主机与物理设备地址段重叠,造成冲突。
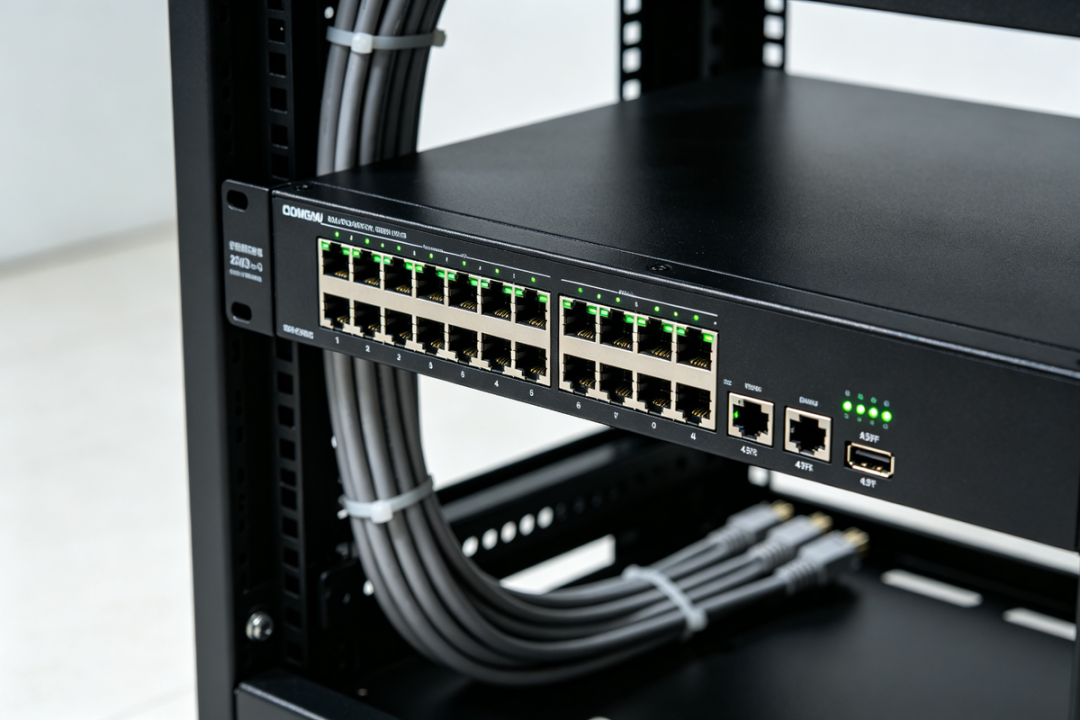
图1 企业级网管型交换机——IP地址规划、绑定与VLAN配置的主战场
二、三步快速定位冲突设备
网络发生IP冲突后,当务之急是尽快“揪出”是哪几台设备在打架。按以下三步操作,一般几分钟内就能定位。
(一)第一步:用ping命令“初诊”
在电脑上打开命令行,对疑似冲突的IP地址持续发送数据包:ping 192.168.1.100 -t(Windows系统,-t表示持续ping;Linux和macOS下为 ping 192.168.1.100)。如果出现“请求超时”、丢包或时延忽高忽低,说明该地址很可能存在冲突,或者对应设备已离线。可以再换一台电脑ping同一个地址,如果两台电脑都能“通”,基本可以断定该IP被两台设备同时占用。
(二)第二步:登录路由/交换设备“对账”
登录路由器或交换机管理界面,查看DHCP客户端列表、ARP缓存表和在线设备列表,重点找“同一个IP对应多个MAC地址”的记录——这就是冲突的直接证据。同时,很多企业级交换机、路由器会直接弹出“IP地址冲突”告警日志,照着日志排查最快。
(三)第三步:用Nmap等工具“全网扫描”
在局域网内运行网络扫描工具,一次看清全网设备。例如:nmap -sP 192.168.1.0/24。它会快速列出所有在线主机的IP和MAC,人工比对即可发现重复地址。专业网管平台(如华为iMaster NCE、新华三AD-Campus、锐捷云管平台等)还能自动发现冲突并告警,把“人找问题”变成“系统找问题”。
(四)补充技巧:ARP表与抓包确认
在命令行执行 arp -a,可以查看本机的ARP缓存表;如果同一个IP对应了多个MAC地址,就说明存在冲突。更严谨的做法是用Wireshark等抓包工具,过滤 arp 报文,直接看到哪两台设备的MAC在争夺同一个IP,证据确凿、无可争辩。
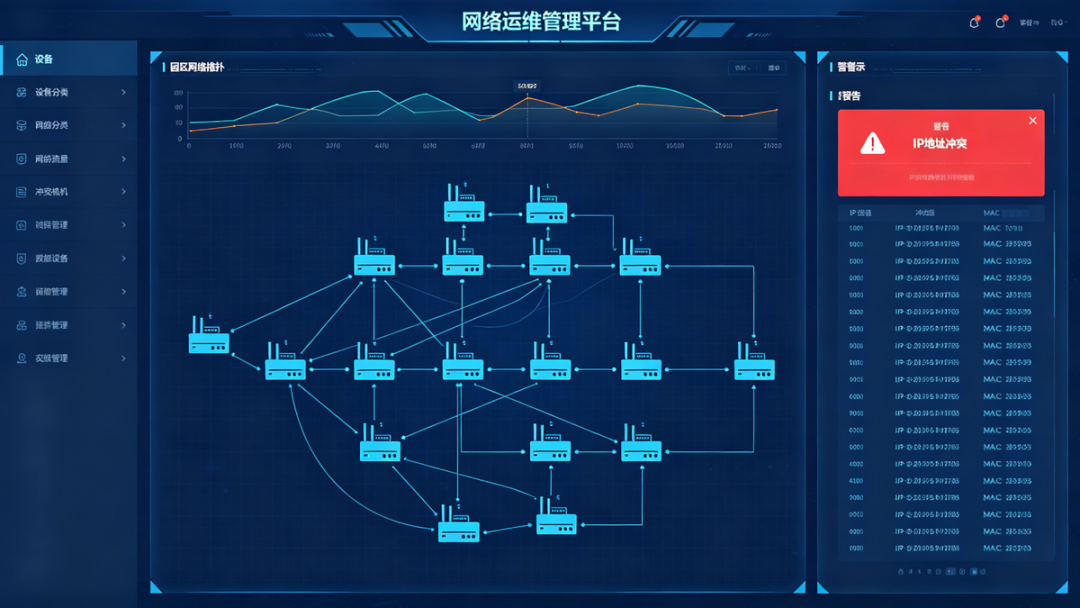
图2 网络运维管理平台实时监测在线设备,快速定位IP冲突
更多推荐



 1
 0
- 0


 已为社区贡献2条内容

所有评论(0)