
2026年国家网络安全宣传周启动,数达安全一站式合规服务助力企业快速适配176号令与数安新规
9月14日,2026年国家网络安全宣传周在山东济南开幕。宣传周由中央宣传部、中央网信办、教育部、工业和信息化部、公安部等十部门联合主办,9月14日至20日在全国范围内统一开展,主题为“网络安全为人民,网络安全靠人民——智能时代 网安护航”,《人工智能安全治理框架》3.0等成果在开幕式上集中发布。
热闹是一周的,压力是企业自己的。就在宣传周前后,两部新规的时间表已经压了过来:8月20日,《网络数据安全风险评估办法》正式施行;10月1日,公安部176号令《公安机关网络空间安全监督检查办法》也将落地。这一周真正值得留意的不是展台和论坛,而是监管节奏的变化。
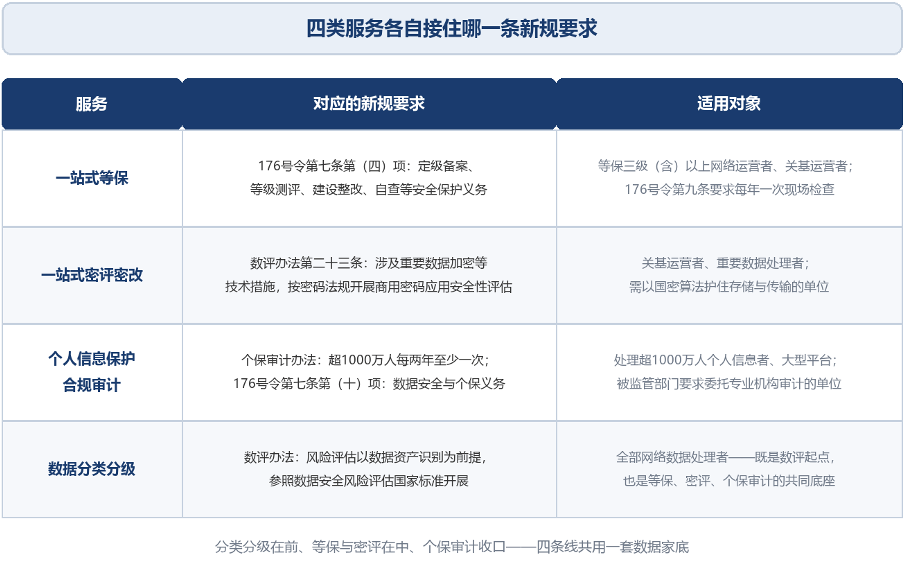
图1 2026年网安合规的三个关键时间节点
一、三个节点,同时拉紧三条线
被拉紧的是三条线——等级保护、数据安全、个人信息保护。过去它们由不同部门、不同年度分别推进,如今在监督检查的框架下被摆到了同一张桌子上。
|
合规线 |
主要依据 |
监督检查要问的问题 |
|
等级保护 |
《网络安全法》第二十一条;《网络安全等级保护基本要求》(GB/T 22239—2019) |
定级备案、等级测评、建设整改、自查是否落实 |
|
数据安全 |
《数据安全法》《网络数据安全管理条例》;《网络数据安全风险评估办法》 |
有哪些重要数据、多久评一次、报告是否按时报送 |
|
个人信息保护 |
《个人信息保护法》;《个人信息保护合规审计管理办法》 |
处理活动是否合法、是否需审计、报告是否留存 |
三条线要的证据高度相似:都要说清数据在哪、谁在用、有没有保护、能不能举证。
二、176号令:从“看材料”转向“看能力”
《公安机关网络空间安全监督检查办法》经2026年7月1日公安部部务会议审议通过,2026年8月6日以公安部令第176号公布,自2026年10月1日起施行,共23条,同时废止2018年的《公安机关互联网安全监督检查规定》。
最该留意的是第九条:对网络安全等级保护第三级(含)以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性的现场检查;其他主管部门当年已检查过的,公安机关复用结果、不再重复开展。而第七条第(四)项把定级备案、等级测评、建设整改、自查等义务直接列为重点检查内容,第(十)项则覆盖数据安全与个人信息保护义务。
检查结果怎么用?督促整改、发放公安提示函,直至依法处罚;发现较大安全风险的,还可以约谈法定代表人或者主要负责人。等保不再是“测评拿证就结束”,而是每年都可能被实地核验的持续动作。
三、数评办法:数据安全有了“年度体检”
《网络数据安全风险评估办法》由国家网信办、工业和信息化部、公安部三部门联合公布,2026年6月18日公布、2026年8月20日起施行,共25条,是我国首部专门规范网络数据安全风险评估活动的部门规章。
频次是分层的:重要数据处理者应当每年度评估一次;重要数据安全状态发生重大变化、可能造成不利影响的,还须及时就变化部分开展评估;处理一般数据的处理者,鼓励至少每3年一次。评估可自行组织,也可委托第三方机构。报告至少保存3年,重要数据处理者在年度评估完成后20个工作日内报送主管部门,主管部门收到后10个工作日内通报同级网信部门——留给临时补材料的时间并不多。
办法第二十三条还留了一个关键接口:涉及重要数据加密等技术措施的,按密码相关法律法规开展商用密码应用安全性评估。数据安全评估与密评并非两条平行线——加密做没做、做得合不合规,最终要在密码这条线上被核验。
四、三条线共用的底座,是同一份数据家底
把176号令和数评办法放在一起看,会发现它们要的东西高度重合。监督检查问“有哪些重要数据”,数评的第一件事是“数据资产识别”,个保审计核的是“处理了哪些个人信息”——三个问题指向同一件事:说得清自己的数据家底。
|
能力项 |
回答的问题 |
谁在要求 |
|
数据分类分级 |
有哪些数据、哪些是重要数据与敏感个人信息 |
数评(资产识别起点)、个保审计、等保 |
|
访问与操作审计 |
谁在什么时候动了什么数据、能否追溯 |
等保测评、176号令检查、数评 |
|
加密与脱敏 |
存下来是不是密文、敏感字段会不会裸奔 |
数评第二十三条(指向密评)、等保、个保 |
|
证据留存与导出 |
被检查时能否随时拿出可核验的材料 |
176号令、数评(报告报送)、个保审计 |
先摸清家底的单位,后面几条线都会顺很多;家底不清,评什么都像盲评。
五、四类服务,各自接住哪一条
围绕上述要求,数达安全把能力组织为四类服务,分别对应不同的新规条款。
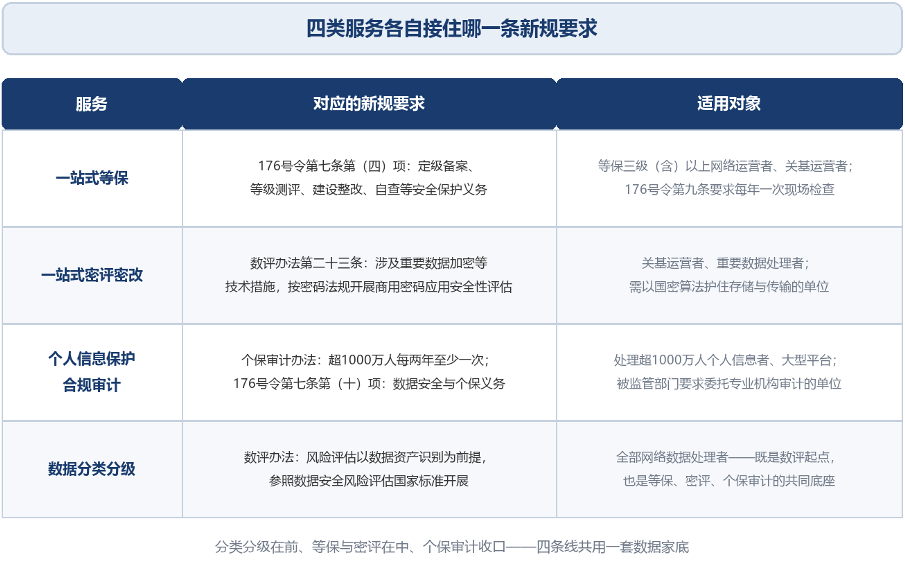
图2 四类服务与新规要求的对应关系
一站式等保,接住的是176号令的常态化核验。服务覆盖定级备案、差距分析、整改建设到测评拿证全流程。对等保三级(含)以上的网络运营者与关基运营者而言,每年一次现场检查无法回避——届时能现场演示“整改已落地、措施真生效”,比一摞材料更有说服力。
一站式密评密改,接住的是数评办法指向的密码接口。方案依据《信息安全技术 信息系统密码应用基本要求》(GB/T 39786—2021)的四层框架全量覆盖,以DS-TDE数据库透明加密系统落地SM2、SM3、SM4国密算法适配,支持信创环境低侵入部署;并把密评拆解为规划、建设、运行前评估、年度复评四个阶段,配套标准化套餐,让预算可预期。
个人信息保护合规审计,接住的是个保审计办法与176号令第(十)项。《个人信息保护合规审计管理办法》自2025年5月1日起施行:处理超过1000万人个人信息的处理者,应当每两年至少开展一次合规审计;发现较大风险、可能侵害众多个人权益等情形,监管部门可以要求委托专业机构审计。数达安全以“法务+技术”双轨推进,对照《个人信息保护合规审计指引》逐项核查告知同意、敏感个人信息、跨境提供、删除权保障等要点,输出问题清单与整改建议。
数据分类分级,接住的是三条线的共同起点。数达安全的DS-DAM数据资产管理系统内置增强型LSTM与DeepSeek双AI引擎,可自动盘点数据库、文件与接口中的数据、识别敏感字段,并按《数据安全技术 数据分类分级规则》(GB/T 43697—2024)自动分级打标。对多数单位而言它并非可选项——数评的第一道题就是“数据资产在哪里”。
六、对号入座:先补哪一项
不同体量的单位面对的条款并不一样,可以按下表先给自己定个位。
|
企业情形 |
触发点 |
建议优先补齐 |
|
等保三级(含)以上的网络运营者、关基运营者 |
176号令第九条:每年一次日常性现场检查 |
一站式等保 + 一站式密评密改 |
|
被认定为重要数据处理者 |
数评办法:每年一次评估、20个工作日内报送 |
数据分类分级 + 密评密改 + 一站式等保 |
|
处理超1000万人个人信息、大型平台 |
个保审计办法:每两年至少一次合规审计 |
个人信息保护合规审计 + 数据分类分级 |
|
其他网络运营者与数据处理者 |
176号令第七条:数据安全与个人信息保护义务 |
数据分类分级打底 + 一站式等保 |
七、从一次合规体检开始
宣传周期间,很多单位会组织安全培训与自查。与其把它当成一年一次的活动,不如借这个时间点做三件事:摸一遍数据家底,确认哪些属于重要数据与敏感个人信息;核对等保状态,看定级备案是否有效、测评报告是否在期内;对照上表确认自己是否落在“等保三级(含)以上”“重要数据处理者”“超1000万人个人信息”这几档里。
这三件事做完,要补什么、大概多长周期、需要多少预算,心里基本就有数了。数达安全可提供一次合规差距诊断,把分散在等保、数据安全评估、密码应用、个人信息保护四条线上的要求,收拢到一张可执行的清单上。宣传周只有一周,监管的节奏不会停下。
结语
《人工智能安全治理框架》3.0在宣传周开幕式上发布,说明技术在往前走,监管的标尺也在往前挪。与其等176号令10月1日落地后再补课,不如趁现在把数据家底、等保状态与密码合规这三块底座夯实——合规不是一次性的通关游戏,而是一套随时能拿出来证明的能力。
更多推荐


 1
 0
- 0


 已为社区贡献2条内容

所有评论(0)