
云计算大数据——计算机网络参考模型与子网划分
提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档
文章目录
前言
提示:这里可以添加本文要记录的大概内容:
例如:随着人工智能的不断发展,机器学习这门技术也越来越重要,很多人都开启了学习机器学习,本文就介绍了机器学习的基础内容。
提示:以下是本篇文章正文内容,下面案例可供参考
一、分层思想?
职责隔离:每层只处理一类核心任务,不干涉其他层功能。
接口标准化:层与层之间通过统一接口通信,屏蔽内部实现细节。
独立迭代:单个层级的技术升级或替换,不影响其他层级的正常运行。
二、OSI参考模型
2.1.OSI 模型从上到下依次为
应用层、表示层、会话层、传输层、网络层、数据链路层、物理层。
1.应用层:直接对接应用程序,是用户与网络的接口。
2.表示层:处理数据格式与安全相关操作。
3.会话层:管理通信双方的连接会话。
4.传输层:提供端到端的传输保障。
5.网络层:负责跨网络的路由与寻址。
6.数据链路层:将比特流封装为帧并处理差错。
7.物理层:定义物理传输介质与硬件接口。
2.2 各层功能示例(以快递为例)
1.应用层:寄件人(你)。发起寄件需求(对应应用程序发起网络请求),明确收件人、寄件内容,是整个流程的 “需求发起者”。
2.表示层:快递包装规范。将寄件物品按标准打包(对应数据格式转换、加密),确保物品在运输中不损坏,且收件人能正常 “识别”(解密、解压)。
3.会话层:下单确认 + 物流跟踪。和快递公司确认寄件信息(建立会话),全程跟踪物流状态(维持会话),收件后确认签收(终止会话)。
4.传输层:快递公司干线运输。负责从寄件地总仓到收件地总仓的 “端到端” 运输(对应 TCP/UDP 的端到端传输),保证包裹不丢失、不延误(可靠传输 / 快速传输)。
5.网络层:快递分拣中心。接收总仓送来的包裹,根据收件地址分拣(对应路由选择),规划最优运输路线(IP 寻址),转发到目标城市的分拣中心。
6.数据链路层:同城配送网点。接收分拣中心的包裹,按收件人所在区域细分(MAC 地址寻址),处理同城内的短途运输(帧级传输),解决小范围运输中的 “差错”(比如包裹轻微破损处理)。
7.物理层:运输工具 + 运输路线。比如货车、飞机、快递三轮车(对应网线、光纤等物理介质),提供包裹传输的 “物理载体”,只负责 “搬运”,不关心包裹里是什么。
2.3OSI七层模型总结
上层结构(应用相关):
应用层:为应用程序提供网络服务接口
表示层:负责数据格式转换、加密解密及压缩处理
会话层:管理应用程序间的会话建立、维护和终止
核心传输层:
传输层:定义TCP/UDP等传输协议
底层结构(硬件相关):
网络层:负责IP路由选择和流量控制
数据链路层:通过校验、确认等机制确保数据传输可靠性
物理层:处理原始比特流在物理介质上的传输
三、TCP/IP模型
3.TCP/IP 四层模型(标准版)
从上到下聚焦实际协议部署,合并冗余功能层:
应用层:整合 OSI 上三层(应用 + 表示 + 会话),提供 HTTP、FTP、DNS 等应用服务。
传输层:端到端传输,核心协议为 TCP(可靠连接)和 UDP(无连接快速传输)。
网络层:跨网络路由与 IP 寻址,核心协议是 IP,负责数据包转发。
网络接口层:合并 OSI 下两层(物理 + 数据链路),处理物理传输与链路帧封装。
TCP/IP 五层模型
拆分底层便于理解,衔接 OSI 七层逻辑:
应用层:功能同四层模型,直接对接应用程序。
传输层:功能同四层模型,保障端到端数据传输。
网络层:功能同四层模型,核心是 IP 路由与寻址。
数据链路层:封装帧、处理 MAC 寻址与差错控制。
物理层:定义物理传输介质(网线、光纤)和硬件接口,传输原始比特流。
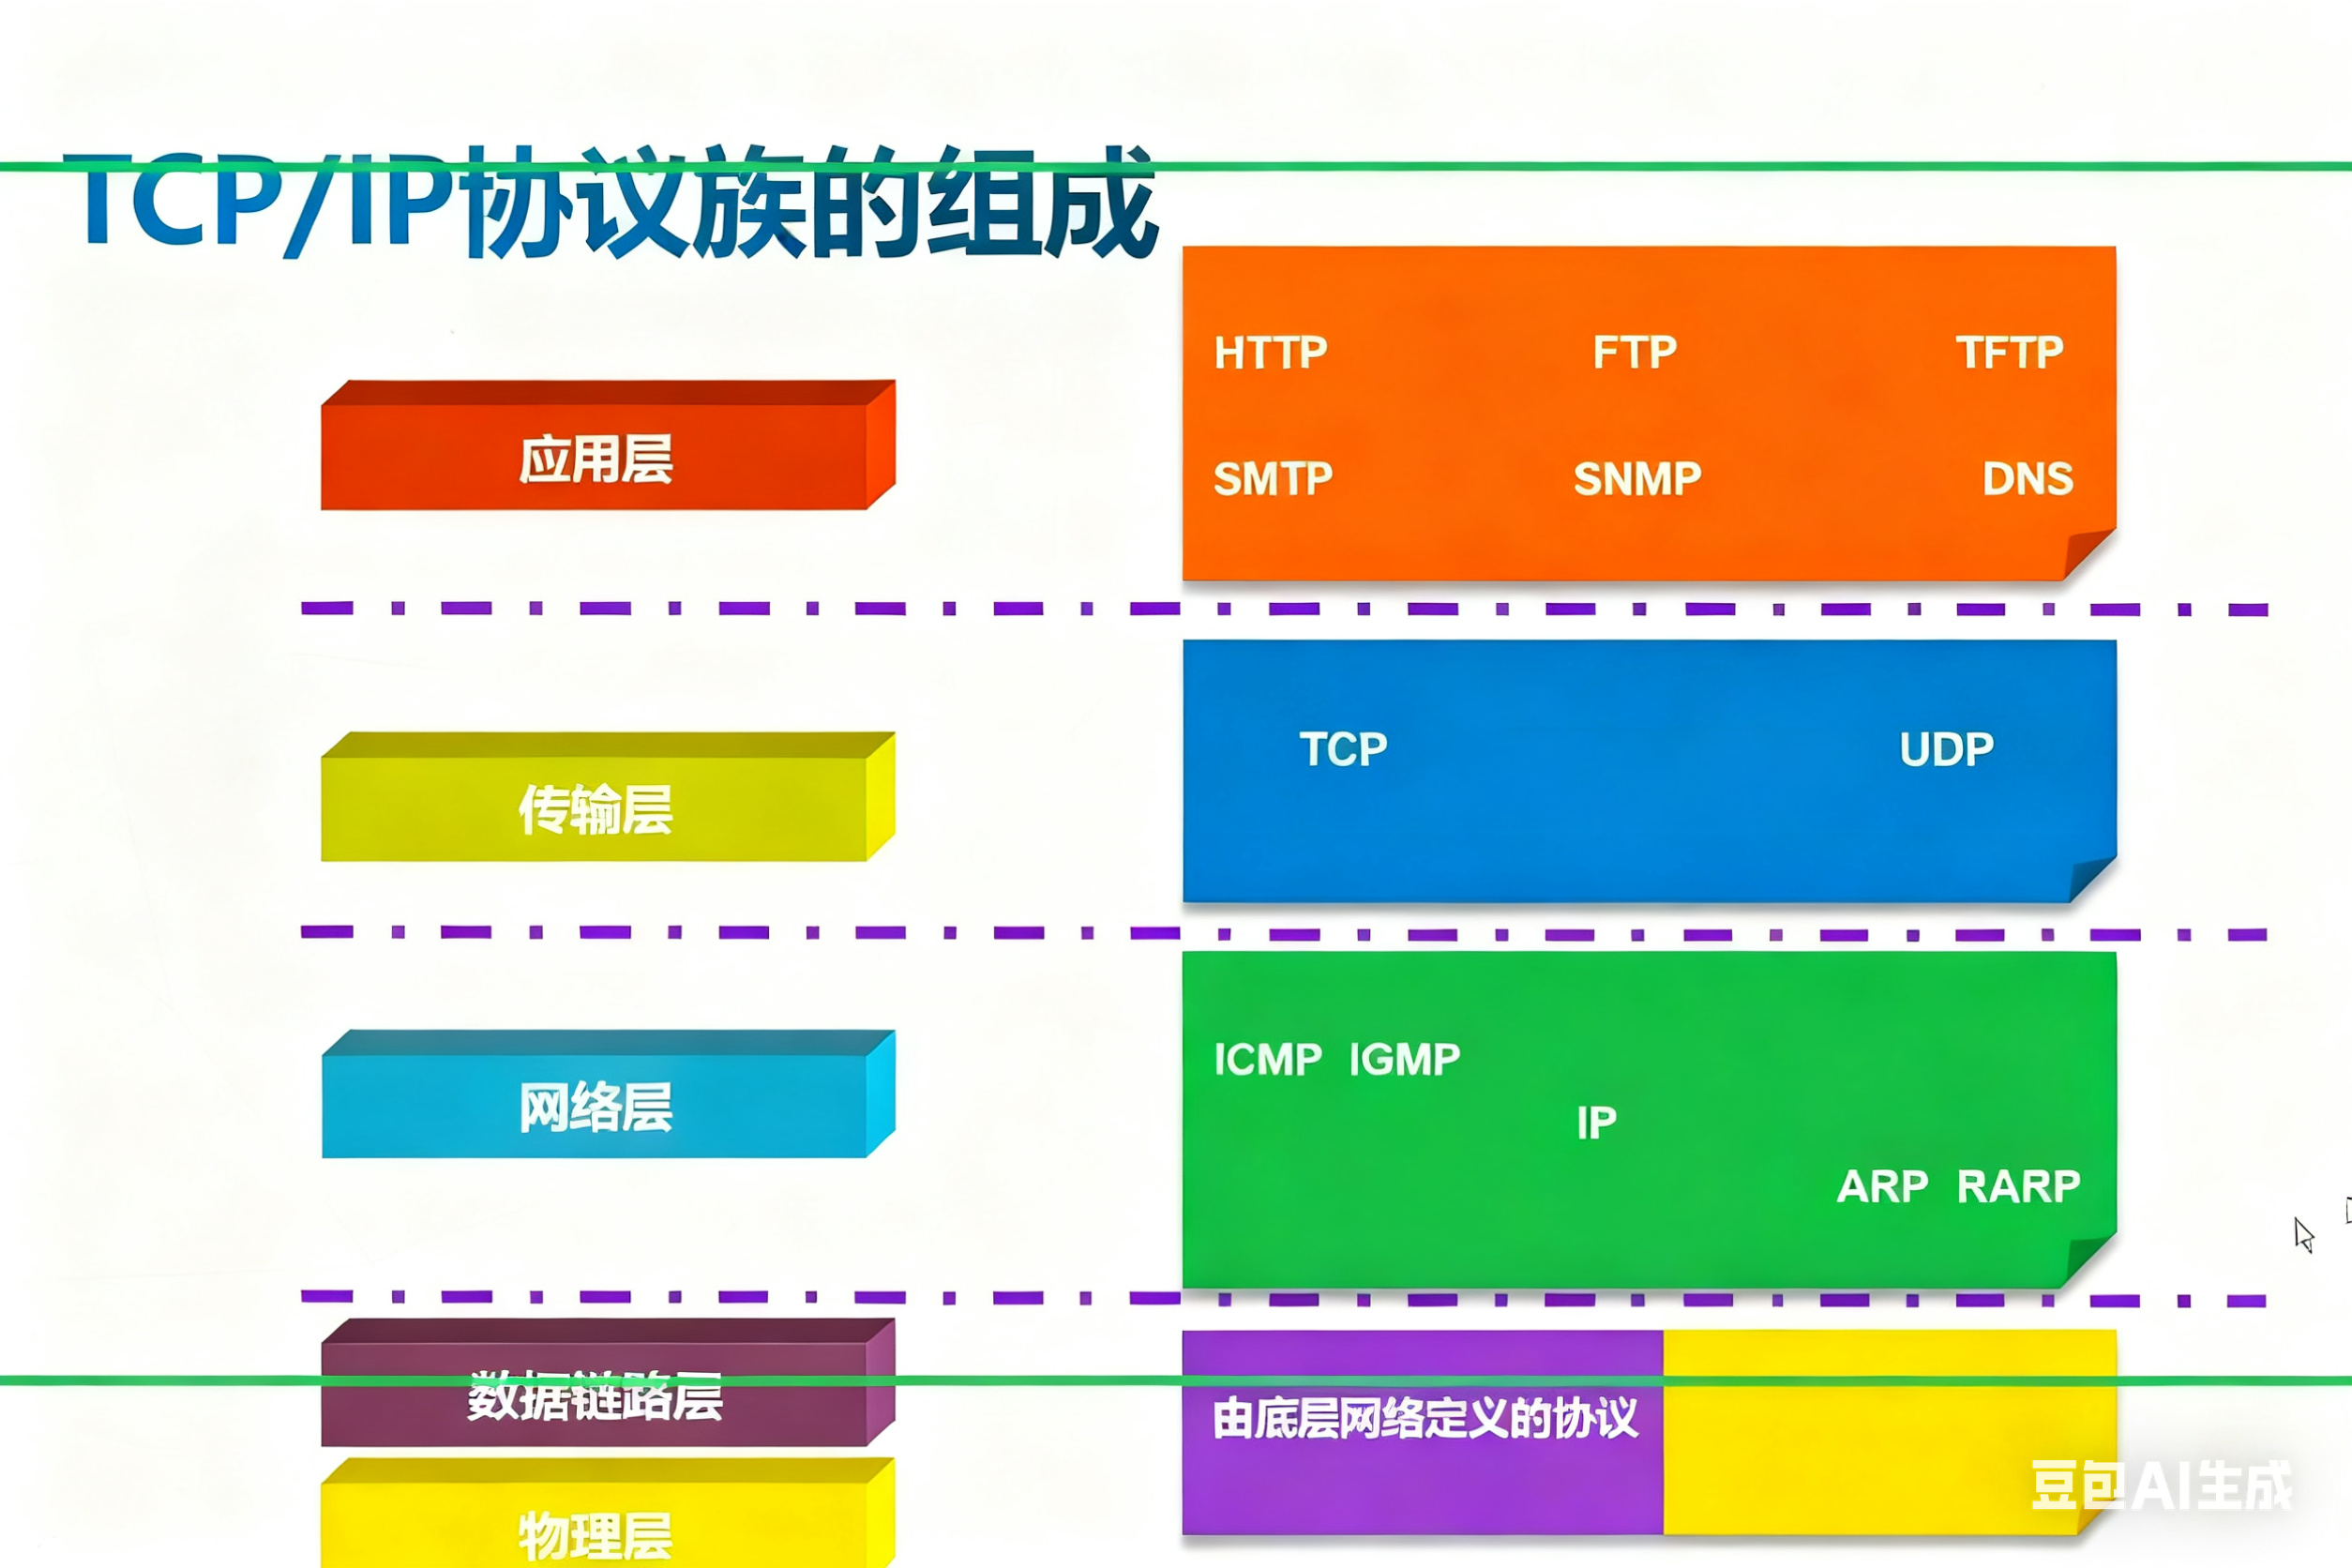
3.2 TCP/IP协议族的组成
·应用层:
HTTP(超文本传输协议):80端口
HTTPS:443端口
FTP(文件传输协议):20端口(数据传输)、21端口(控制连接)
DNS(域名系统):53端口
TFTP(简单文件传输协议):69端口
SMTP(简单邮件传输协议):25端口
SNMP(简单网络管理协议):161端口(代理进程)、162端口(通知接收)
Telnet:23端口
SSH:22端口
DHCP:67端口(服务器)、68端口(客户端)
·传输层:
TCP(传输控制协议):面向连接,可靠传输
UDP(用户数据报协议):无连接,高效传输
·网络层:
ICMP(互联网控制报文协议)
IGMP(互联网组管理协议)
IP(互联网协议)
ARP(地址解析协议)
RARP(反向地址解析协议)
IGMP:实现主机与路由器之间的组播管理,使物理网络上的系统能识别当前组播组成员
ARP:将IP地址解析为MAC地址
RARP:实现MAC地址到IP地址的反向解析
·数据链路层与物理层:
IEEE 802.3(有线以太网标准)
IEEE 802.11(无线网络标准)
四、数据封装与解封装
数据封装(发送端):
从应用层开始,逐层向下为数据添加对应协议头(部分层含协议尾),最终形成可传输的数据帧 / 分组
操作顺序:
- 应用层:生成原始数据(如 HTTP 请求内容);2. 传输层:添加 TCP/UDP 头(含端口号、校验码);3. 网络层:添加 IP 头(含源 / 目的 IP);4. 数据链路层:添加 MAC 头(含源 / 目的 MAC)+ FCS 尾(校验字段)
数据解封装(接收端):
从数据链路层开始,逐层向上剥离对应协议头(及协议尾),最终提取原始应用数据
操作顺序 :1. 数据链路层:剥离 MAC 头和 FCS 尾,校验数据完整性;2. 网络层:剥离 IP 头,确定传输层协议;3. 传输层:剥离 TCP/UDP 头,确定应用层端口;4. 应用层:获取原始数据并解析
五、计算机的数制
5.1 常见数制
数制
计数的方法,指用一组固定的符号和统一的规则表示数值的方法
数位
指数字符号在一个数中所处的位置
基数
指在某种进位计数制中,数位上所能使用的数字符号的个数
位权
指在某种进位计数制中,数位所代表的大小,即处在某一位上的“1” 所表示的数值的大小
二进制(Binary)
基数为 2,数字符号 0 和 1,逢 2 进 1。
计算机底层唯一识别的数制,存储和运算均依赖二进制。
示例:1010(对应十进制 10)、110.11(对应十进制 6.75)。
十进制(Decimal)
基数为 10,数字符号 0-9,逢 10 进 1。
日常计数、生活场景通用(如金额、年龄)。
示例:123、45.67。
十六进制(Hexadecimal)
基数为 16,数字符号 0-9、A-F(A=10,F=15),逢 16 进 1。
广泛用于编程、网络(如 IP 地址压缩、颜色代码),1 位十六进制 = 4 位二进制。
示例:0x1A(前缀 0x 标识,对应十进制 26)、0xFF(对应十进制 255)
省流版:
二进制:逢二进一,以B或2结尾(如 (1010)2,1010B)。
十进制:逢十进一,以D、10结尾或省略(如(1010)10,1010D,1010)。
十六进制:逢十六进一,以H或16结尾(如(1010)16,1010H)。
5.2 数制的计算
数制计算的核心是:同一数制内按 “逢 n 进 1、借 1 当 n”(n 为基数)运算,不同数制需先统一为同一数制(常用十进制或二进制)再计算。
一、同一数制内的计算规则
- 十进制(基数 10)
加法:逢 10 进 1,例:28 + 45 = 73(8+5=13,进 1 留 3;2+4+1=7)。
减法:借 1 当 10,例:53 - 17 = 36(3 减 7 不够,借 1 当 10,13-7=6;4-1=3)。
乘法 / 除法:按常规竖式计算,结果保留十进制格式。 - 二进制(基数 2)
加法:逢 2 进 1,核心口诀:0+0=0、0+1=1、1+1=10(进 1 留 0)。
例:1011(11) + 0110(6) = 10001(17)。
减法:借 1 当 2,核心口诀:0-0=0、1-0=1、1-1=0、0-1=1(向前借 1)。
例:1101(13) - 0110(6) = 0111(7)。 - 十六进制(基数 16)
加法:逢 16 进 1,A-F 对应 10-15,例:A(10)+ 7(7)=11(17)、F(15)+3(3)=12(18)。
减法:借 1 当 16,例:1A(26) - 5(5)=15(21)、20(32) - F(15)=11(17)。
5.3 数制转换
十进制转二进制:除2取余法或权重法。
二进制转十六进制:每4位一组转换为十六进制数。
二进制转八进制:每3位一组转换为八进制数。
5.3.1十进制转二进制的方法
除以2取余法
将十进制数不断除以2,记录每次的余数(0或1),直到商为0为止。最后将余数倒序排列即为二进制表示。
例如,将十进制数13转换为二进制:
13 ÷ 2 = 6 余 1
6 ÷ 2 = 3 余 0
3 ÷ 2 = 1 余 1
1 ÷ 2 = 0 余 1
倒序排列余数得到1101,因此13的二进制表示为1101。
位权展开法
利用二进制每位对应的权重(1, 2, 4, 8, 16…),从高位到低位逐步确定二进制位。
例如,将十进制数25转换为二进制:
确定最高位权重为16(2^4),25 >= 16,该位为1,剩余25 - 16 = 9
下一位权重为8(2^3),9 >= 8,该位为1,剩余9 - 8 = 1
下一位权重为4(2^2),1 < 4,该位为0
下一位权重为2(2^1),1 < 2,该位为0
最低位权重为1(2^0),1 >= 1,该位为1
因此25的二进制表示为11001。
使用编程语言转换
许多编程语言提供内置函数进行转换,例如Python中的bin()函数:
decimal_num = 13
binary_str = bin(decimal_num)[2:]  # 输出"1101"
快速记忆法
对于较小的数(0-15),可以记忆常用对应关系:
0 → 0
1 → 1
2 → 10
3 → 11
4 → 100
…
15 → 1111
5.3.2 二进制转十六进制
将二进制数转换为十六进制数可以通过分组转换法实现。二进制和十六进制之间存在直接的对应关系,因为16是2的4次方,每4位二进制数对应1位十六进制数。
转换步骤
从二进制数的最低位(右侧)开始,向左每4位分为一组。如果最左边的组不足4位,用前导零补齐。
将每个4位二进制组转换为对应的十六进制数字。十六进制数字包括0-9和A-F,其中A-F分别表示10-15。
示例转换表
| 二进制 | 十六进制 |
|---|---|
| 0000 | 0 |
| 0001 | 1 |
| 0010 | 2 |
| 0011 | 3 |
| 0100 | 4 |
| 0101 | 5 |
| 0110 | 6 |
| 0111 | 7 |
| 1000 | 8 |
| 1001 | 9 |
| 1010 | A |
| 1011 | B |
| 1100 | C |
| 1101 | D |
| 1110 | E |
| 1111 | F |
具体示例
将二进制数1101011011转换为十六进制。
分组:11 0101 1011
最左边的组只有2位,补前导零:0011 0101 1011
转换每组:
0011 = 3
0101 = 5
1011 = B
合并结果:35B
因此,二进制数1101011011对应的十六进制数为35B。
验证方法
可以通过将十六进制数转换回二进制来验证结果的正确性。
35B分解为3、5、B:
3 = 0011
5 = 0101
B = 1011
合并后得到001101011011,去掉前导零即为1101011011,与原始二进制数一致。
5.3.3 二进制转八进制
将二进制数转换为八进制数可以通过分组转换法实现。八进制的基数为8,二进制的基数为2,且8是2的3次方,因此每3位二进制数可以直接转换为1位八进制数。
具体步骤如下:
-
从右向左分组:将二进制数从右向左每3位分为一组,如果最左边的一组不足3位,则在左边补零以凑足3位。
例如,二进制数
101110可以分组为101和110。如果二进制数为11010,则分组为011和010(左边补零)。 -
每组转换为八进制:将每一组3位二进制数转换为对应的八进制数。可以使用以下对照表:
二进制 八进制 000 0 001 1 010 2 011 3 100 4 101 5 110 6 111 7 例如,
101对应八进制5,110对应八进制6。 -
拼接结果:将每组转换后的八进制数按顺序拼接起来,得到最终的八进制数。
例如,二进制
101110分组为101和110,分别转换为5和6,最终结果为56。
示例
示例1:二进制 110101 转八进制
- 分组:
110和101(无需补零)。 - 转换:
110对应6,101对应5。 - 结果:
65。
示例2:二进制 10011 转八进制
- 分组:
010和011(左边补零)。 - 转换:
010对应2,011对应3。 - 结果:
23。
六、IP地址简介
6.1 IPv4和IPv6
由32位二进制数构成
采用点分十进制表示法
实际存储时分4组,每组8位
示例:
二进制:11000000.10101000.00000000.00000010
转换后:192.168.0.2 255.255.255.0
IPv6地址:
长度为128位
采用冒号分隔的十六进制表示法
IPv4地址由网络部分(NETWORK)和主机部分(HOST)组成。以192.168.1.132为例:
网络部分:192.168.1
主机部分:132
其中:
192.168.1.0 为网络地址
192.168.1.255 为广播地址
IPv4地址分为私有地址和公有地址,公有地址是全球唯一的互联网IP地址。2019年11月26日是一个具有历史意义的日子,全球近43亿个IPv4地址在这一天正式宣告耗尽。
6.2 IPv4地址分类
IPv4地址主要分为A、B、C、D、E五类:
A类地址
地址范围:1.0.0.1~126.255.255.254
结构组成:网络部分+主机部分+主机部分+主机部分
默认子网掩码:/8(255.0.0.0)
B类地址
地址范围:128.0.0.1~191.255.255.254
结构组成:网络部分+网络部分+主机部分+主机部分
默认子网掩码:/16(255.255.0.0)
C类地址
地址范围:192.0.0.1~223.255.255.254
结构组成:网络部分+网络部分+网络部分+主机部分
默认子网掩码:/24(255.255.255.0)
D类地址
地址范围:224.0.0.1~239.255.255.254
用途:专用于组播通信(一对多通信)
通信类型说明:
单播:一对一通信
广播:一对多通信
组播:一对特定组通信
E类地址
地址范围:240.0.0.1~255.255.255.254
用途:保留用于科学研究
特殊地址说明:
127.x.x.x系列地址表示本机(广播地址127.255.255.255除外),其中127.0.0.1为本机回环地址
169.254.0.0~169.254.255.255:当DHCP服务失效时自动分配的地址
(重点)私有网络地址(简称私网地址)是指用于内部网络或主机的专用IP地址。根据IANA(互联网数字分配机构)规定,以下IP地址段被保留为私网地址,不在公网中分配,仅供单位或公司内部使用。RFC1918中定义的私有地址范围如下:
A类私有地址:10.0.0.0~10.255.255.255(10.0.0.0/8)
B类私有地址:172.16.0.0~172.31.255.255(172.16.0.0/12)
C类私有地址:192.168.0.0~192.168.255.255(192.168.0.0/16)
更多推荐


 30
 0
- 0


 已为社区贡献48条内容

所有评论(0)