
公有云环境下WordPress网站搭建与配置心得体会
在公有云服务器上完成WordPress网站的全流程搭建,从数据库创建、环境部署到服务配置与最终上线,不仅是一次技术实践,更是对Linux服务器运维、Web服务架构逻辑的深度梳理,以下是我在本次配置过程中的核心心得与总结。
一、前期准备:环境搭建的基础逻辑
本次搭建基于Linux系统,核心环境为Nginx + MySQL 8.4.8 + PHP-FPM,这是目前WordPress部署的经典组合,而公有云环境的特性,也让我对“权限、端口、服务连通性”有了更深刻的认知。
1. 数据库配置:权限与安全的第一道关卡
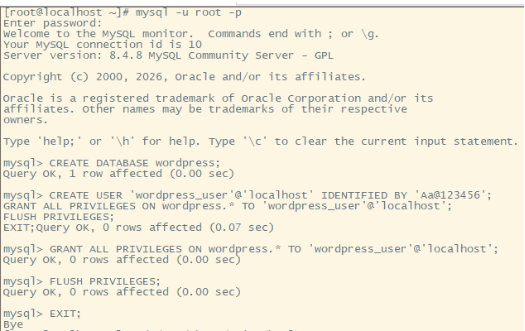
第一步通过MySQL命令行创建WordPress专属数据库、专属用户并分配权限,是整个搭建的基础。
在这个环节我最大的体会是:最小权限原则是服务器安全的核心。不使用root用户直接连接WordPress,而是创建专属用户并仅授予对应数据库的权限,能从源头避免数据库被越权访问的风险;同时FLUSH PRIVILEGES命令的执行,是确保权限配置立即生效的关键,这一步的疏漏会直接导致后续数据库连接失败。
另外,公有云环境中,若需远程连接数据库,需额外配置用户允许的访问IP,但本次仅本地访问,因此限制为localhost,进一步提升了安全性。
2. 工具与源码部署:细节决定效率
在下载WordPress源码时,遇到了-bash: wget: 未找到命令的问题,通过yum install wget -y快速解决,这让我意识到:公有云服务器的最小化安装环境,往往缺少常用工具,提前排查依赖是高效部署的前提。
后续安装unzip解压工具、解压源码到Nginx默认根目录/usr/share/nginx/html,则是遵循了Linux服务的标准化目录规范,让后续Nginx配置的路径更清晰,避免了自定义目录带来的权限混乱。
二、核心配置:服务协同的关键逻辑
WordPress的正常运行,依赖Nginx、PHP-FPM、MySQL三者的协同工作,每一个配置环节的细节,都直接影响网站的可用性。
1. WordPress核心配置:数据库连接的精准匹配
通过cp wp-config-sample.php wp-config.php复制配置模板,再编辑wp-config.php填写数据库信息,是连接WordPress与MySQL的核心步骤。
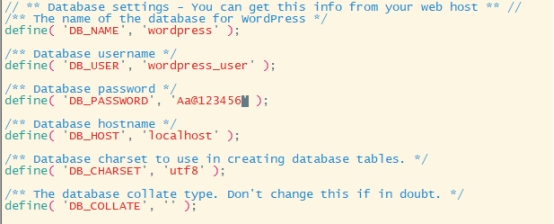
这里的核心心得是:配置项必须与数据库创建时的信息完全一致,数据库名、用户名、密码的任何一个字符错误,都会直接导致“建立数据库连接时出错”的问题;同时DB_HOST在本地部署时固定为localhost,若使用云数据库RDS,则需替换为对应实例地址,这是公有云部署与本地部署的核心差异之一。
2. Nginx配置:反向代理与PHP解析的核心
Nginx作为Web服务器,核心作用是处理HTTP请求、转发PHP请求给PHP-FPM。本次配置中,我重点优化了default.conf的server块:
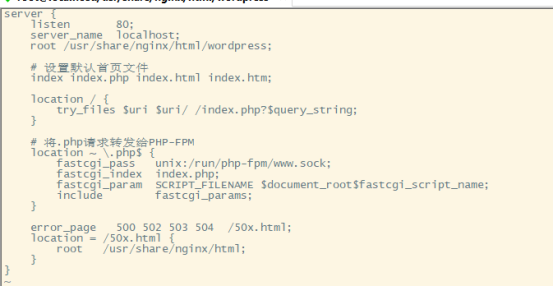
在这个环节我有两个关键体会:
路径一致性是核心:root指令必须指向WordPress源码目录,fastcgi_param SCRIPT_FILENAME的路径必须与root对应,否则会出现404错误或PHP文件无法解析的问题;
公有云环境的额外注意:若需通过公网访问,需将server_name替换为服务器公网IP或域名,同时在云服务器的安全组中放行80端口,否则公网无法访问网站,这是公有云部署最容易遗漏的步骤。
3. PHP-FPM配置:服务权限的协同匹配
PHP-FPM是PHP的进程管理器,负责处理Nginx转发的PHP请求,本次配置中重点修改了sock文件的权限:
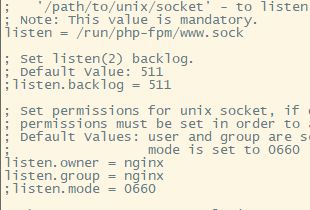
这里的核心逻辑是:Nginx运行用户必须拥有PHP-FPM sock文件的读写权限,否则会出现502 Bad Gateway错误。在公有云环境中,不同系统的PHP-FPM默认用户可能不同,必须手动修改为Nginx的运行用户,确保服务间的权限协同,这是解决PHP解析失败的关键。
三、服务验证与上线:从配置到可用的闭环
完成所有配置后,通过systemctl restart php-fpm、nginx -t、systemctl restart nginx完成服务重启与配置校验,是确保所有配置生效的必要步骤。
nginx -t的校验结果test is successful,是Nginx配置正确的直接证明,避免了配置错误导致服务启动失败;
服务重启后,访问服务器公网IP,成功进入WordPress安装页面,最终完成安装,标志着整个搭建流程的闭环。
四、公有云部署的核心感悟与避坑总结
1. 公有云与本地部署的核心差异
安全组与端口:本地部署无需关注端口放行,但公有云必须在云控制台放行80、443(HTTPS)等端口,否则公网无法访问;
资源弹性:公有云可根据网站流量弹性升级服务器配置,而本地服务器受硬件限制,这是公有云部署的核心优势;
数据安全:公有云需定期备份数据库与网站源码,避免云服务器故障导致数据丢失,同时可搭配云数据库RDS提升数据可靠性。
2. 本次搭建的避坑指南
1. 权限问题:Nginx、PHP-FPM、网站目录的权限必须统一,避免出现文件无法读取、sock文件无法访问的问题;
2. 配置一致性:数据库信息、Nginx路径、PHP-FPM sock路径必须完全匹配,任何一个环节的错误都会导致服务异常;
3. 工具依赖:提前安装wget、unzip等常用工具,避免部署过程中因工具缺失中断流程;
4. 安全加固:避免使用弱密码,限制数据库用户的访问IP,后续可配置HTTPS、防火墙进一步提升网站安全性。
五、总结与后续优化方向
本次在公有云服务器上完成WordPress网站的搭建,让我系统掌握了LEMP架构的部署逻辑,理解了Web服务、数据库、PHP解析三者的协同关系,同时熟悉了公有云环境下的部署规范与安全要求。
后续可进一步优化的方向包括:
配置HTTPS证书,启用SSL加密,提升网站安全性;
配置CDN加速,优化网站访问速度;
搭建网站备份与监控系统,保障网站的高可用性;
优化服务器性能,配置缓存、压缩等Nginx优化项,提升网站并发能力。
这次实践不仅是一次技术操作,更是对Web服务全流程的深度理解,为后续在公有云环境下部署更多业务系统打下了坚实的基础。
更多推荐
 4
 0
- 0


 已为社区贡献3条内容

所有评论(0)